La banda de ransomware Chaos ha sido detectada utilizando un nuevo backdoor denominado msaRAT, que oculta la comunicación con su infraestructura de comando y control (C2) al enrutarla a través de los navegadores Chrome o Edge. El malware está escrito en Rust y emplea el Protocolo Chrome DevTools (CDP) para controlar una sesión de navegador sin cabeza y establecer una conexión con el servidor atacante.
Dado que el malware enruta toda la comunicación a través del navegador, no realiza ninguna conexión directa a la infraestructura C2, lo que reduce significativamente el riesgo de detección. El grupo Chaos ransomware surgió a principios de 2025 y no está relacionado con la familia de ransomware del mismo nombre que existía desde 2021.
Investigaciones previas de Rapid7 indicaron que Chaos fue utilizado por hackers respaldados por el estado iraní 'MuddyWater' para disfrazar sus operaciones de ciberespionaje como ataques motivados financieramente. Ataques más recientes observados por el equipo de investigación Cisco Talos comenzaron con phishing por correo electrónico o voz y continuaron con la instalación de software de gestión remota para establecer persistencia.
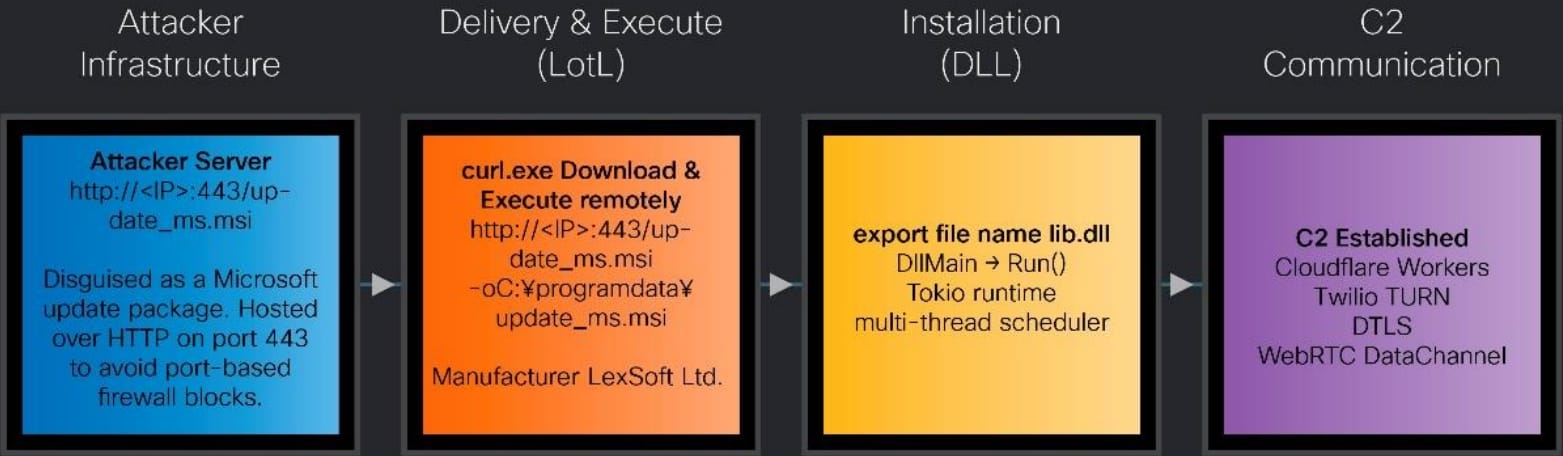
Una vez dentro del entorno, el atacante descargaba un instalador MSI que se hacía pasar por una actualización de Windows, el cual cargaba msaRAT (lib.dll) directamente en la memoria del sistema.
Secuestro de Chrome
Una vez lanzado, msaRAT busca Chrome o Microsoft Edge y lo inicia en modo sin cabeza, donde el proceso se ejecuta sin ninguna ventana visible. Luego, habilita la interfaz de depuración remota del navegador y se conecta a ella mediante CDP. Después de este paso, abre una nueva pestaña del navegador e inyecta JavaScript utilizando comandos CDP.
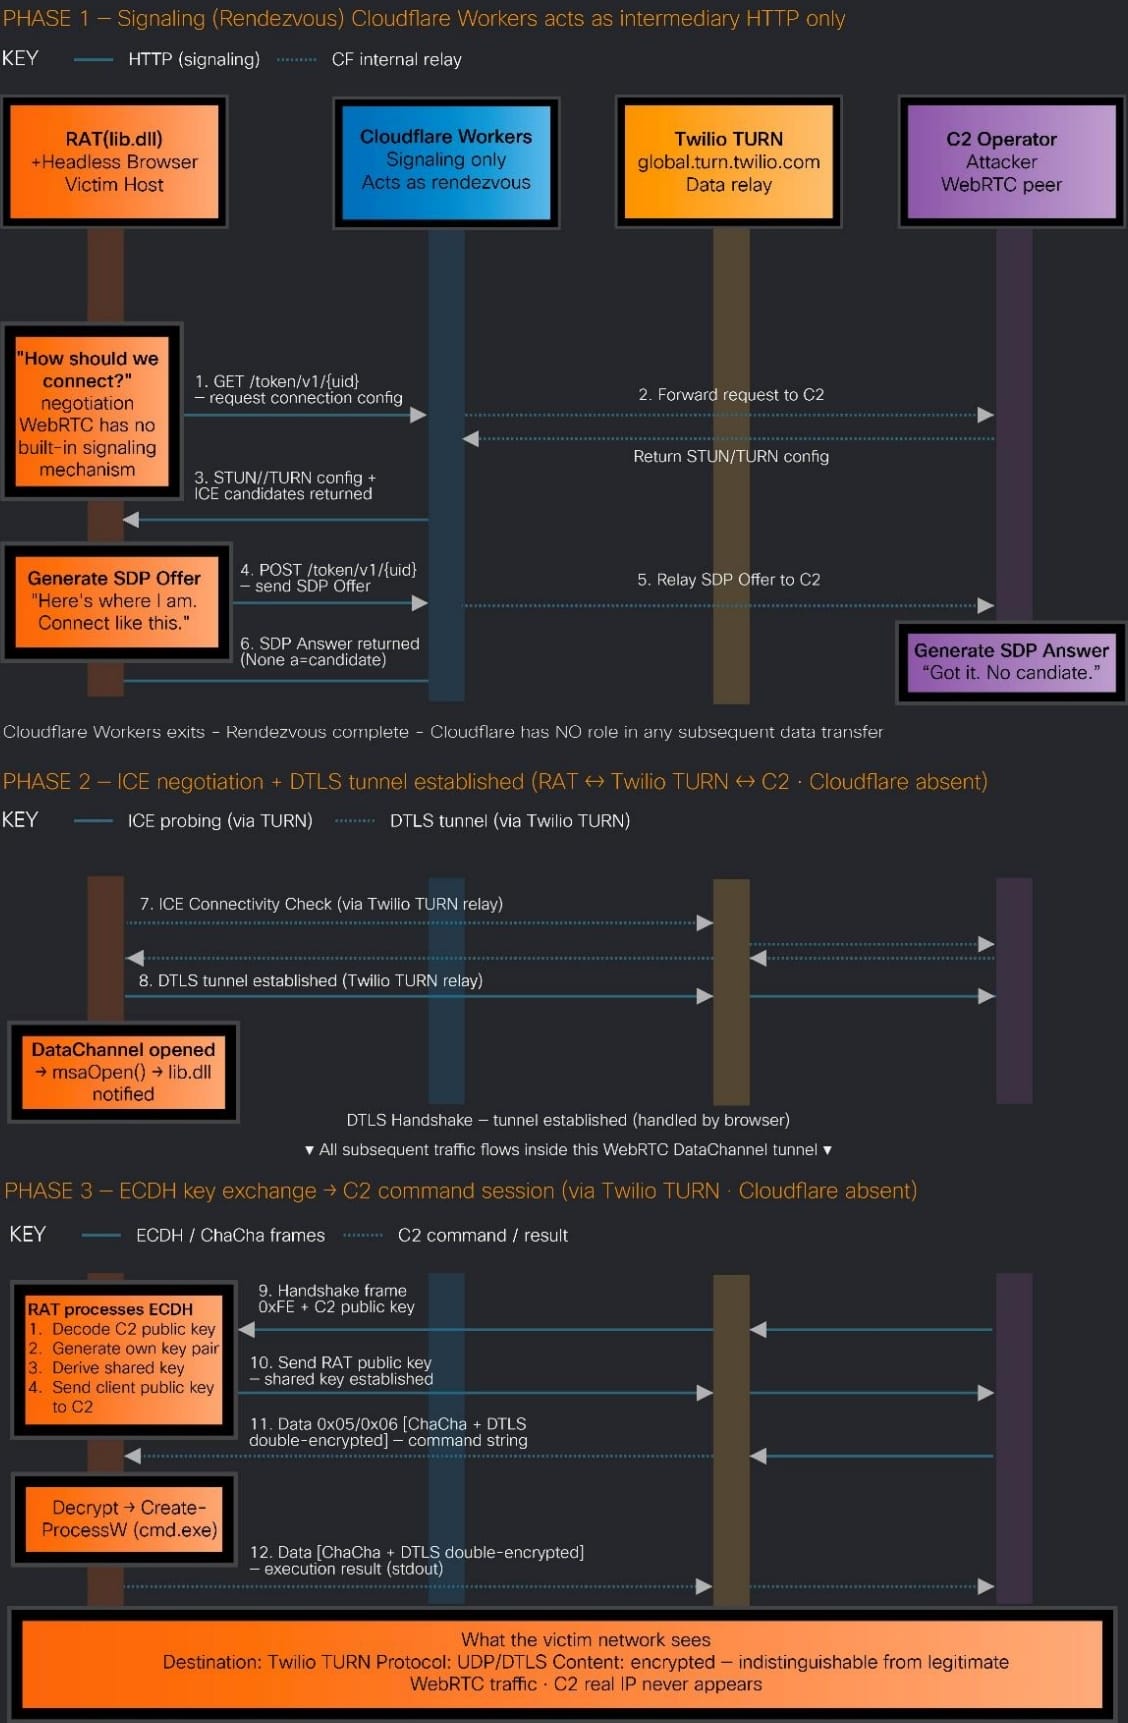
El JavaScript inyectado se encarga de construir el canal de comunicación, eludir la Política de Seguridad del Contenido (CSP) de Chrome y registrar varios enlaces CDP que permiten las comunicaciones. Una vez completada la configuración inicial, el navegador contacta con un endpoint de Cloudflare Workers para obtener información de conexión WebRTC y establecer un canal cifrado.
Talos explica que hay dos capas de cifrado: el DTLS de WebRTC, proporcionado automáticamente por el navegador, y ChaCha20-Poly1305 + ECDH, implementado por msaRAT. La comunicación se retransmite a través de servidores TURN de Twilio con una configuración específica para evitar conexiones directas peer-to-peer.
Al omitir intencionalmente los candidatos ICE que normalmente están presentes en las comunicaciones WebRTC estándar, se impide el establecimiento de conexiones P2P, lo que resulta en un diseño donde todas las comunicaciones siempre se enrutan a través de TURN. Al enrutar el tráfico a través del servicio legítimo de Twilio, la dirección IP real del servidor atacante nunca aparece en el tráfico de red, y la infraestructura de doble capa que combina Twilio con Cloudflare Workers hace que sea extremadamente difícil rastrear la infraestructura del atacante.
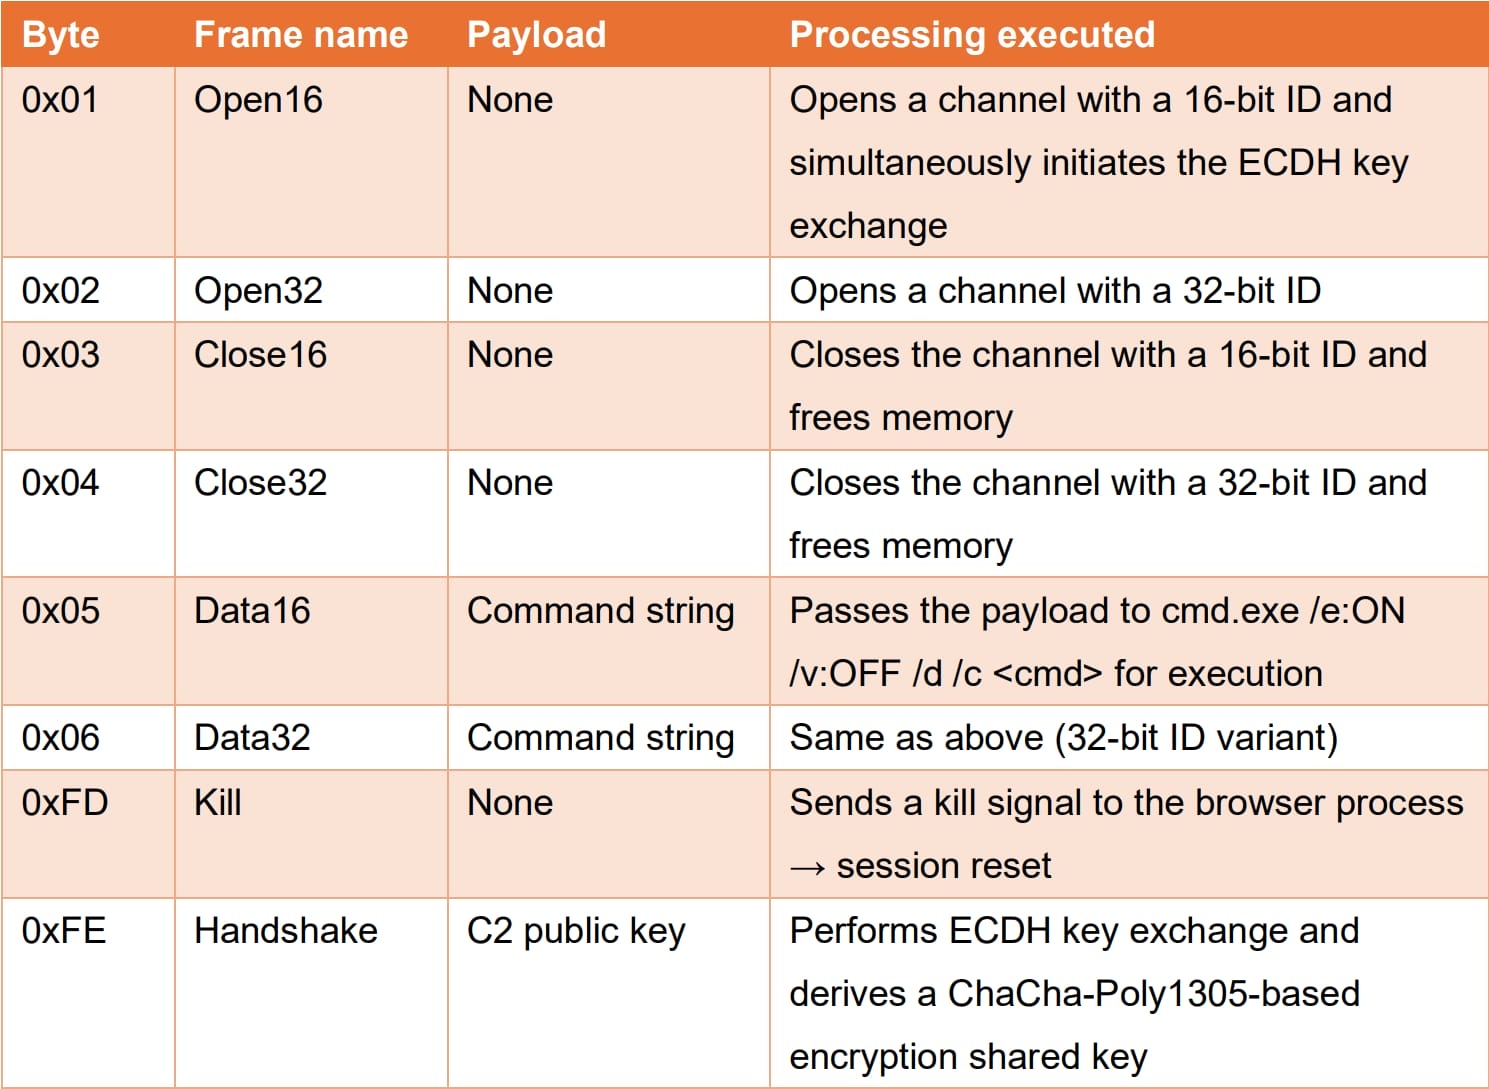
Los investigadores documentaron cómo funciona el sistema de intercambio de datos, dividiendo los mensajes en fragmentos llamados 'frames', que incluyen intercambios de claves, apertura/cierre de canales, restablecimientos de sesión y ejecución de comandos de Windows. Al usar Cloudflare Workers como relevo de señalización, el atacante asegura que su servidor permanezca protegido, ya que la dirección IP de destino se asigna a la infraestructura de Cloudflare y pasará la verificación automática de cortafuegos y listas blancas.
Además, el subdominio gratuito '*workers.dev' está asignado para desarrolladores, y bloquearlo interrumpiría despliegues legítimos de Cloudflare Workers y afectaría servicios benignos. Los investigadores subrayan que el mecanismo de comunicación en msaRAT permite controlar los intercambios C2 sin tocar la red directamente y ocultarlos dentro del tráfico web normal.
El informe de Cisco Talos comparte una lista completa de indicadores de compromiso (IoCs) asociados con ataques que utilizan el backdoor msaRAT.