Un nuevo kit malicioso llamado EvilTokens integra capacidades de phishing con código de dispositivo, permitiendo a los atacantes secuestrar cuentas de Microsoft y proporcionar funciones avanzadas para ataques de compromiso de correo electrónico empresarial (BEC). El kit se vende a ciberdelincuentes a través de Telegram y está en continuo desarrollo; su autor afirma que planea extender el soporte a páginas de phishing para Gmail y Okta.
Los ataques de phishing con código de dispositivo abusan del flujo de autorización OAuth 2.0 para dispositivos, en el que los atacantes obtienen acceso a una cuenta de la víctima engañándola para que autorice un dispositivo malicioso. La técnica está bien documentada y ha sido utilizada por varios actores de amenazas, incluidos grupos rusos como Storm-237, UTA032, UTA0355, UNK_AcademicFlare y TA2723, así como el grupo de extorsión de datos ShinyHunters.
Ataques con EvilTokens
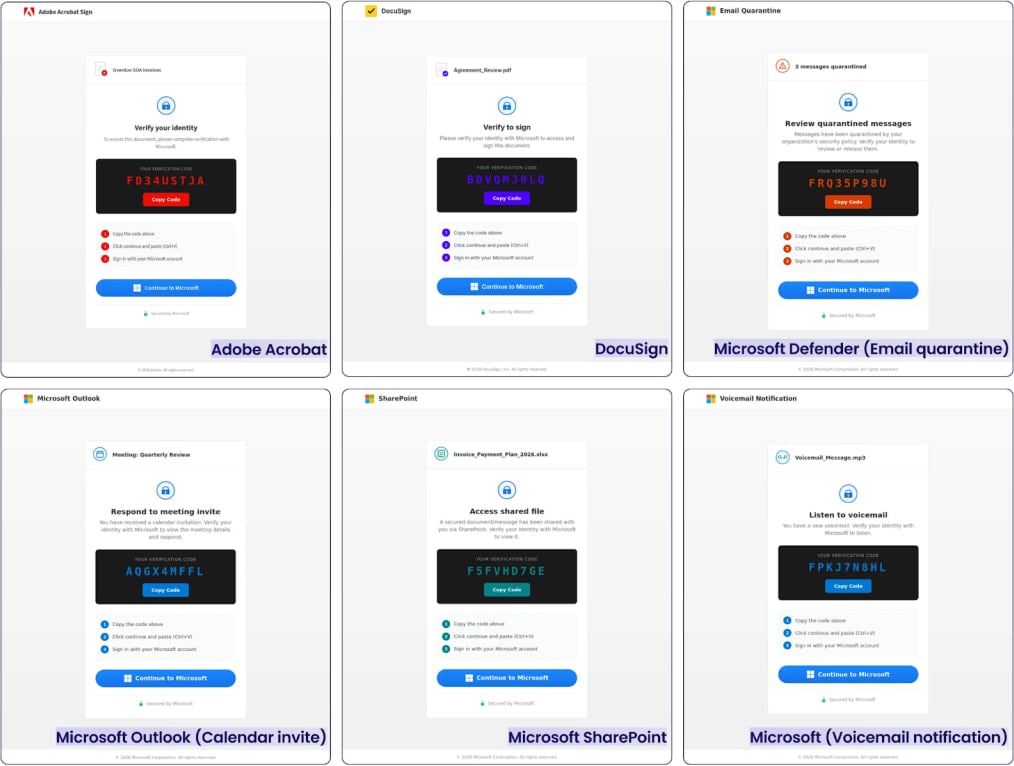
Investigadores de la empresa de detección y respuesta de amenazas Sekoia observaron ataques de EvilTokens en los que las víctimas recibían correos electrónicos con documentos (PDF, HTML, DOCX, XLSX o SVG) que contenían un código QR o un hipervínculo a una plantilla de phishing de EvilTokens. Estos señuelos suplantan contenido empresarial legítimo, como documentos financieros, invitaciones a reuniones, pedidos de logística o compras, avisos de nómina o documentos compartidos a través de servicios como DocuSign o SharePoint, y a menudo están dirigidos a empleados de finanzas, recursos humanos, logística o ventas.
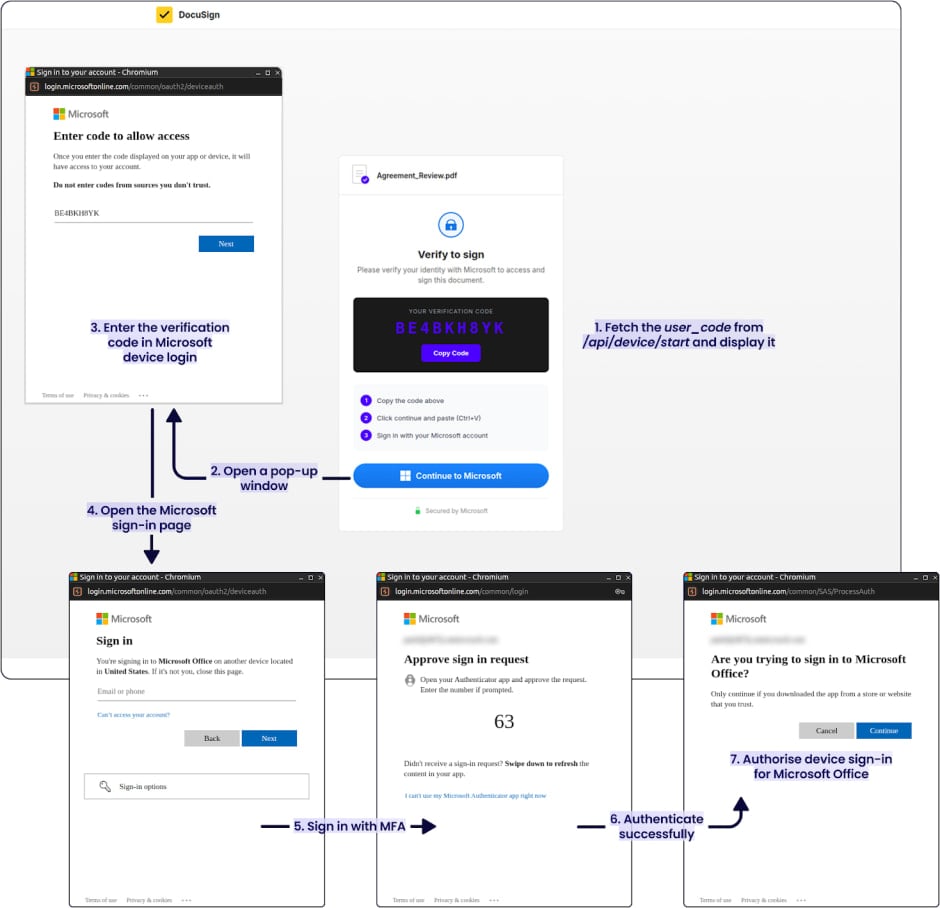
Cuando la víctima abre el enlace, se le presenta una página de phishing que suplanta un servicio de confianza (por ejemplo, Adobe Acrobat o DocuSign), que muestra un código de verificación e instrucciones para completar la verificación de identidad. La página solicita al usuario que haga clic en un botón "Continuar a Microsoft", redirigiéndolo a la página legítima de inicio de sesión de dispositivos de Microsoft. En este paso, el atacante utiliza un cliente legítimo (cualquier aplicación de Microsoft) para solicitar un código de dispositivo. Luego, engaña a la víctima para que se autentique en la URL legítima de Microsoft desde el actor de amenazas. De esta manera, el atacante recibe tanto un token de acceso de corta duración como un token de actualización para acceso persistente.
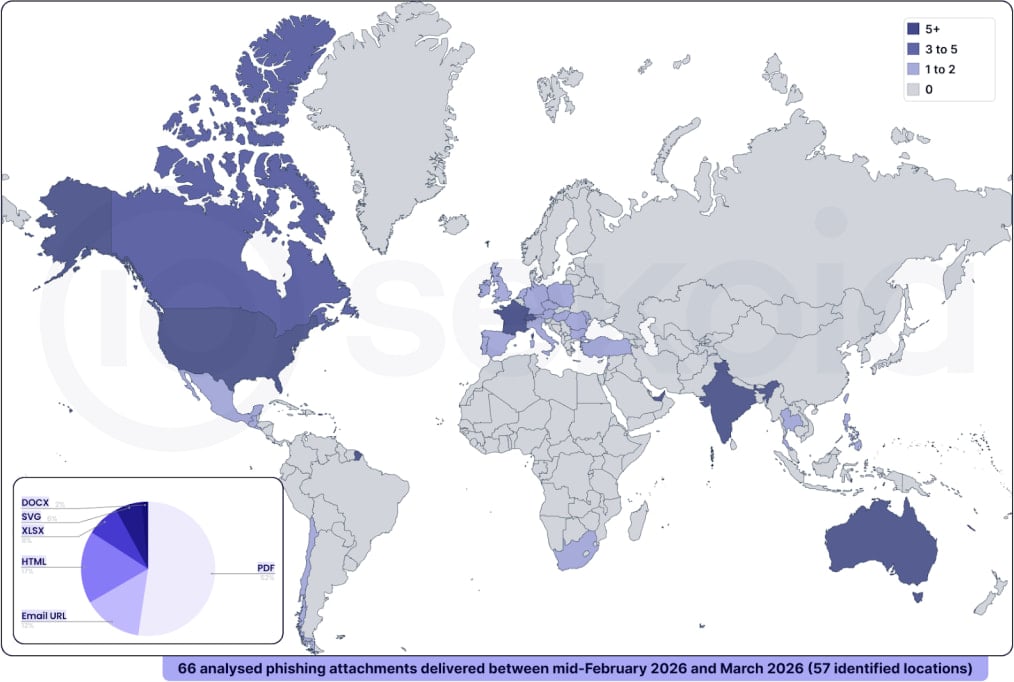
Estos tokens otorgan al atacante acceso inmediato a los servicios asociados con la cuenta de la víctima, incluidos correo electrónico, archivos, datos de Teams y la capacidad de realizar suplantación de identidad SSO en servicios de Microsoft. Los investigadores de Sekoia examinaron la infraestructura de EvilTokens y descubrieron campañas con alcance global; los países más afectados son Estados Unidos, Canadá, Francia, Australia, India, Suiza y los Emiratos Árabes Unidos.
Además del phishing avanzado, los investigadores de Sekoia señalan que la operación de phishing como servicio (PhaaS) de EvilTokens también proporciona "funciones avanzadas para llevar a cabo ataques BEC" mediante automatización. La variedad de campañas sugiere que EvilTokens ya está siendo utilizado a gran escala por actores de amenazas involucrados en phishing y actividades de BEC. Sekoia proporciona indicadores de compromiso (IoC), detalles técnicos y reglas YARA para ayudar a los defensores a bloquear ataques que aprovechan el kit PhaaS EvilTokens.
Security teams log 54% of successful attacks and alert on just 14%. The rest move through your environment unseen. The Picus whitepaper shows how breach and attack simulation tests your SIEM and EDR rules so threats stop slipping by detection.