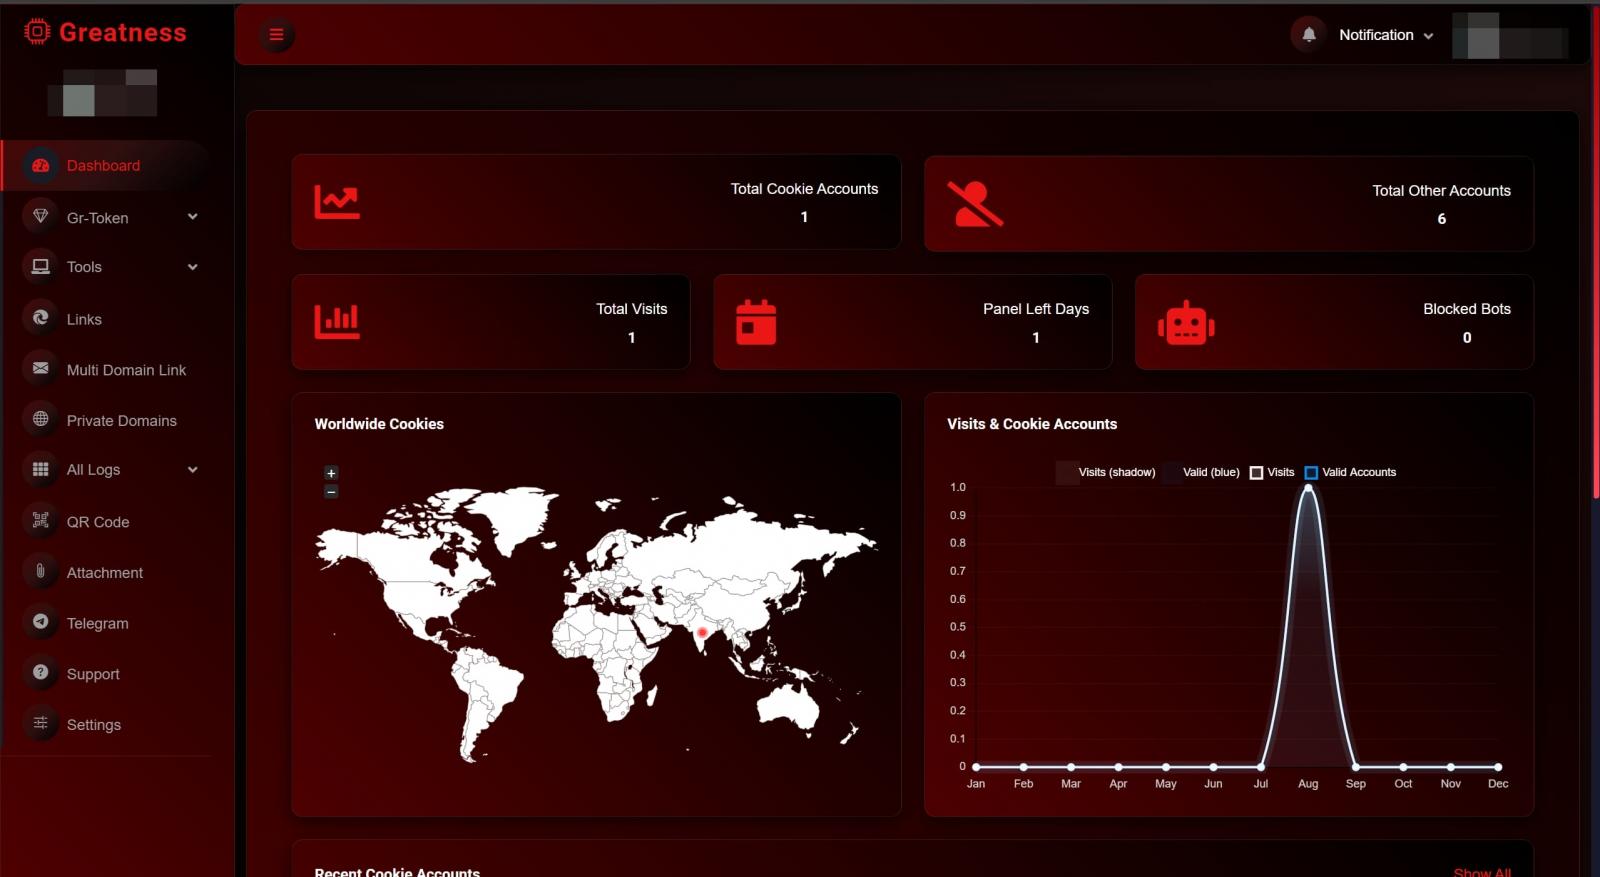
La plataforma de phishing-como-servicio (PhaaS) Greatness ha evolucionado desde el robo de credenciales hasta ataques adversario-en-el-medio (AiTM) y phishing de código de dispositivo, dirigidos a cuentas de Microsoft 365. Activa desde mediados de 2022, la plataforma apunta a usuarios en Estados Unidos, Canadá, Reino Unido, Australia y Sudáfrica, y ahora también ataca a iCloud, Yahoo y Google Workspace. Se vende por 289 dólares al mes a ciberdelincuentes a través de un canal de Telegram con miles de suscriptores.
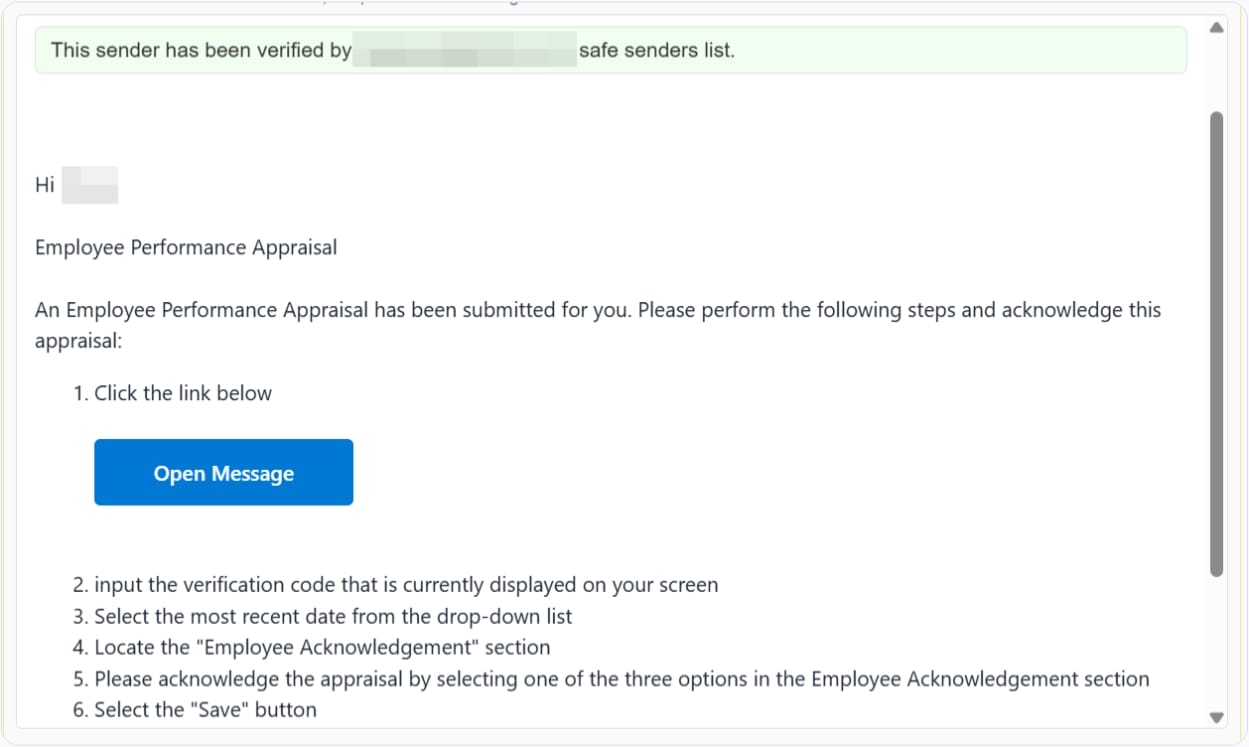
En una campaña reciente observada por investigadores de la empresa de seguridad de correo ZeroBEC, los operadores de Greatness abusaron de la plataforma de comunicaciones RingCentral para evadir los filtros de seguridad del correo en el lado del destinatario. RingCentral es utilizada por empresas para servicios como llamadas en la nube, mensajería y buzón de voz. En la actividad de phishing, el atacante suplantó la identidad de la plataforma afirmando que sus correos provenían de service@ringcentral[.]com, dirigidos a usuarios reales del servicio. Los correos utilizaban señuelos de buzón de voz falso y notificaciones de revisión de rendimiento para incitar a las víctimas a abrirlos.
Aunque los mensajes se originaban desde un servidor de correo IONOS desconocido, fallaron las comprobaciones SPF y DMARC y carecían de firma DKIM, fueron aceptados por los sistemas receptores porque RingCentral estaba en la lista blanca. Además, los correos incluían un banner fraudulento que afirmaba que el remitente había sido verificado por la lista de remitentes seguros de la organización, lo que ayudaba a reducir la sospecha a nivel humano. ZeroBEC explica que la táctica logró un nivel de confianza de spam (SCL) de -1 en Microsoft Exchange, lo que permitió evadir las etapas normales de filtrado de correo.
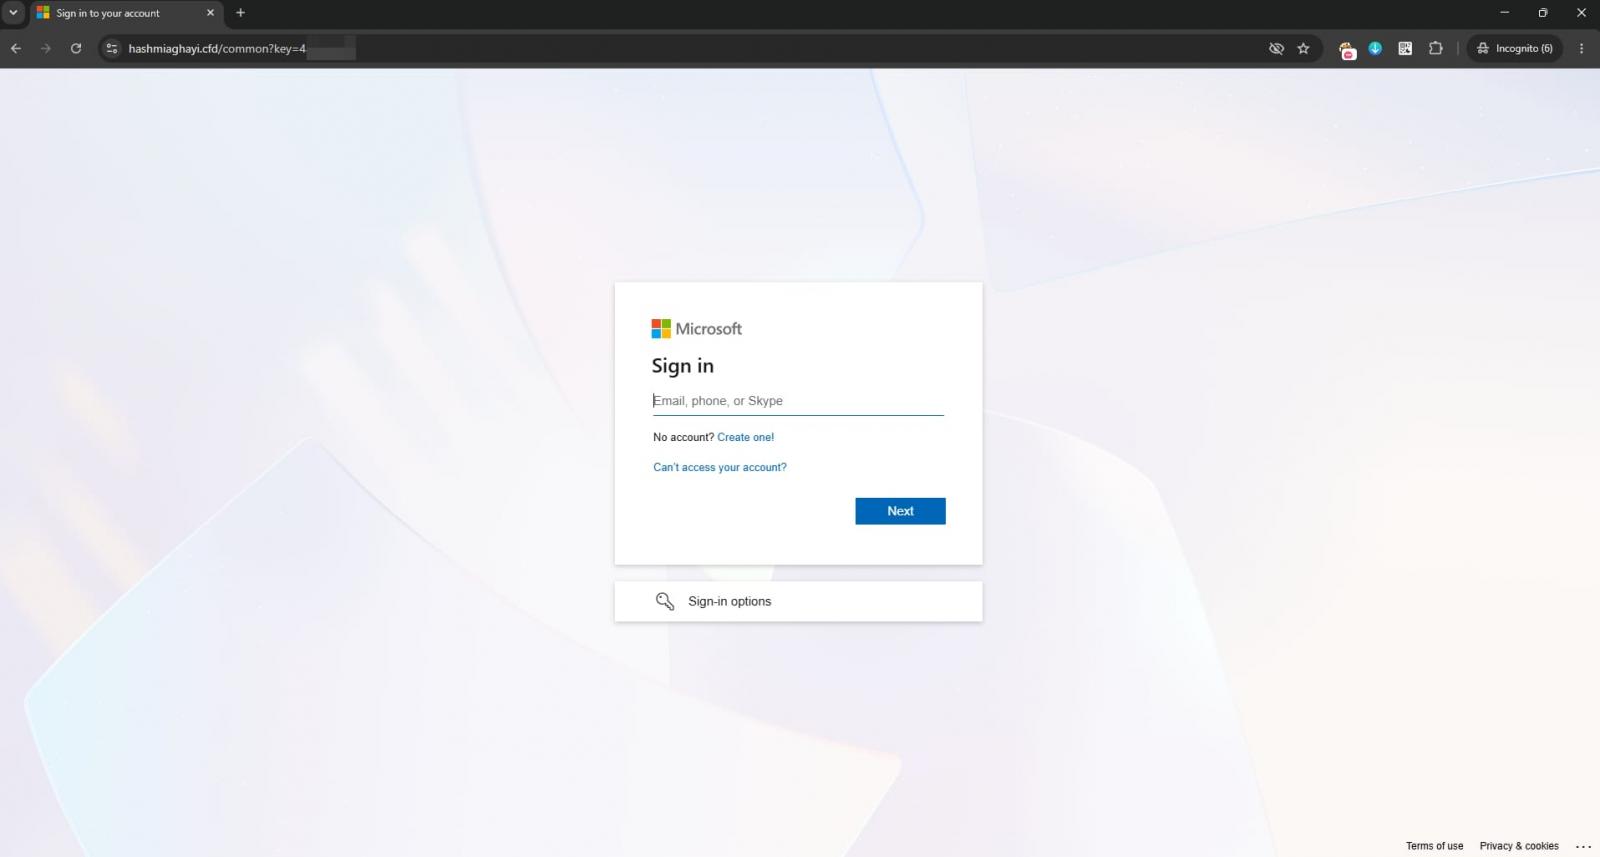
Al hacer clic en el botón incrustado en esos correos, las víctimas eran redirigidas a la infraestructura de Greatness, donde se les enrutaba a través de un flujo de phishing de Microsoft adversario-en-el-medio (AiTM) que capturaba un token de autenticación aprobado por MFA, o bien a través de un flujo de phishing de código de dispositivo. Tras el compromiso, el atacante reproducía los tokens de autenticación de Microsoft 365 desde VPS y infraestructura VPN comercial para acceder a las cuentas comprometidas. Luego enumeraban buzones de Outlook, conversaciones de Teams, sitios de SharePoint, archivos de OneDrive, contactos, calendarios y aplicaciones registradas a través de Microsoft Graph, con acceso que persistía más de dos semanas en algunos casos.
Cabe señalar que RingCentral reveló recientemente una violación de datos reivindicada por el actor de amenazas ShinyHunters. 'Este incidente ha afectado los datos de una parte limitada de los clientes de RingCentral, y nos estamos comunicando directamente con los clientes afectados', explicó la compañía en un boletín de seguridad publicado el 28 de julio. ZeroBEC comenta que es probable que los ciberdelincuentes que usan Greatness hayan obtenido una lista de objetivos válidos, usuarios de la plataforma RingCentral, a partir de ese incidente, aunque no se puede establecer una conexión con certeza.
Los investigadores recomiendan auditar las listas de remitentes seguros y reemplazar las exclusiones de dominio genéricas con reglas que requieran una autenticación de correo válida. Además, sugieren buscar infraestructura de Greatness y sospechar de inicios de sesión de Microsoft 365 aprobados por MFA desde direcciones de hosting o VPN. Si se sospecha un compromiso, los administradores deben revocar todos los tokens de acceso y actualización, revisar el consentimiento de OAuth, la actividad de Microsoft Graph y el acceso a los servicios de Microsoft 365.