DOUBLECUP: nuevo servicio de malware oculta cargas útiles en imágenes de caché
Un nuevo servicio de malware como servicio (MaaS) llamado DOUBLECUP está utilizando ataques ClickFix para ocultar código malicioso en imágenes PNG almacenadas en la caché del navegador de las víctimas. Según SOCRadar, esta operación, activa desde principios de junio de 2026, ofrece a sus clientes licencias y una herramienta basada en Go para Windows que permite crear campañas maliciosas y generar el código que los operadores añaden a sus sitios web.
DOUBLECUP gestiona gran parte de la infraestructura necesaria para llevar a cabo los ataques, incluyendo el alojamiento de las imágenes PNG con esteganografía, la gestión de los puntos finales de sesión y señales, el suministro de claves de cifrado y la reconstrucción automática de las cargas útiles. Los clientes del servicio son responsables de crear y alojar los sitios web que muestran los avisos ClickFix, de agregar el código generado y de implementar cualquier ofuscación adicional o medidas antianálisis.
SOCRadar descubrió DOUBLECUP mientras investigaba un directorio abierto en 213[.]139.77[.]109:9090 que contenía archivos de prueba. Posteriormente, la misma dirección IP fue identificada como el alojamiento del panel de licencias del servicio.
Cómo funciona el ataque
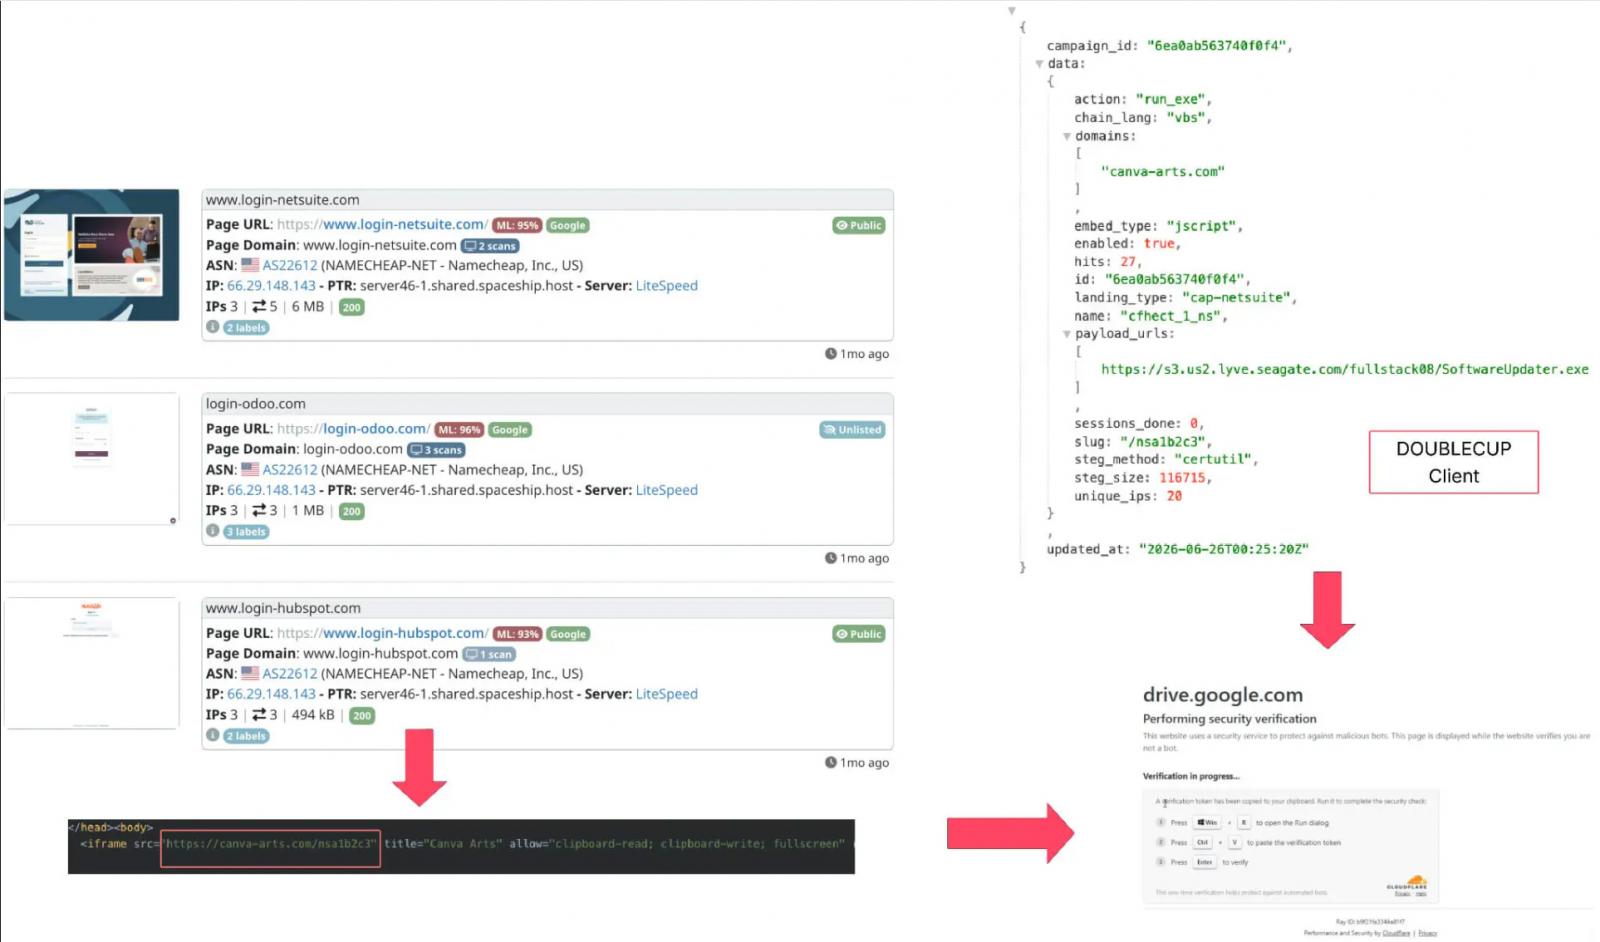
Para lanzar un ataque, un cliente de DOUBLECUP utiliza la aplicación para Windows basada en Go para configurar el dominio de la campaña, la ruta URL, el método de esteganografía, el tipo de inserción, la acción de ejecución y las ubicaciones de las cargas útiles. Esto genera un punto final de configuración API que devuelve la URL de la imagen esteganográfica y su tamaño, el punto final de sesión y comandos personalizados para Chrome, Edge, Firefox, Brave y Opera.
Los operadores añaden el código de DOUBLECUP a sus sitios ClickFix, que al abrirse recupera la configuración, precarga la imagen esteganográfica en la caché del navegador de la víctima, registra la sesión, selecciona el comando correspondiente al navegador utilizado y lo copia al portapapeles.
Malware oculto en la caché del navegador
SOCRadar ha observado campañas de DOUBLECUP ClickFix que utilizan avisos CAPTCHA falsos en páginas de inicio de sesión que suplantan a NetSuite, Odoo, HubSpot y Salesforce, con el código malicioso cargado mediante iframes incrustados. Cuando una víctima visita uno de estos sitios, DOUBLECUP registra la sesión, determina la dirección IP pública del visitante y fuerza al navegador a descargar y almacenar en caché una imagen PNG maliciosa.
La página muestra instrucciones falsas de estilo CAPTCHA que intentan convencer al visitante de que pegue y ejecute un comando copiado automáticamente al portapapeles. Una vez ejecutado, el comando busca en la caché del navegador la imagen PNG basándose en su tamaño exacto y utiliza findstr o certutil para recuperar y ejecutar la primera etapa oculta dentro de la imagen.
La primera carga útil ejecuta un descargador de segunda etapa sin archivos, que obtiene la dirección IPv4 pública de la víctima y la utiliza para crear una clave de descifrado para la carga útil final cifrada. Después de verificar la carga útil descifrada con un hash SHA-256 codificado, el descargador la ejecuta en memoria. SOCRadar identifica las cargas útiles finales como CountLoader y un nuevo RAT llamado DeviceManager.
Dos familias de malware
SOCRadar identificó dos familias de malware distribuidas a través de DOUBLECUP: una versión actualizada de CountLoader que apunta a Windows y macOS, y un DeviceManager RAT previamente no documentado. CountLoader se utiliza para recopilar información sobre los sistemas infectados, verificar aplicaciones de billeteras de criptomonedas y extensiones de navegador, determinar si Signal Desktop está instalado y establecer persistencia mediante tareas programadas.
CountLoader también puede descargar y ejecutar archivos, incluyendo paquetes MSI, módulos de PowerShell y DLL. SOCRadar recuperó además una versión para macOS compilada para dispositivos Intel y Apple Silicon, que instala un LaunchAgent para persistencia y utiliza utilidades integradas como curl, sw_vers, system_profiler e ioreg para comunicarse con servidores controlados por los atacantes.
DOUBLECUP también entregó DeviceManager, un RAT modular basado en Python para Windows que utiliza contratos inteligentes de blockchain para determinar la dirección IP de su servidor de comando y control. En países que no forman parte de la Comunidad de Estados Independientes (CEI), DeviceManager recopila el GUID de la máquina, el identificador de disco, el SID de usuario, el nombre de host, el nombre de usuario, la versión del sistema operativo, la arquitectura, el software antivirus instalado e información de dominio.
El malware utiliza una técnica conocida como EtherHiding para recuperar la dirección C2 actual de un contrato inteligente en Ethereum o Polygon, lo que lo hace más resistente a los intentos de interrupción. El RAT utiliza registros DNS A y TXT para robar información del sistema, recuperar comandos a ejecutar, descargar cargas útiles y enviar la salida de los comandos de vuelta a los atacantes.
Esta no es la primera vez que los ataques ClickFix utilizan esteganografía; anteriormente, Huntress documentó campañas que ocultaban cargas útiles de LummaC2 y Rhadamanthys dentro de los datos de píxeles de imágenes PNG.
Prueba cada capa antes que los atacantes
Los equipos de seguridad registran el 54% de los ataques exitosos y alertan solo sobre el 14%. El resto se mueve por el entorno sin ser visto. El libro blanco de Picus muestra cómo las pruebas de breach and attack simulation evalúan las reglas SIEM y EDR para evitar que las amenazas pasen desapercibidas.