Los actores de amenazas están abusando de la función de compartir contenido de ChatGPT para mostrar páginas falsas de interrupción de OpenAI, que redirigen a los usuarios a descargar malware disfrazado de la aplicación de escritorio de ChatGPT.
Campaña LLMShare
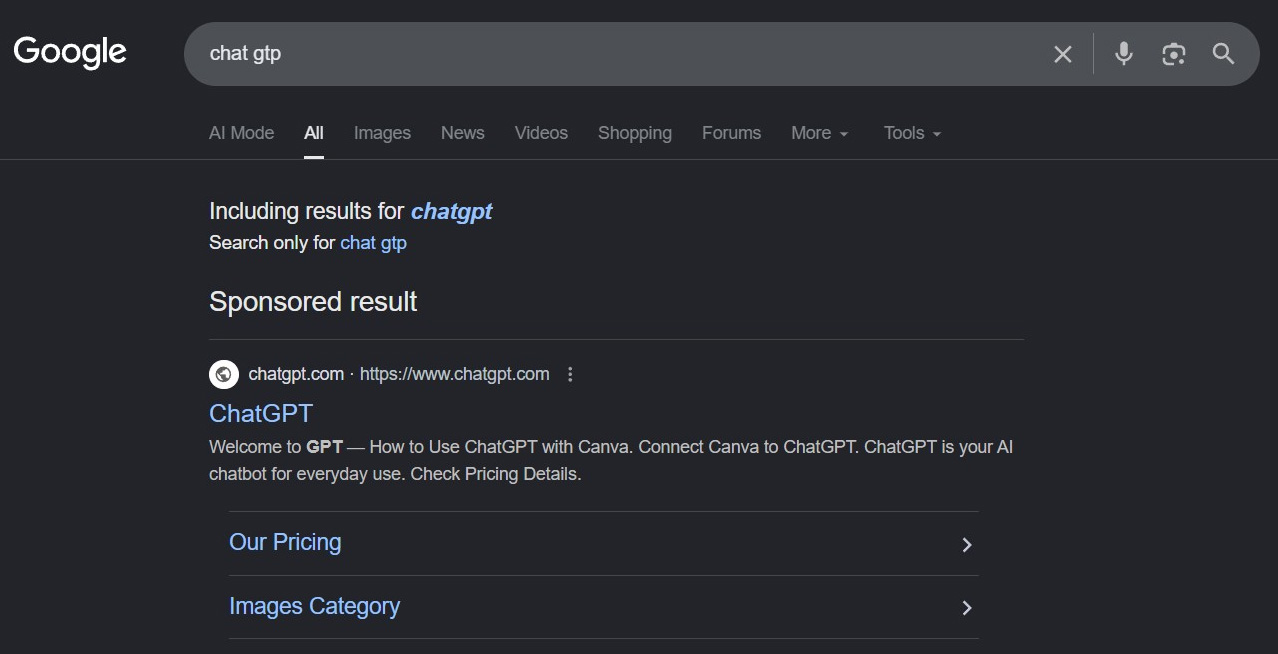
La campaña 'LLMShare', descubierta por Push Security, utiliza anuncios de Google para dirigir a los usuarios que buscan ChatGPT a una página maliciosa compartida de ChatGPT alojada en chatgpt.com, lo que permite que el ataque se entregue a través de un dominio legítimo de OpenAI.
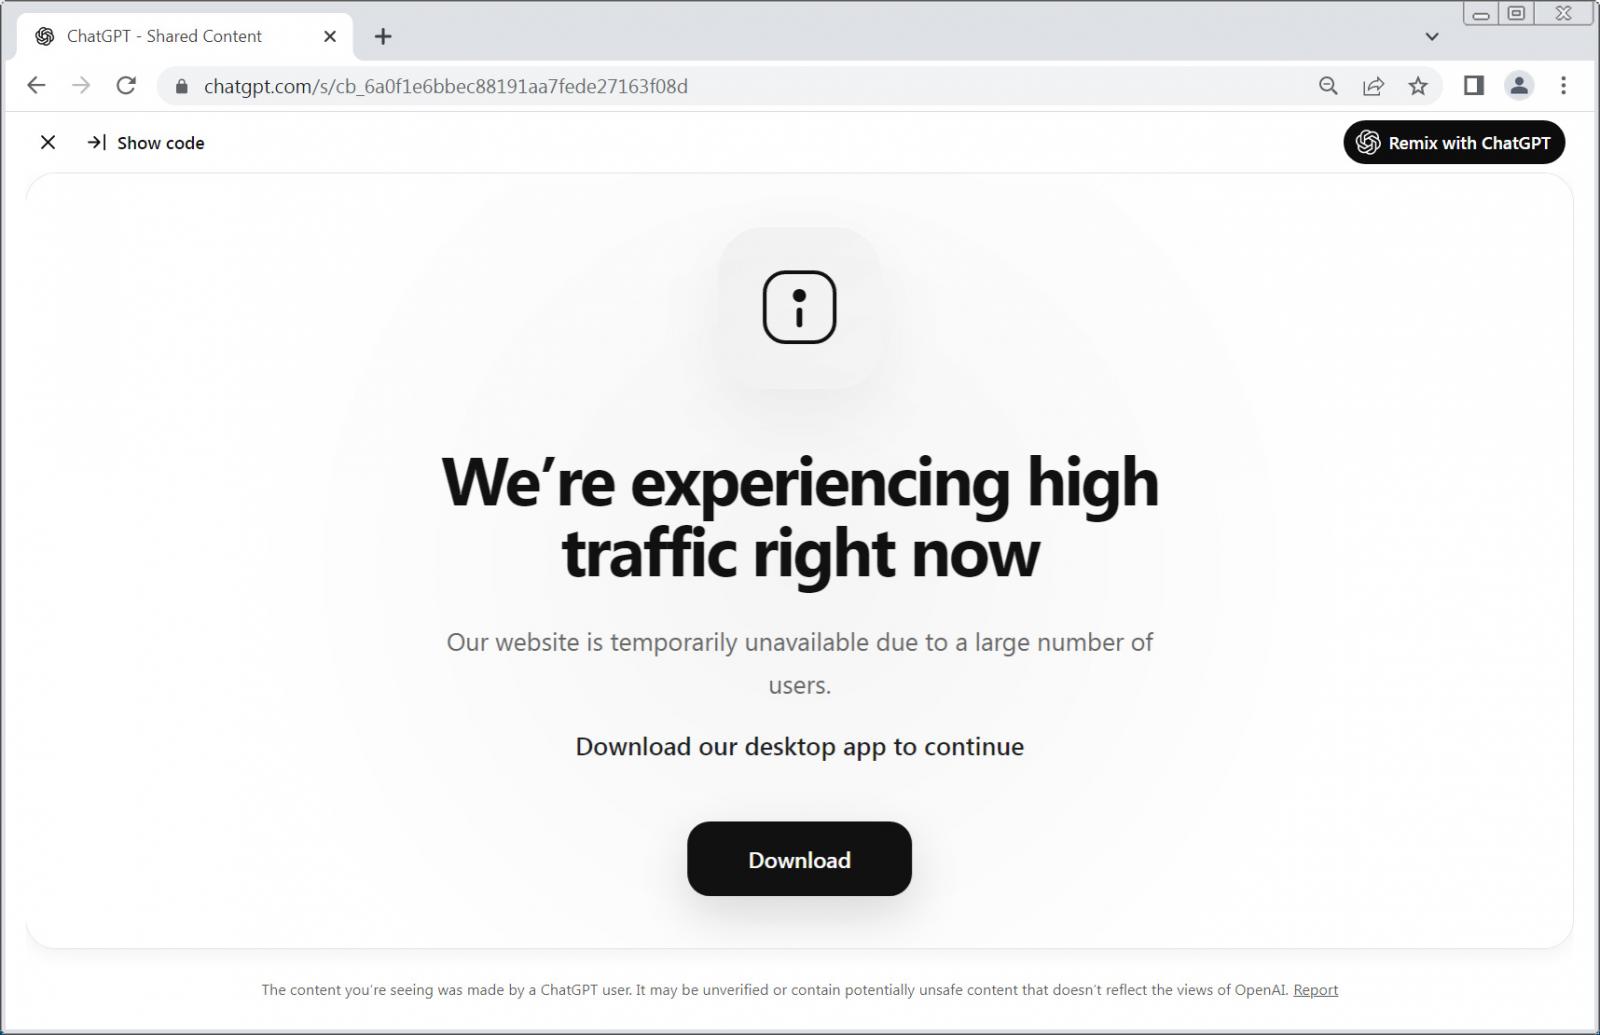
Los usuarios que hacen clic en el anuncio son llevados a una página legítima compartida de ChatGPT, pero en lugar de ver una conversación de chat, se les presenta un aviso de interrupción falso que afirma que la versión web no está disponible y que deben descargar la aplicación de escritorio.
Estamos experimentando un alto tráfico en este momento. Nuestro sitio web no está disponible temporalmente debido a una gran cantidad de usuarios. Descargue nuestra aplicación de escritorio para continuar.
A diferencia de las páginas de phishing tradicionales alojadas en infraestructura controlada por atacantes, el aviso de interrupción falso se renderiza a través del propio ChatGPT. Los atacantes crearon una página HTML personalizada utilizando las capacidades de renderizado de ChatGPT y la publicaron a través de un enlace compartido chatgpt.com/s/, lo que permite que el aviso falso se muestre desde una URL legítima de ChatGPT.
Push Security señaló que la página incluye controles 'Mostrar código' y 'Remix con ChatGPT', lo que revela que el aviso de interrupción falso se genera realmente a partir de HTML y CSS personalizados renderizados por un prompt de ChatGPT.
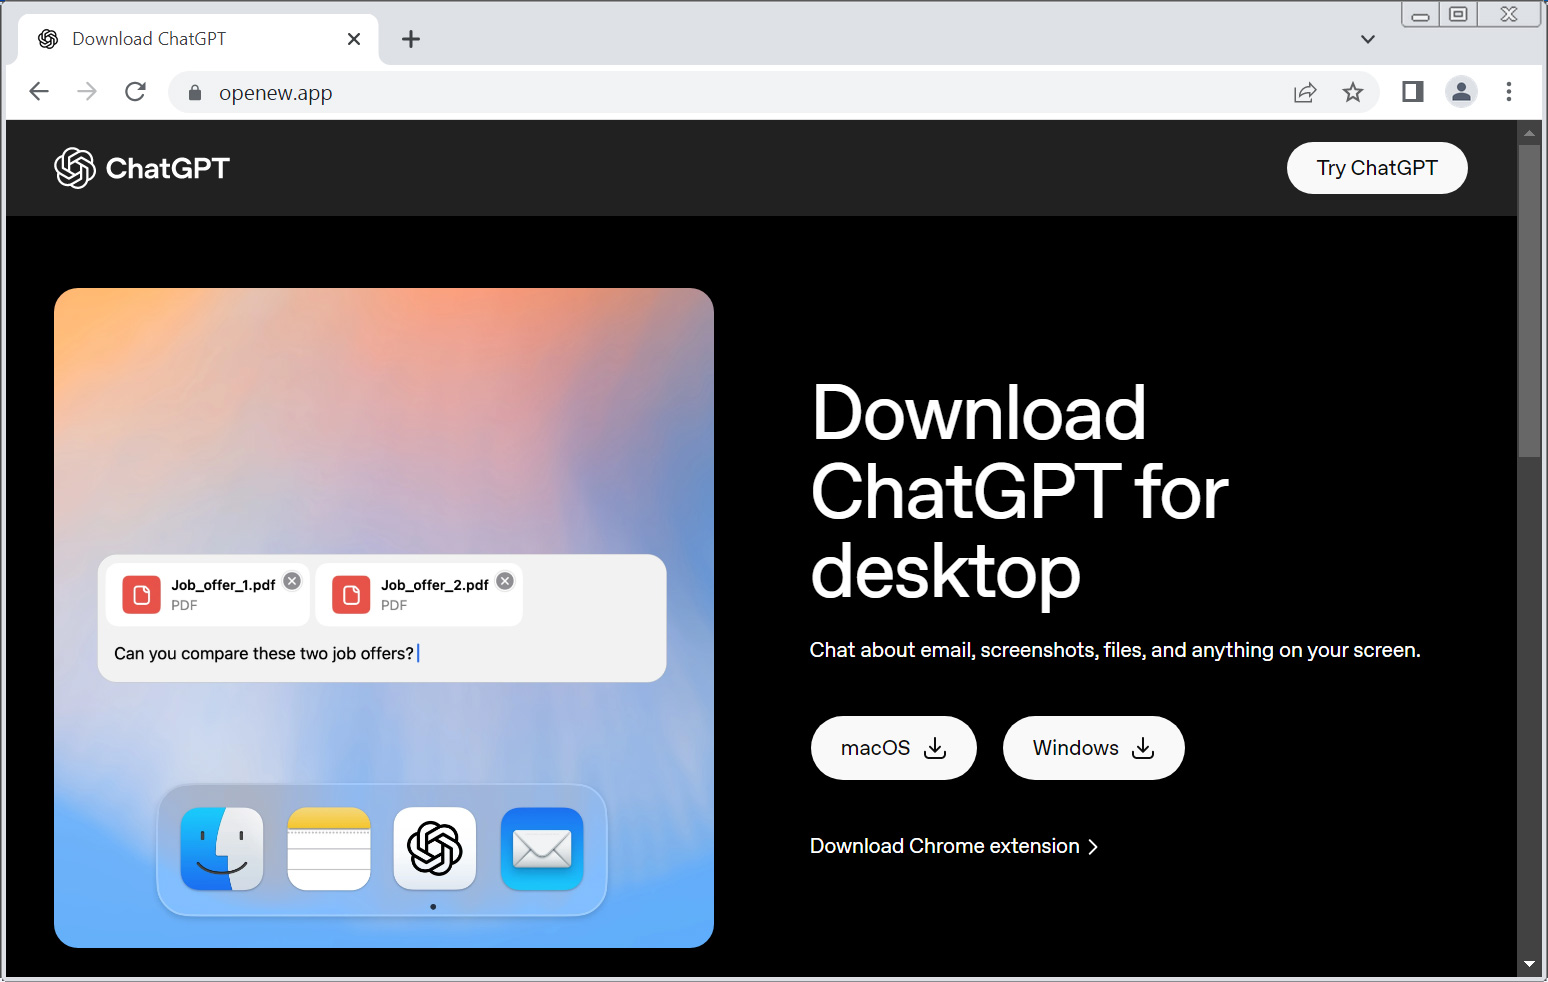
Si el visitante hace clic en el botón de descarga, es llevado a un sitio web en openew[.]app que suplanta el portal de descarga de la aplicación de escritorio de OpenAI. Los investigadores afirman que el sitio utiliza cloaking para mostrar contenido solo a las víctimas objetivo. Cuando plataformas de seguridad como URLScan visitaron la URL, se les mostró un sitio web inofensivo de una empresa de AR/VR en su lugar.
El sitio web ofrece descargas tanto para macOS como para Windows que instalan malware en los dispositivos. Aunque no está claro qué cargas útiles se implementan finalmente, campañas anteriores que abusaban de las funciones de intercambio de plataformas de IA han distribuido infostealers. La prueba de BleepingComputer de la versión de Windows en Any.Run encontró que ejecuta varios comandos para determinar si el dispositivo es una computadora legítima o una máquina virtual.
Push Security también observó ataques que abusan de Claude Artifacts, la función de Anthropic para compartir aplicaciones y contenido renderizados, para alojar señuelos de estilo ClickFix que engañaban a los usuarios para que ejecutaran comandos maliciosos.
Las funciones de intercambio de las plataformas de IA han sido abusadas en el pasado para distribuir malware a víctimas desprevenidas. A principios de este año, los actores de amenazas utilizaron anuncios de Google para dirigir a los usuarios que buscaban descargas de Claude a conversaciones compartidas de Claude que contenían instrucciones de instalación maliciosas. Otras campañas abusaron de conversaciones compartidas de ChatGPT y Grok que realizaban ataques ClickFix suplantando guías de instalación de software que instruían a las víctimas a ejecutar comandos que instalaban malware.