Un actor de amenazas ha estado atacando a organizaciones de múltiples sectores con solicitudes de seguridad falsas basadas en voz que piden a los usuarios de Microsoft 365 registrar una nueva passkey de Entra. El atacante se aprovecha de una nueva capacidad que Microsoft habilitó para los administradores en mayo, permitiéndoles ejecutar "campañas de registro de passkeys" para incitar a los usuarios a registrar passkeys para una autenticación más segura.
La campaña, que comenzó en abril, consiste en llamar a los usuarios objetivo e intentar convencerlos de que registren una nueva passkey bajo el control del atacante. Para ocultar el engaño, el hacker dirige a las víctimas a un kit de phishing que imita el proceso legítimo de registro de passkeys de Microsoft.
Okta, empresa de gestión de identidad y acceso en la nube, atribuye la actividad a un actor que rastrea como O-UNC-066, el cual opera una operación de extorsión conocida como Pink. Okta afirma que O-UNC-066 ha estado atacando a usuarios en organizaciones de las industrias de alimentos y bebidas, tecnología, salud, automotriz, construcción y aviación.
El engaño de la actualización de seguridad
Durante la campaña, los empleados objetivo son contactados por teléfono con el pretexto de que deben registrar una nueva passkey de Microsoft Entra por razones de seguridad, y son dirigidos a URLs de phishing que contienen la palabra "passkey" en el nombre de dominio. Los sitios web maliciosos incluyen la marca de la organización víctima e imitan el portal real de registro de passkeys de Entra.
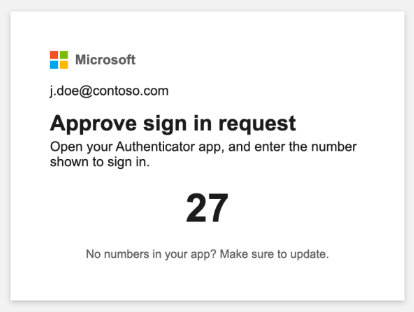
A diferencia del proxy adversario en el medio (AiTM) más común, el kit es un panel PHP controlado por el operador en el que el atacante guía a la víctima a través del proceso de phishing en tiempo real, adaptando el flujo según el método de autenticación multifactor (MFA) utilizado. Okta explica que el kit utiliza un mecanismo de sondeo de latidos de 1 segundo para adaptar la experiencia del usuario a los requisitos MFA de cada víctima (TOTP, notificación push con coincidencia numérica, SMS OTP).
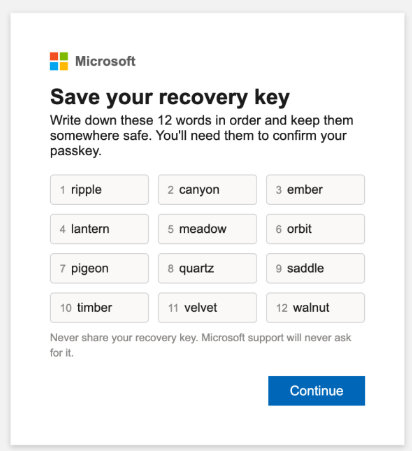
Las credenciales y respuestas MFA ingresadas por la víctima en las pantallas del kit se transmiten al operador, quien las utiliza para autenticarse en la cuenta de Microsoft de la víctima. Mientras la víctima cree que está registrando una nueva passkey en su cuenta, el atacante está registrando una passkey que él controla. Después de obtener acceso, el sitio de phishing presenta a la víctima páginas falsas de registro de passkeys con la marca de Microsoft, pidiéndole que guarde una frase de recuperación falsa de BIP-39 y confirme una palabra de ella.
Okta señala que las frases semilla BIP-39 no tienen ningún rol en el registro legítimo de passkeys de Microsoft Entra, pero podrían servir como distracción para usuarios que no están familiarizados con el proceso.
La banda de extorsión Pink
Según Palo Alto Networks Unit 42, Pink es una nueva marca de extorsión afiliada a la red de amenazas descentralizada conocida como The Com (abreviatura de The Community). El actor de amenazas es conocido por usar vishing (phishing por voz) y suplantación de TI para recopilar credenciales y códigos de autenticación multifactor, que se utilizan en ataques que roban datos de la empresa.
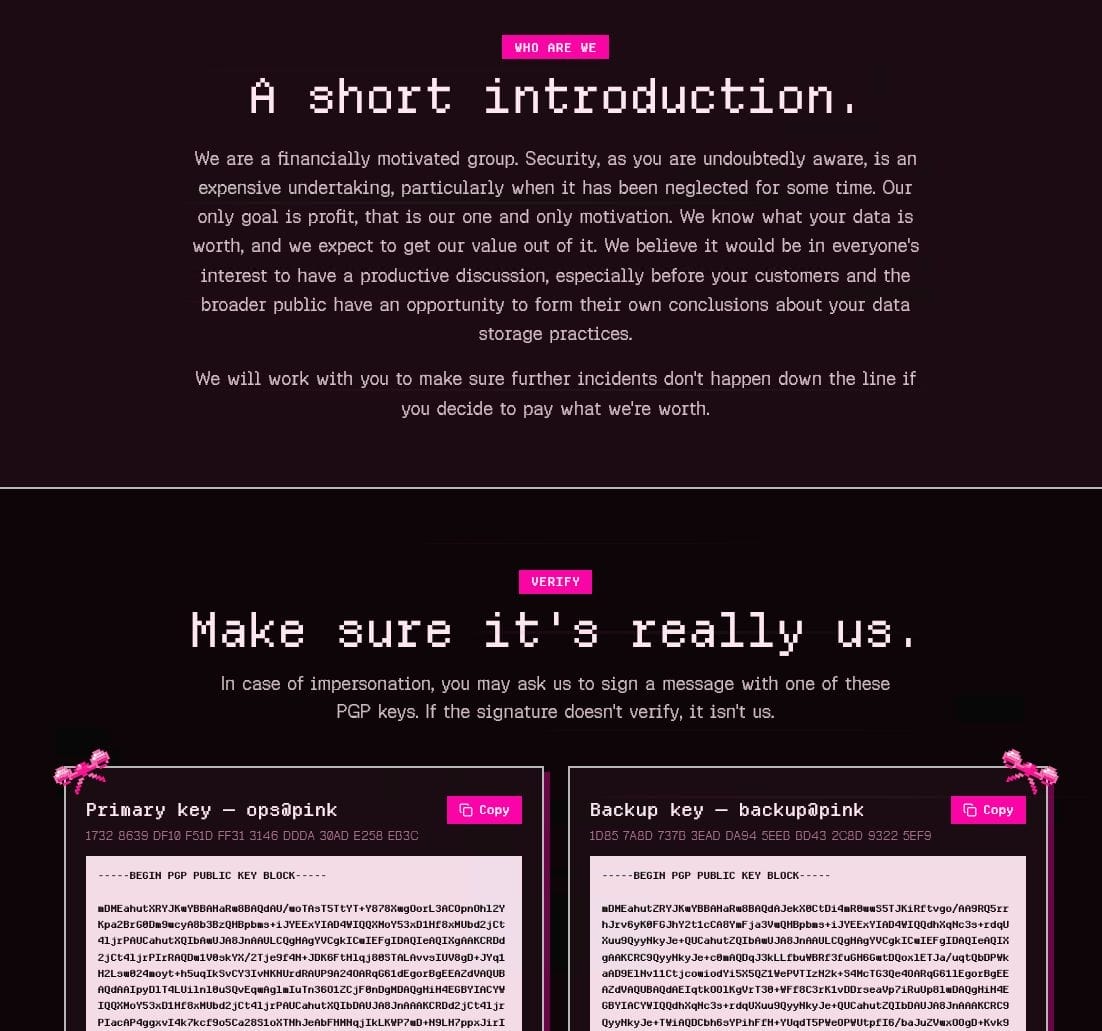
El grupo de amenazas Pink lanzó un sitio de extorsión el 31 de mayo, donde publican muestras de los datos robados para presionar a las víctimas comprometidas a pagar un rescate. Los investigadores afirman que después de obtener acceso a la cuenta de una víctima, Pink se mueve rápidamente para exfiltrar datos de los servicios SharePoint y OneDrive.
Brad Duncan, investigador principal de amenazas en Palo Alto Networks Unit 42, señaló a principios de junio que algunos de los dominios de phishing utilizados por Pink incluían la palabra "passkey". Okta recomienda que las organizaciones establezcan métodos para verificar mejor la identidad del personal de helpdesk al contactar a los usuarios, así como denegar solicitudes de ubicaciones donde la empresa no ofrece servicios.