¿Está su SSO protegido contra los ataques modernos de credenciales?
El inicio de sesión único (SSO) simplifica el acceso al permitir que los usuarios inicien sesión en múltiples sistemas con un solo conjunto de credenciales. Si bien esto ofrece claros beneficios al proceso de autenticación, esa conveniencia también puede concentrar el riesgo, como lo demostró la filtración de la Universidad de Pensilvania en 2025. Según informes, los atacantes comprometieron una cuenta SSO de PennKey y utilizaron ese acceso para llegar a sistemas internos como VPN, Salesforce, Qlik, SAP y SharePoint. El ataque también resultó en el robo de datos de 1,2 millones de personas.
Eso no significa que SSO sea inseguro. Cuando se configura y protege adecuadamente, SSO puede mejorar la seguridad al reducir la proliferación de contraseñas, centralizar las políticas de acceso y facilitar la aplicación de la autenticación multifactor (MFA). Sin embargo, las organizaciones solo pueden disfrutar de esos beneficios cuando SSO se trata como un control de seguridad crítico. Si un inicio de sesión abre la puerta a múltiples sistemas, ese inicio de sesión necesita una protección robusta. Entonces, ¿está su inicio de sesión SSO suficientemente protegido? Para responder a eso, las organizaciones deben mirar más allá de si SSO está activado y centrarse en cómo está asegurado.
Comience con contraseñas SSO sólidas
'Implementar contraseñas sólidas' no es un consejo nuevo, pero es especialmente crucial si una credencial puede desbloquear múltiples sistemas. Sin embargo, fuerte no tiene que significar frustrante; después de todo, SSO está diseñado para reducir la fricción durante la autenticación. Las últimas pautas de NIST ponen el énfasis en la longitud y la usabilidad, junto con la detección de contraseñas débiles o comprometidas. Para escenarios donde las contraseñas de un solo factor aún son aceptables, NIST recomienda al menos 15 caracteres. Las contraseñas utilizadas junto con MFA deben tener al menos ocho caracteres, y los sistemas deben permitir a los usuarios crear contraseñas de hasta 64 caracteres. NIST también dice que las organizaciones deben verificar las nuevas contraseñas contra listas de bloqueo de contraseñas comúnmente utilizadas, esperadas o previamente comprometidas.
Igual de importante, NIST aconseja en contra de algunas reglas de contraseñas heredadas que aún aparecen en muchas organizaciones. Los requisitos obligatorios de complejidad y los reseteos rutinarios de contraseñas pueden empujar a los usuarios hacia patrones predecibles, como cambiar un dígito o agregar un símbolo al final.
Verizon's Data Breach Investigation Report encontró que las credenciales robadas están involucradas en el 44,7% de las filtraciones. Asegure sin esfuerzo Active Directory con políticas de contraseñas conformes, bloqueando más de 6 mil millones de contraseñas comprometidas, mejorando la seguridad y reduciendo los problemas de soporte.
Agregue MFA, pero asegúrese de que pueda resistir ataques modernos
Una contraseña SSO sólida no debería ser lo único que se interponga entre un atacante y sus aplicaciones. Los infostealers han facilitado más que nunca que los atacantes extraigan contraseñas y otra información de autenticación, e incluso las contraseñas que cumplen con los requisitos regulatorios aparecen regularmente en estos registros. MFA agrega otra capa de protección, dificultando que un atacante convierta una contraseña comprometida en un inicio de sesión exitoso. Para SSO, MFA debe aplicarse de manera consistente. Eso significa aplicarlo a todos los usuarios, aplicaciones y escenarios de acceso, en lugar de solo habilitarlo para un puñado de cuentas de 'alto riesgo'.
También vale la pena mirar el tipo de MFA implementado. Los códigos SMS y las contraseñas de un solo uso básicas son mejores que solo contraseñas, pero no son la opción más fuerte. Cuando sea posible, las organizaciones deberían avanzar hacia métodos resistentes al phishing como llaves de seguridad FIDO2, WebAuthn o passkeys, especialmente para usuarios privilegiados y acceso a sistemas sensibles.
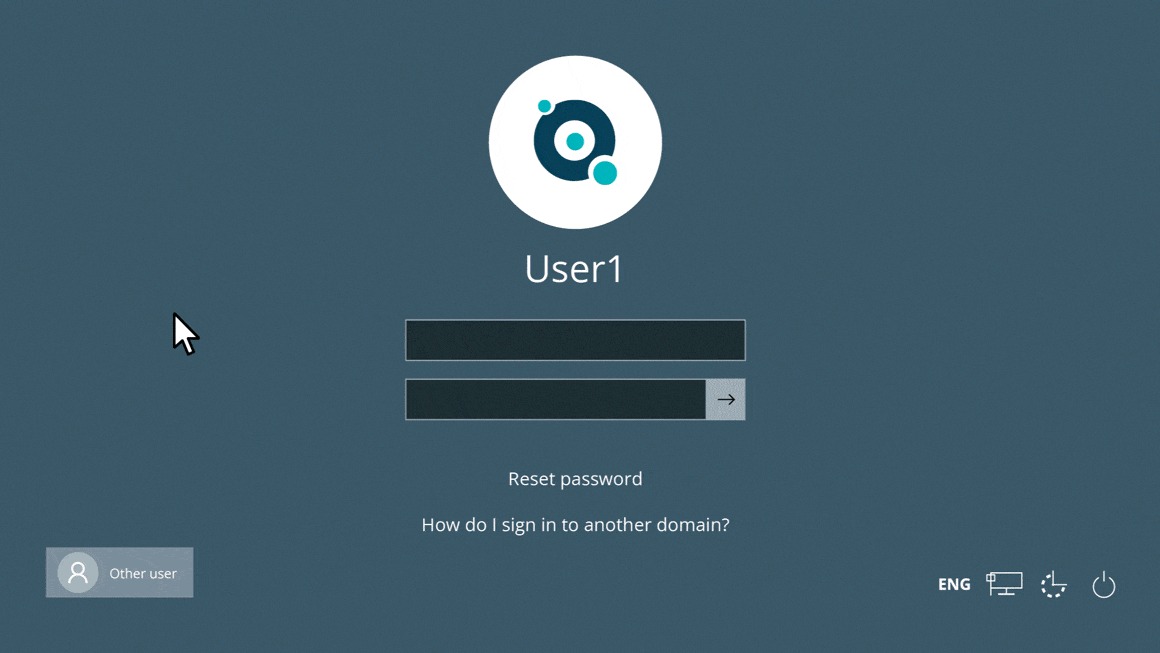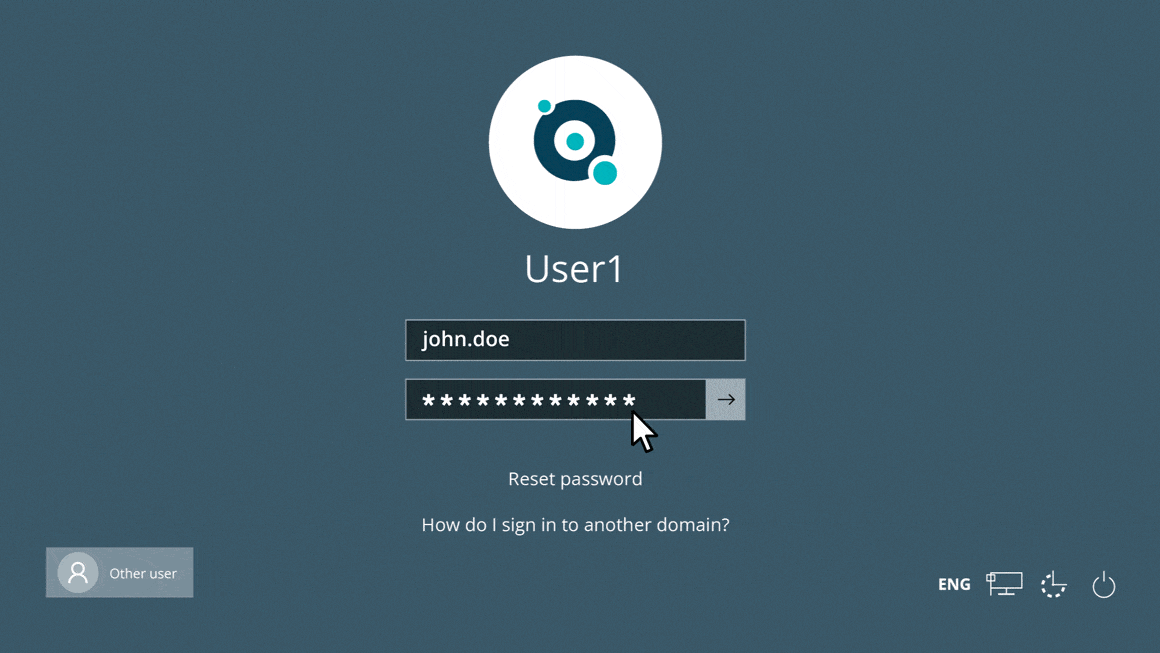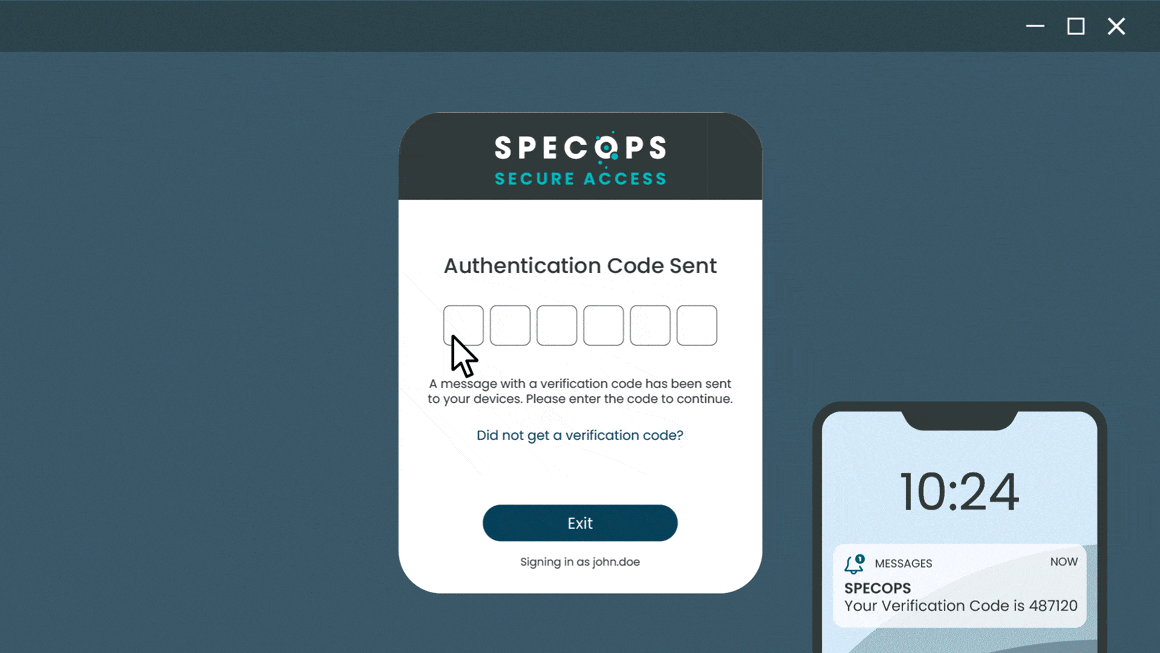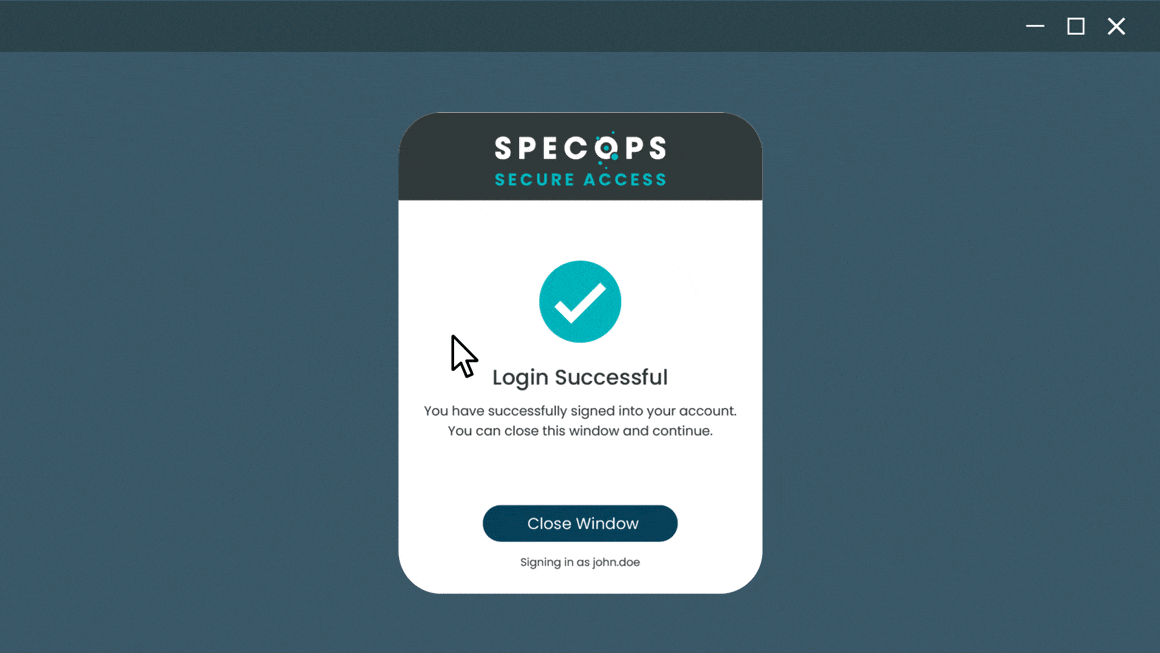
Soluciones como Specops Secure Access ayudan a las organizaciones a defenderse contra ataques de contraseñas e incluyen soporte para SSO para aplicaciones SaaS a través de OIDC y SAML. Junto con agregar MFA a Windows Logon, RDP y autenticaciones VPN, Specops Secure Access ayuda a las organizaciones a gestionar el acceso de usuarios desde un solo lugar, reduciendo la superficie de ataque de identidad mientras satisface auditorías regulatorias y condiciones de seguro cibernético.
Asegure los activos detrás del inicio de sesión SSO
Las organizaciones también necesitan asegurar los activos que se encuentran detrás de SSO y controlar cómo se emite, confía y delega la identidad. Comience con las cuentas de administrador del IdP. Estas cuentas pueden cambiar políticas de autenticación, agregar aplicaciones, agregar y restablecer usuarios, y aprobar integraciones. Deben protegerse con MFA resistente al phishing, cuentas de administrador separadas, acceso justo a tiempo y monitoreo cercano.
Los certificados de firma y las claves también necesitan control estricto. Los certificados SAML y las claves de firma de tokens son lo que permite a las aplicaciones confiar en el proveedor de identidad. Si se exponen o usan incorrectamente, los atacantes pueden hacerse pasar por usuarios o abusar de sesiones de confianza. El acceso debe estar estrictamente limitado, los cambios deben activar alertas y los certificados deben rotarse antes de que expiren.
Los secretos OAuth y las credenciales merecen la misma atención. Los secretos de cliente, credenciales de aplicación y tokens de actualización pueden dar a los atacantes acceso de larga duración, a veces sin otro inicio de sesión interactivo. Almacénelos en un coffre de secretos, gírelos regularmente y revise los registros de aplicaciones para permisos excesivos.
Finalmente, revise los consentimientos y permisos delegados. Los atacantes a menudo buscan formas de mantener el acceso después del compromiso inicial, y los permisos riesgosos de aplicaciones de terceros pueden darles esa ruta. Restrinja el consentimiento del usuario, requiera aprobación del administrador para permisos sensibles y elimine los permisos obsoletos o con demasiados privilegios.
¿Es seguro SSO?
SSO aún vale la pena usarlo, siempre que se implemente y proteja adecuadamente. El beneficio para los usuarios es simple: el acceso se vuelve más fácil. No tienen que recordar contraseñas separadas para cada aplicación ni seguir restableciendo credenciales olvidadas. En la mayoría de los casos, SSO les permite iniciar sesión una vez y moverse entre recursos conectados sin fricción innecesaria.
Eso también ayuda a la mesa de ayuda, ya que menos contraseñas olvidadas y bloqueos de cuenta significan menos tickets de soporte, dando a los equipos de TI más tiempo para centrarse en trabajo de mayor valor. Desde una perspectiva de seguridad, SSO da a las organizaciones un lugar central para gestionar la autenticación. Las aplicaciones no necesitan manejar la contraseña del usuario directamente, sino que confían en tokens de autenticación del proveedor de identidad. Esto reduce la exposición de contraseñas a través de diferentes servicios y da a los equipos de seguridad un lugar para aplicar controles como MFA, acceso condicional, registro y revocación de cuentas.
SSO también puede acelerar el acceso a recursos críticos para el negocio. Cuando los usuarios no necesitan ingresar credenciales para cada herramienta, pueden acceder a los sistemas que necesitan más rápido y con menos interrupciones. También hay beneficios de cumplimiento. La gestión centralizada de acceso facilita el soporte de informes, auditorías, requisitos de autenticación sólida y eliminación rápida de acceso cuando los usuarios se van o cambian de rol.
SSO no cubrirá todos los escenarios de inicio de sesión, y no es seguro por defecto. Pero cuando está endurecido adecuadamente, puede mejorar la experiencia del usuario, reducir la presión sobre la mesa de ayuda, fortalecer la seguridad y hacer que el acceso sea más fácil de gobernar.
La seguridad de los entornos SSO actualmente depende en gran medida de la fortaleza de las credenciales, por lo que es crucial que las políticas exijan contraseñas sólidas. Specops ayuda aquí con Specops Password Policy, ayudando a las organizaciones a simplificar la gestión de políticas y bloquear continuamente más de 6 mil millones de contraseñas comprometidas únicas. Specops Secure Access luego extiende esa protección aplicando MFA a aplicaciones basadas en SAML y OIDC, incluidas las federadas a través de proveedores de identidad de terceros.
Si está interesado en ver cómo podemos ayudar a fortalecer la seguridad de su entorno SSO, contáctenos hoy o solicite una demostración. Patrocinado y escrito por Specops Software.