Eurail B.V., la empresa neerlandesa que comercializa los pases Interrail y Eurail para viajes en tren por múltiples países europeos —incluyendo los ofrecidos a jóvenes europeos a través del programa DiscoverEU de la UE—, ha revelado que una brecha de seguridad ocurrida en diciembre de 2025 expuso los datos personales de más de 300.000 personas.
Según la notificación enviada a los afectados el 27 de marzo de 2026, los atacantes accedieron a la base de datos de clientes y sustrajeron información sensible: nombres completos, números de pasaporte, documentos de identidad, IBAN de cuentas bancarias, datos de salud, direcciones de correo electrónico y números de teléfono. La compañía ya había advertido en febrero que los ciberdelincuentes publicaron una muestra de los datos en Telegram y los ofrecieron a la venta en la dark web.
La investigación interna determinó que la transferencia no autorizada de archivos ocurrió el 26 de diciembre de 2025. Eurail declaró que los sistemas comprometidos no almacenaban información financiera ni fotocopias de pasaportes. Sin embargo, la Comisión Europea alertó de que los datos de salud y otra información sensible pudieron haber quedado expuestos para los participantes del programa DiscoverEU.
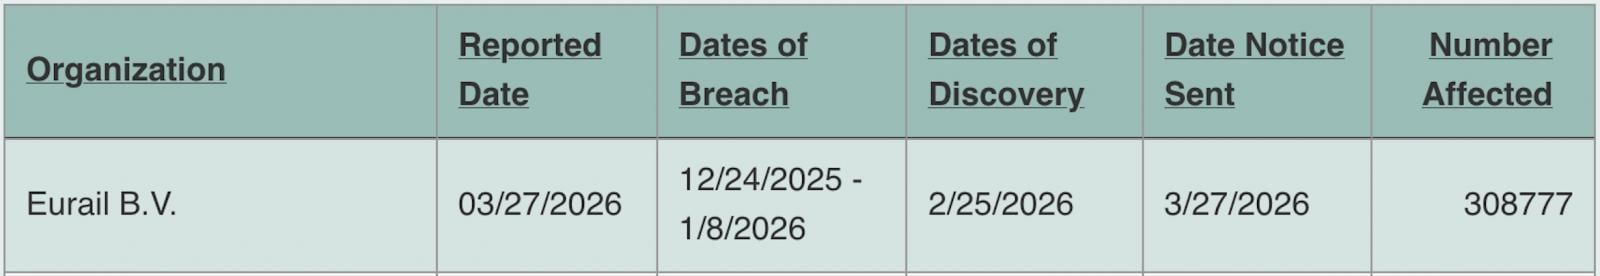
En una presentación ante la Fiscalía General de Oregón, Eurail cifró el número total de afectados en 308.777 personas. La empresa recomienda a los clientes estar atentos a posibles ataques de phishing, cambiar las contraseñas de la aplicación Rail Planner y no reutilizarlas en otros servicios. También sugiere monitorizar la actividad bancaria y reportar cualquier transacción sospechosa.
Este incidente se suma a la reciente confirmación de la Comisión Europea sobre una brecha en la plataforma web Europa.eu, reivindicada por el grupo de extorsión ShinyHunters.