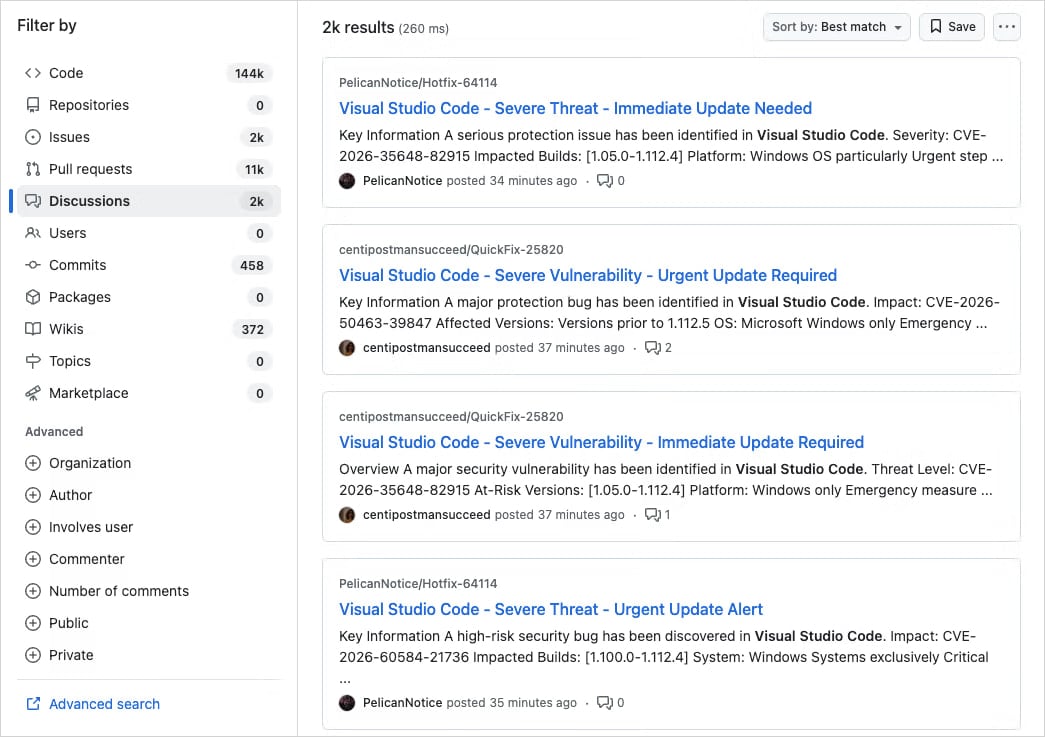
Una campaña a gran escala está atacando a desarrolladores en GitHub mediante falsas alertas de seguridad de Visual Studio Code (VS Code) publicadas en la sección de Discusiones de varios proyectos, con el objetivo de engañar a los usuarios para que descarguen malware.
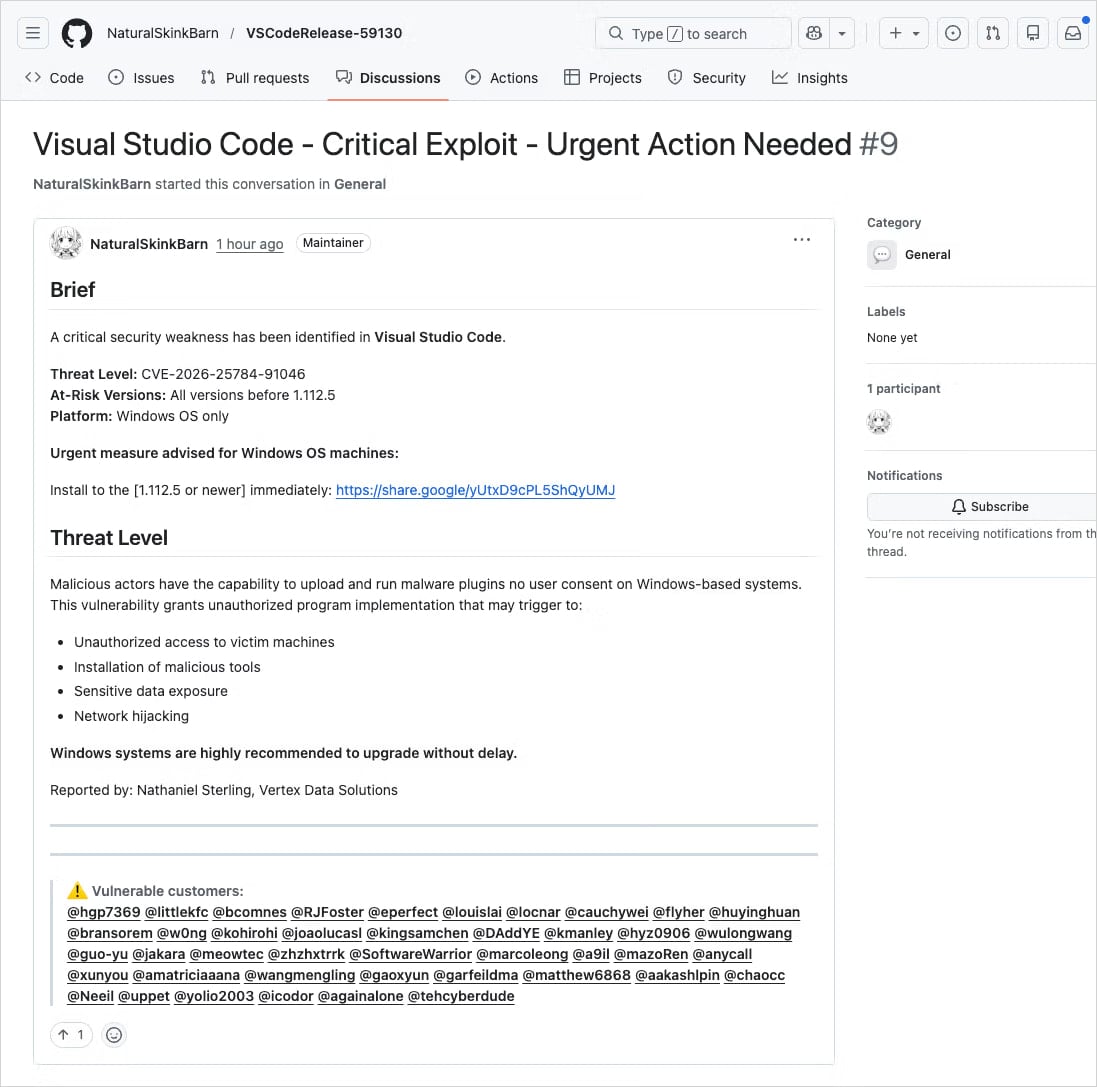
Las publicaciones fraudulentas están diseñadas como avisos de vulnerabilidad y utilizan títulos realistas como "Vulnerabilidad grave: actualización inmediata requerida", a menudo incluyendo identificadores CVE falsos y lenguaje urgente. En muchos casos, el actor de amenazas se hace pasar por mantenedores de código o investigadores legítimos para aparentar credibilidad.
La empresa de seguridad de aplicaciones Socket afirma que la actividad parece ser parte de una operación bien organizada y a gran escala, en lugar de un ataque oportunista dirigido a un objetivo específico.
Las discusiones se publican de forma automatizada desde cuentas recién creadas o de baja actividad en miles de repositorios en cuestión de minutos, y generan notificaciones por correo electrónico a un gran número de usuarios etiquetados y seguidores.
"Las búsquedas tempranas muestran miles de publicaciones casi idénticas en todos los repositorios, lo que indica que esto no es un incidente aislado, sino una campaña de spam coordinada", afirman los investigadores de Socket en un informe de esta semana.
"Debido a que las discusiones de GitHub activan notificaciones por correo electrónico para los participantes y observadores, estas publicaciones también llegan directamente a las bandejas de entrada de los desarrolladores", añaden.
Las publicaciones incluyen enlaces a supuestas versiones parcheadas de las extensiones de VS Code afectadas, alojadas en servicios externos como Google Drive. Aunque Google Drive no es el canal de distribución oficial para una extensión de VS Code, es un servicio confiable, y los usuarios que actúan apresuradamente podrían pasar por alto la señal de alerta.
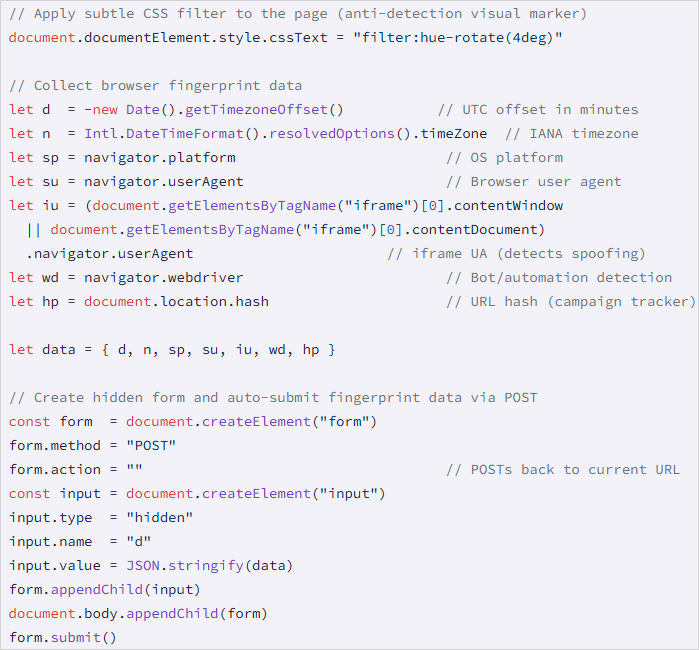
Al hacer clic en el enlace de Google, se activa una cadena de redireccionamiento basada en cookies que lleva a las víctimas a drnatashachinn[.]com, donde se ejecuta un script de reconocimiento en JavaScript. Este payload recopila la zona horaria, la configuración regional, el agente de usuario, los detalles del sistema operativo y los indicadores de automatización de la víctima. Los datos se empaquetan y se envían al servidor de comando y control mediante una solicitud POST.
Este paso sirve como una capa de filtrado del sistema de distribución de tráfico (TDS), que perfila a los objetivos para eliminar bots e investigadores, y entrega la segunda etapa solo a las víctimas validadas. Socket no capturó el payload de la segunda etapa, pero señaló que el script JS no lo entrega directamente, ni intenta capturar credenciales.
No es la primera vez que los actores de amenazas abusan de los sistemas de notificación legítimos de GitHub para distribuir phishing y malware. En marzo de 2025, una campaña de phishing generalizada atacó 12,000 repositorios de GitHub con falsas alertas de seguridad diseñadas para engañar a los desarrolladores y hacer que autoricen una aplicación OAuth maliciosa que daba acceso a sus cuentas. En junio de 2024, los atacantes activaron el sistema de correo electrónico de GitHub mediante comentarios de spam y solicitudes de extracción enviadas a los repositorios, para dirigir a los objetivos a páginas de phishing.
Cuando se enfrenten a alertas de seguridad, se recomienda a los usuarios verificar los identificadores de vulnerabilidad en fuentes autorizadas, como la Base de Datos Nacional de Vulnerabilidades (NVD), el catálogo de Vulnerabilidades Conocidas Explotadas de CISA o el sitio web de MITRE para el programa de Vulnerabilidades y Exposiciones Comunes (CVE). También se aconseja tomarse un momento para considerar su legitimidad antes de actuar, y buscar señales de fraude, como enlaces de descarga externos, CVE no verificables y el etiquetado masivo de usuarios no relacionados.