Una campaña maliciosa está distribuyendo instaladores falsos de Xeno Executor, una popular utilidad de Roblox que permite ejecutar scripts personalizados, para infectar a jugadores con malware de acceso remoto (RAT) y robo de información. Los atacantes se aprovechan de la demanda de versiones 'no detectadas' de esta herramienta para engañar a los usuarios.
La compañía de ciberseguridad Bitdefender detectó esta campaña activa desde principios de año, con un aumento significativo en marzo antes de estabilizarse. Los atacantes promocionan el malware a través de foros de juegos, comunidades de Discord y cuentas comprometidas o impersonadas, atrayendo a los jugadores con la promesa de una versión que evade las protecciones anti-trampas de Roblox.
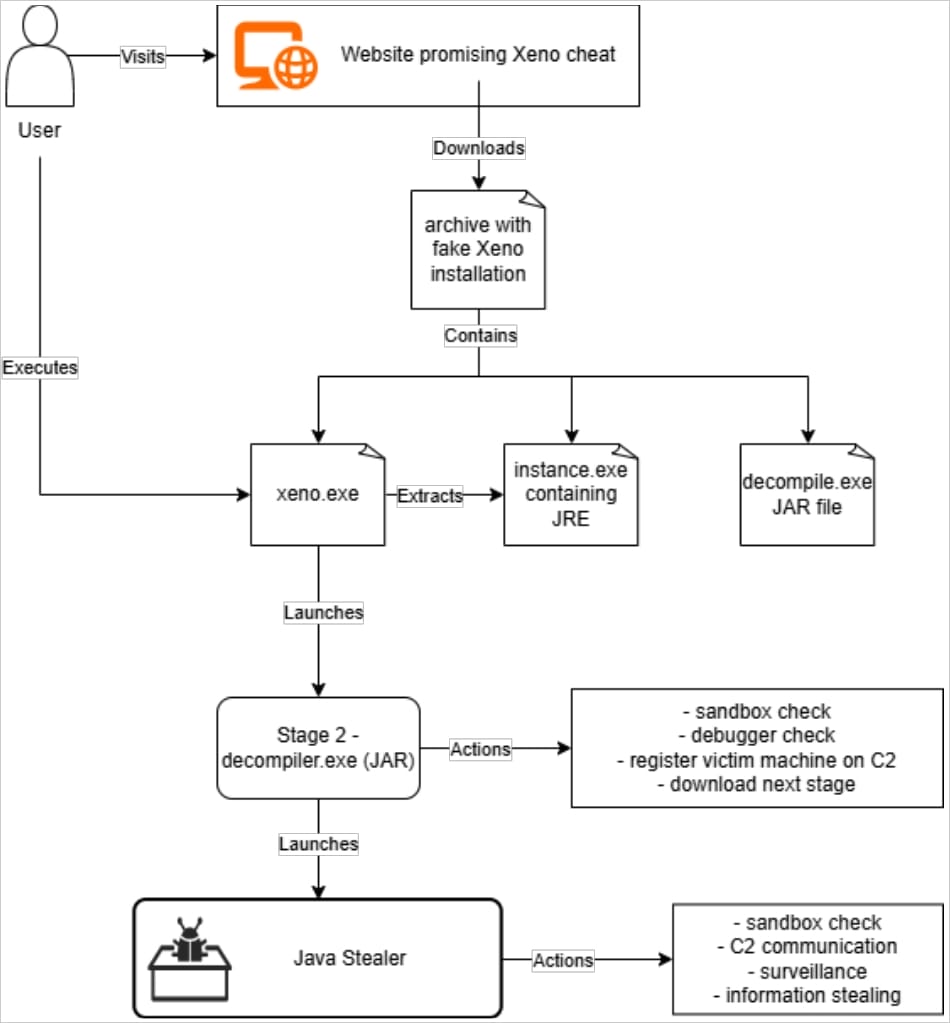
Las víctimas descargan archivos ZIP o archivos autoextraíbles que contienen los instaladores falsos. Para parecer legítimos, los atacantes replican la estructura de directorios de una instalación genuina de Xeno, incluyen scripts Lua auténticos y utilizan nombres de archivo plausibles. Cuando la víctima ejecuta 'xeno.exe', en realidad lanza un cargador de malware de primera etapa.
El cargador verifica la presencia de un entorno de ejecución de Java (JRE), lo extrae si es necesario y luego lee un archivo local con las claves de validación del servidor de comando y control (C2). Posteriormente, lanza un payload de Java ofuscado llamado 'decompiler.exe', que realiza comprobaciones del entorno, registra a la víctima y descarga la carga maliciosa final.
El payload final es un RAT basado en Java y un ladrón de información que combina el robo de credenciales con capacidades de vigilancia y administración remota. Entre sus capacidades destacan:
- Robo de datos del navegador, incluidas cookies y otros datos almacenados en Chrome, Edge, Brave, Opera y Vivaldi.
- Captura de cuentas en línea y datos de pago, incluidos tokens de Discord, Roblox, Minecraft, Microsoft Store e información de pago asociada.
- Robo de datos de billeteras de criptomonedas, con funcionalidad específica para Exodus Wallet y soporte para otras billeteras.
- Capacidades de vigilancia: keylogging, registro de actividad del mouse, capturas de pantalla, transmisión de escritorio y acceso a la cámara web.
- Control remoto completo: carga y descarga de archivos, ejecución de comandos de PowerShell y shell remoto interactivo.
Bitdefender cree que esta campaña es la misma que ThreatLocker documentó anteriormente como 'Powercat', pero con actualizaciones significativas en las capacidades del malware y una nueva infraestructura C2, lo que indica una evolución continua. La empresa ha compartido indicadores de compromiso (IoC) y recomienda a los jugadores de Roblox evitar por completo la instalación de herramientas de terceros de fuentes desconocidas.