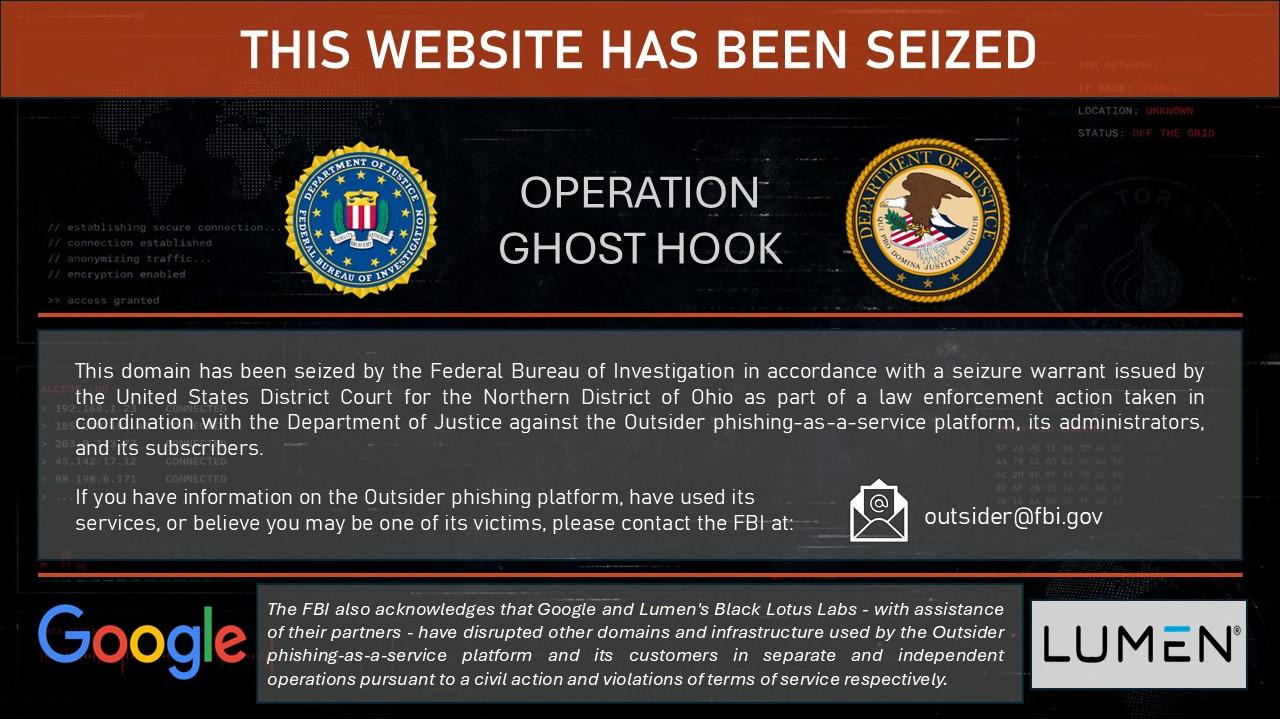
El FBI, en colaboración con Google y Black Lotus Labs, ha desmantelado una masiva operación de phishing como servicio (PhaaS) de origen chino conocida como Outsider Enterprise. Esta red utilizaba inteligencia artificial para impulsar campañas de suplantación de identidad, dirigidas a robar datos de tarjetas de crédito y contraseñas a través de mensajes de texto enviados por operadores como AT&T, T-Mobile y Verizon.
Outsider Enterprise estaba activa desde al menos 2023 y operaba a gran escala. Google vinculó a esta red 9.000 sitios web falsos y más de un millón de URLs fraudulentas. Las autoridades creen que las campañas de phishing generaron el robo de más de 3,8 millones de registros de tarjetas de crédito, causando pérdidas estimadas en 1.900 millones de dólares.
Acción parte de la Operación Riptide
La acción contra Outsider Enterprise incluye componentes técnicos y legales, y forma parte de la Operación Riptide del FBI, que apunta a la actividad delictiva cibernética y su infraestructura. Durante el desmantelamiento técnico, el FBI y sus socios incautaron múltiples servidores de administración, una tienda en Shopify, una cuenta que el actor de amenazas usaba para probar el servicio de phishing, y alrededor de 100.000 USDT de billeteras de pago de Outsider. Miles de dominios de phishing registrados en proveedores de EE. UU. ahora redirigen a una página de advertencia del FBI. La agencia también tomó el control de un bot de Telegram vinculado a Outsider Enterprise que contenía información sobre los clientes del servicio de phishing.
Según Google, la operación de phishing asistida por IA ha afectado a cientos de miles de usuarios en todo el mundo. El gigante tecnológico presentó una demanda civil contra la infraestructura de la operación y coordina con AT&T, T-Mobile y Verizon para bloquear mensajes fraudulentos antes de que lleguen a los suscriptores. Google declaró: 'Nuestra demanda civil apunta a una operación de delincuencia cibernética organizada conocida como 'Outsider Enterprise'. Con sede en China y coordinándose a través de Telegram, esta red distribuye 'kits de phishing' que permiten a los delincuentes lanzar campañas de mensajes de texto falsos que parecen provenir de Google y otras marcas confiables'.
Durante un período de dos semanas en mayo, Google informó que se enviaron 2,5 millones de mensajes SMS a usuarios de Android desde la infraestructura de Outsider Enterprise. Los usuarios de Android marcaron 55.000 de ellos como fraudulentos. La empresa estima que cientos de miles de víctimas perdieron millones de dólares debido a estas estafas.
Google aprovecha esta oportunidad para 'combinar acciones legales agresivas y colaboración con gobiernos federales y estatales' y aboga por siete proyectos de ley bipartidistas contra estafas en EE. UU., incluida la Ley Stop SCAMS, que fortalecería las protecciones legales contra el fraude impulsado por IA. La Ley Stop SCAMS requeriría que el FBI lidere una estrategia nacional coordinada contra estafas, reuniendo agencias federales, fuerzas del orden y empresas privadas para rastrear, interrumpir y prevenir mejor las operaciones de fraude y estafa.
Mientras tanto, Google destacó que los usuarios de Android están protegidos contra estas amenazas mediante defensas impulsadas por IA. Estas defensas incluyen la detección de estafas en Android que advierte a los usuarios sobre llamadas sospechosas y protecciones de mensajería que bloquean más de 10 mil millones de mensajes maliciosos cada mes.