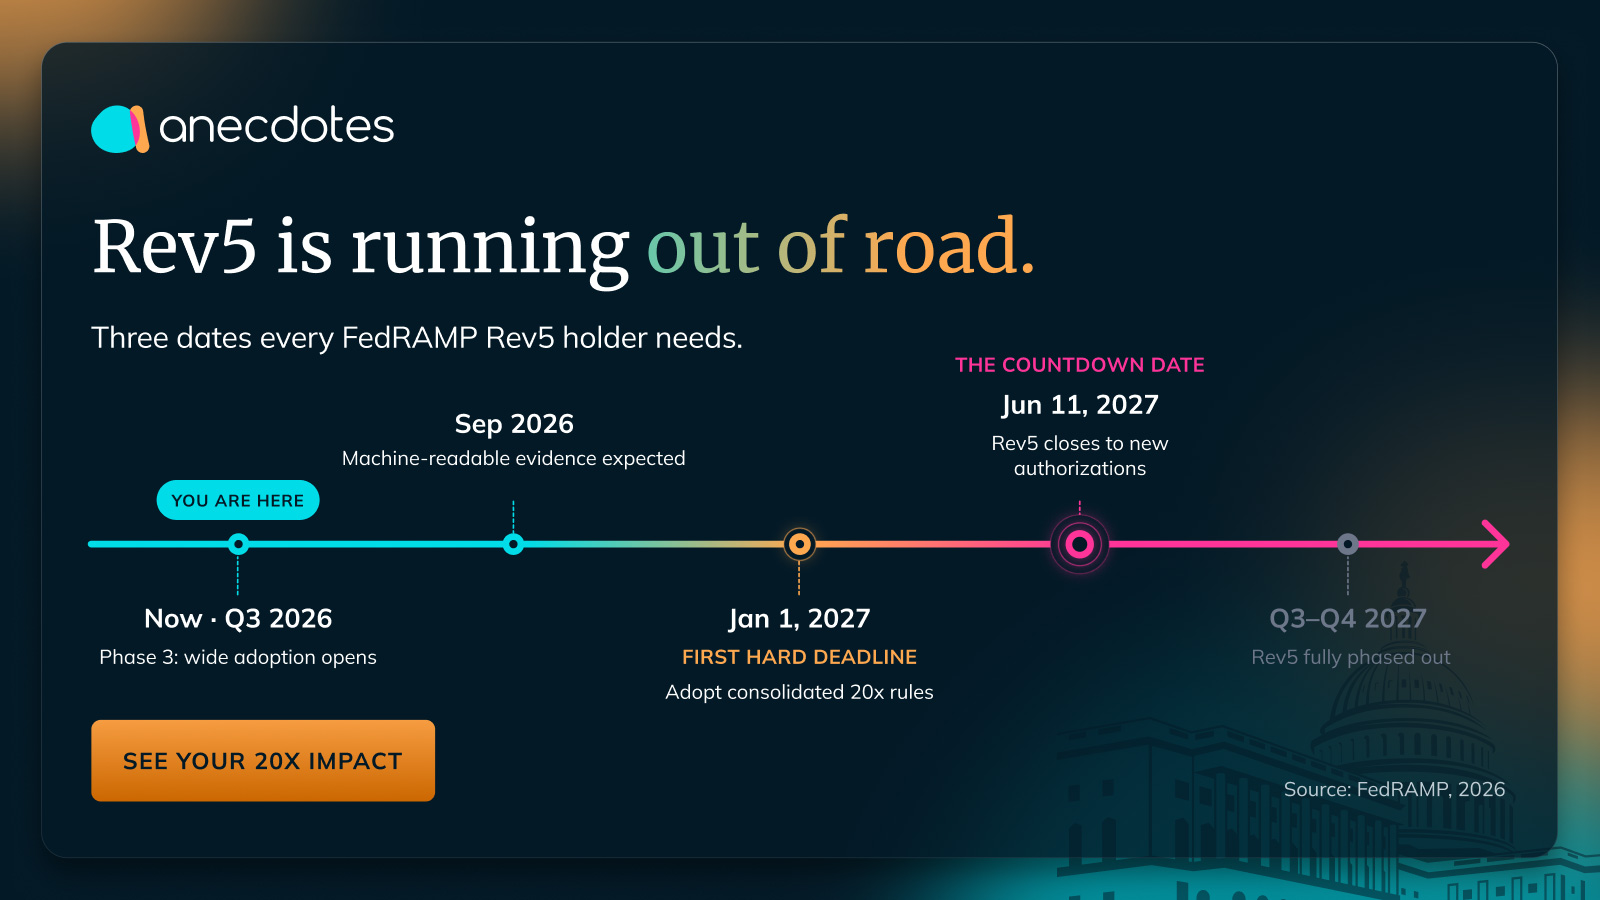
FedRAMP Rev5 termina: lo que realmente exige la transición a 20X
Maril Vernon, Field CISO de Anecdotes, reflexiona sobre su experiencia en ciberseguridad ofensiva y señala que las evaluaciones tradicionales basadas en controles puntuales no reflejan la realidad operativa. Con el fin de FedRAMP Rev5, el nuevo marco 20X exige evidencia continua y medible, cambiando radicalmente el concepto de aseguramiento.
El mayor cambio no es el marco, es la evidencia
FedRAMP 20X reemplaza los controles con narrativas por Indicadores Clave de Seguridad (KSI): resultados medibles respaldados por evidencia legible por máquina. Existen 56 KSI para el nivel Bajo y 61 para el Moderado, organizados en doce dominios de seguridad. Por ejemplo, mientras Rev5 pedía describir la política de autenticación multifactor, el KSI correspondiente exige probar, con evidencia, que la MFA resistente a phishing está activa en todas las cuentas privilegiadas. Esto transforma las auditorías en verificaciones de hechos objetivos.
Continuo supera a puntual, porque las amenazas modernas son continuas
El cambio operativo más relevante de FedRAMP 20X es la cadencia: la evidencia debe ser parte de un sistema vivo. Los KSI basados en máquinas se revalidan cada pocos días para sistemas Moderados, y los basados en procesos al menos trimestralmente. Esto reconoce que los entornos de nube cambian constantemente, y los atacantes aprovechan esa dinámica. El cumplimiento ya no puede pretender que todo permanece estático.
El aseguramiento continuo exige evidencia continua
No es viable construir un paquete de evidencia cada tres días. La evidencia debe fluir directamente de los sistemas operativos, en formato legible por máquina (alineado con OSCAL) y con resúmenes para humanos. La guía de finalización de la Fase 2 exige automatización en al menos el 70% de los KSI y evidencia en ambos formatos. Esto transforma el cumplimiento en un problema de ingeniería.
El trabajo real es ingeniería, no redacción
La brecha principal entre Rev5 y 20X es el diseño de sistemas. Se recomienda realizar un análisis de brechas de KSI, priorizando según FedRAMP: Autorización, Arquitectura Nativa de Nube, Gestión de Identidad y Acceso, Configuración de Servicios, Monitoreo, etc. Luego, construir el pipeline de evidencia a partir de datos existentes (plataformas cloud, SIEM, scanners). Los procesos manuales (aprobaciones, gobernanza) suelen ser los más difíciles de automatizar. El rol del asesor cambia: ya no evalúa documentación, sino la integridad del pipeline de evidencia.
La automatización no es el objetivo, la sostenibilidad lo es
No todas las organizaciones necesitan comprar una plataforma, pero construir pipelines manualmente requiere mucho esfuerzo. La validación persistente debe convertirse en una capacidad operativa. Anecdotes logró la autorización FedRAMP 20X Moderate usando su propia plataforma, primero alcanzando el nivel Bajo y luego mejorando hasta Moderado, demostrando que el marco funciona como un bucle de retroalimentación.
Empiece antes de que sea obligatorio
El mayor error es tratar 20X como una migración de documentos. Se recomienda empezar con un KSI sencillo donde ya existan datos, instrumentarlo, validar continuamente, corregir y repetir. FedRAMP 20X no pregunta si puede sobrevivir una auditoría, sino si su programa de aseguramiento puede sostenerse en el tiempo. Las organizaciones que tengan éxito serán las que comiencen a construir aseguramiento continuo antes de la fecha límite.
FedRAMP 20X no pregunta si puede sobrevivir una auditoría, sino si su programa de aseguramiento puede sostenerse en el tiempo.
Para profundizar, el CISO de Anecdotes, Jake Bernardes, expondrá sobre esta transición en el GRC Data & AI Summit 2026, evento virtual gratuito el 12 de agosto. Registro gratuito disponible.