El grupo de extorsión ShinyHunters robó información personal de 5.5 millones de personas tras vulnerar los sistemas de ADT, la compañía de seguridad para el hogar más grande de Estados Unidos, según informó el servicio de notificación de filtraciones Have I Been Pwned. Fundada en 1874 como American District Telegraph, ADT es la empresa de seguridad para el hogar más antigua y grande del país, con más de 6 millones de clientes residenciales y de pequeñas empresas. La compañía ya había sufrido dos filtraciones anteriores en agosto y octubre de 2024 que expusieron datos de empleados y clientes.
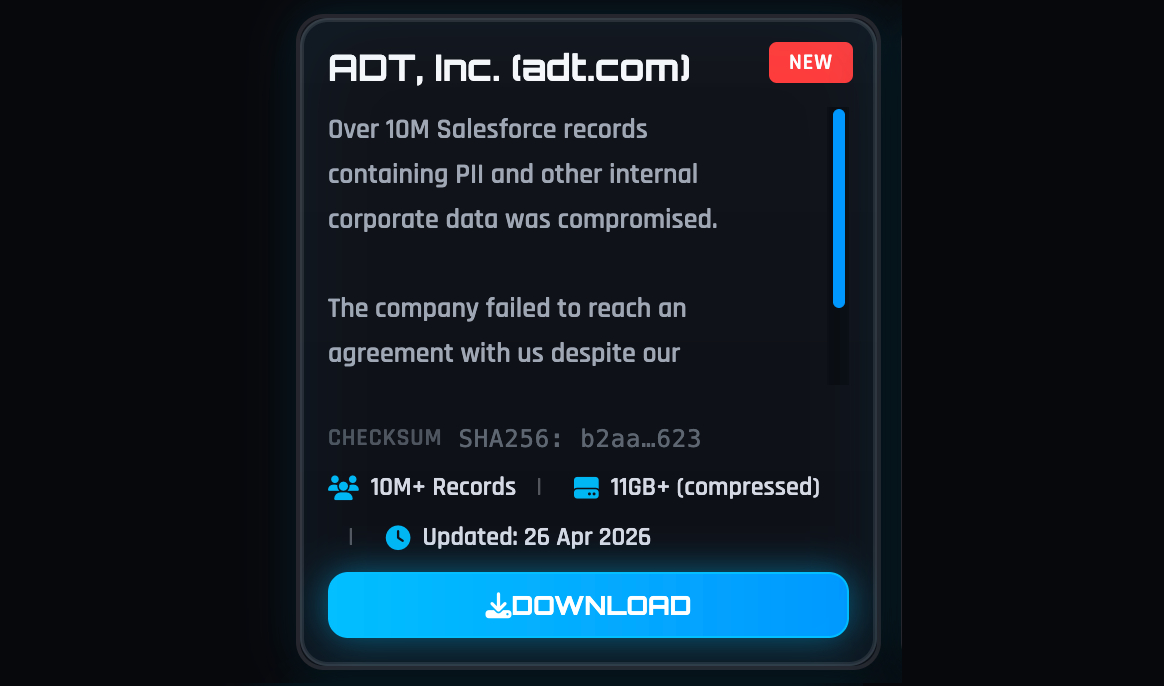
El informe de Have I Been Pwned se conoce después de que ShinyHunters afirmara la semana pasada haber robado más de 10 millones de registros con información de identificación personal (PII) y datos corporativos de ADT. Al ser consultado por BleepingComputer, ADT confirmó que detectó la filtración el 20 de abril y que la investigación determinó que la intrusión fue limitada, pero permitió a los atacantes acceder a información personal de algunos individuos. La empresa declaró que los datos expuestos incluían nombres, números de teléfono y direcciones, y en un pequeño porcentaje de casos, fechas de nacimiento y los últimos cuatro dígitos de números de seguro social o identificación fiscal. No se vio afectada información de pago ni los sistemas de seguridad de los clientes.
El grupo de ciberdelincuencia publicó un archivo comprimido de 11 GB con los datos robados en su sitio de la dark web después de no lograr extorsionar a la empresa. Have I Been Pwned analizó los datos y confirmó que la filtración expuso datos de 5.5 millones de personas, incluyendo direcciones de correo electrónico únicas, nombres, fechas de nacimiento, números de teléfono, direcciones físicas e identificaciones gubernamentales parciales.
ShinyHunters afirmó a BleepingComputer que accedieron a los sistemas de ADT tras comprometer una cuenta de inicio de sesión único (SSO) de Okta de un empleado mediante un ataque de vishing (phishing por voz). Con esa cuenta accedieron a la instancia de Salesforce de la empresa y robaron los datos. El grupo ha estado llevando a cabo campañas de vishing desde el año pasado, dirigidas a cuentas SSO de Microsoft Entra, Okta y Google de empleados y agentes de externalización de procesos de negocio (BPO).
La semana pasada, ShinyHunters también afirmó haber robado más de 9 millones de registros de Medtronic, el mayor fabricante de dispositivos médicos del mundo. Otras empresas que el grupo ha afirmado haber vulnerado recientemente incluyen la Comisión Europea, Rockstar Games, McGraw Hill, 7-Eleven, Carnival, Zara y Udemy.