La empresa de facturación médica Medical Computer Business Services (MCBS) ha informado que una brecha de seguridad en su red ocurrida en 2025 expuso la información confidencial de más de 1.2 millones de personas. El incidente, revelado a finales del mes pasado, inicialmente no detalló el número de afectados, pero en una notificación al Departamento de Salud y Servicios Humanos de EE.UU. se reportaron 1,261,464 personas impactadas.
MCBS, con sede en Augusta, Georgia, es una empresa regional de facturación y gestión de prácticas médicas que ofrece servicios de codificación, cuentas por cobrar y administración a organizaciones de salud. Actúa como agregador de datos de salud, procesando registros de pacientes para proveedores médicos.
A finales de junio, MCBS publicó un aviso en su sitio web informando que atacantes obtuvieron acceso no autorizado a su red entre el 22 y 26 de septiembre de 2025. La investigación, completada el 28 de mayo de 2026, determinó que los siguientes datos pudieron haber sido expuestos, variando por individuo: nombre completo, dirección física, número de Seguro Social, fecha de nacimiento, número de beneficiario del plan de salud, número de póliza de seguro, número de identificación del suscriptor, historial médico, condición mental y física, información de tratamiento médico y datos de diagnóstico.
La notificación también enumera siete "entidades cubiertas", proveedores de atención médica cuyos datos de pacientes manejaba MCBS, incluyendo South Georgia Radiology Consultants, SkinPath Solutions y Stephen W. Brown and Radiology Associates. MCBS insta a los posibles afectados a colocar una alerta de fraude y considerar un congelamiento de seguridad en su archivo crediticio. Se recomienda a quienes recibieron servicios médicos en Georgia que contacten a su proveedor para saber si trabaja con MCBS.
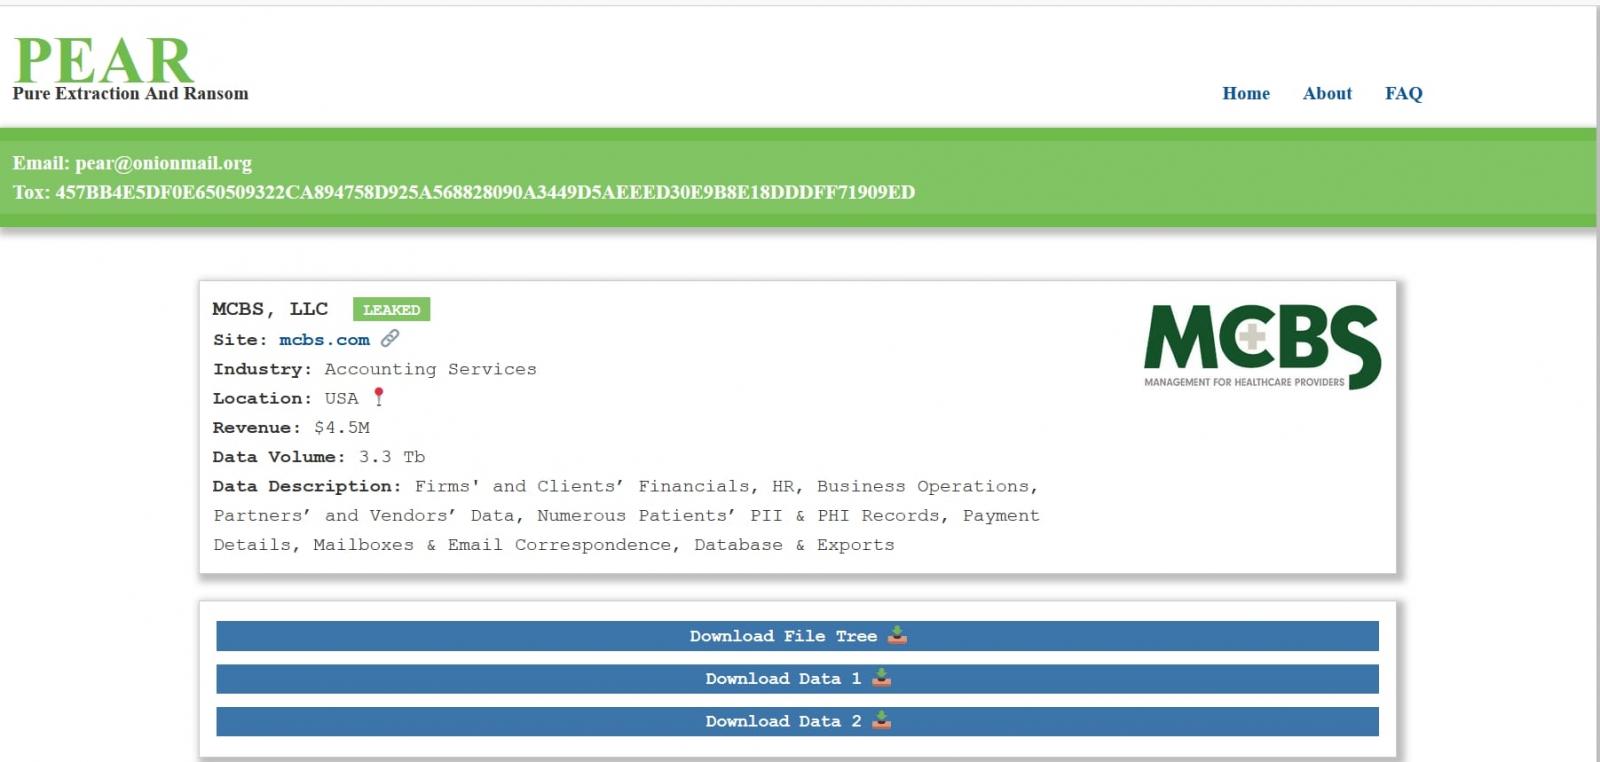
El ataque fue reclamado por el grupo de ransomware PEAR (Pure Extraction and Ransom), que afirma haber exfiltrado 3.3 terabytes de datos de los sistemas de MCBS. Además de los datos de clientes, el grupo dice tener información de recursos humanos, detalles operativos, datos de pago, correspondencia por correo electrónico y varias bases de datos. Los datos han sido filtrados completamente en línea, aunque BleepingComputer no examinó el archivo ni pudo verificar su autenticidad.