Filtraciones de ShinyHunters alimentan estafa de sextorsión por correo electrónico de $2,000
Los actores de amenazas están utilizando direcciones de correo electrónico expuestas en filtraciones de datos del grupo de extorsión ShinyHunters para enviar correos de sextorsión exigiendo $2,000 en Bitcoin. Los mensajes afirman provenir de ShinyHunters y dicen que los piratas informáticos comprometieron los dispositivos de las víctimas después de obtener sus direcciones de correo electrónico de bases de datos de empresas violadas. Sin embargo, los mensajes parecen ser enviados por alguien que descargó datos previamente filtrados por ShinyHunters, no por el grupo en sí.
BleepingComputer ha visto datos filtrados de las violaciones de Amtrak, Hallmark, Substack, Betterment, CarGurus, ADT, Panera Bread y McGraw Hill utilizados en esta campaña de sextorsión. Para algunos destinatarios, BleepingComputer confirmó que las direcciones de correo electrónico objetivo estaban incluidas en los datos asociados previamente filtrados por ShinyHunters.
Aunque el uso de una dirección de correo electrónico filtrada puede hacer que estos mensajes parezcan más convincentes, no hay indicios de que el remitente haya comprometido los dispositivos de los destinatarios, instalado malware, accedido a sus cámaras o monitoreado su actividad en sitios para adultos. BleepingComputer contactó a ShinyHunters, que negó cualquier participación en la campaña.
Correos de sextorsión falsos de ShinyHunters
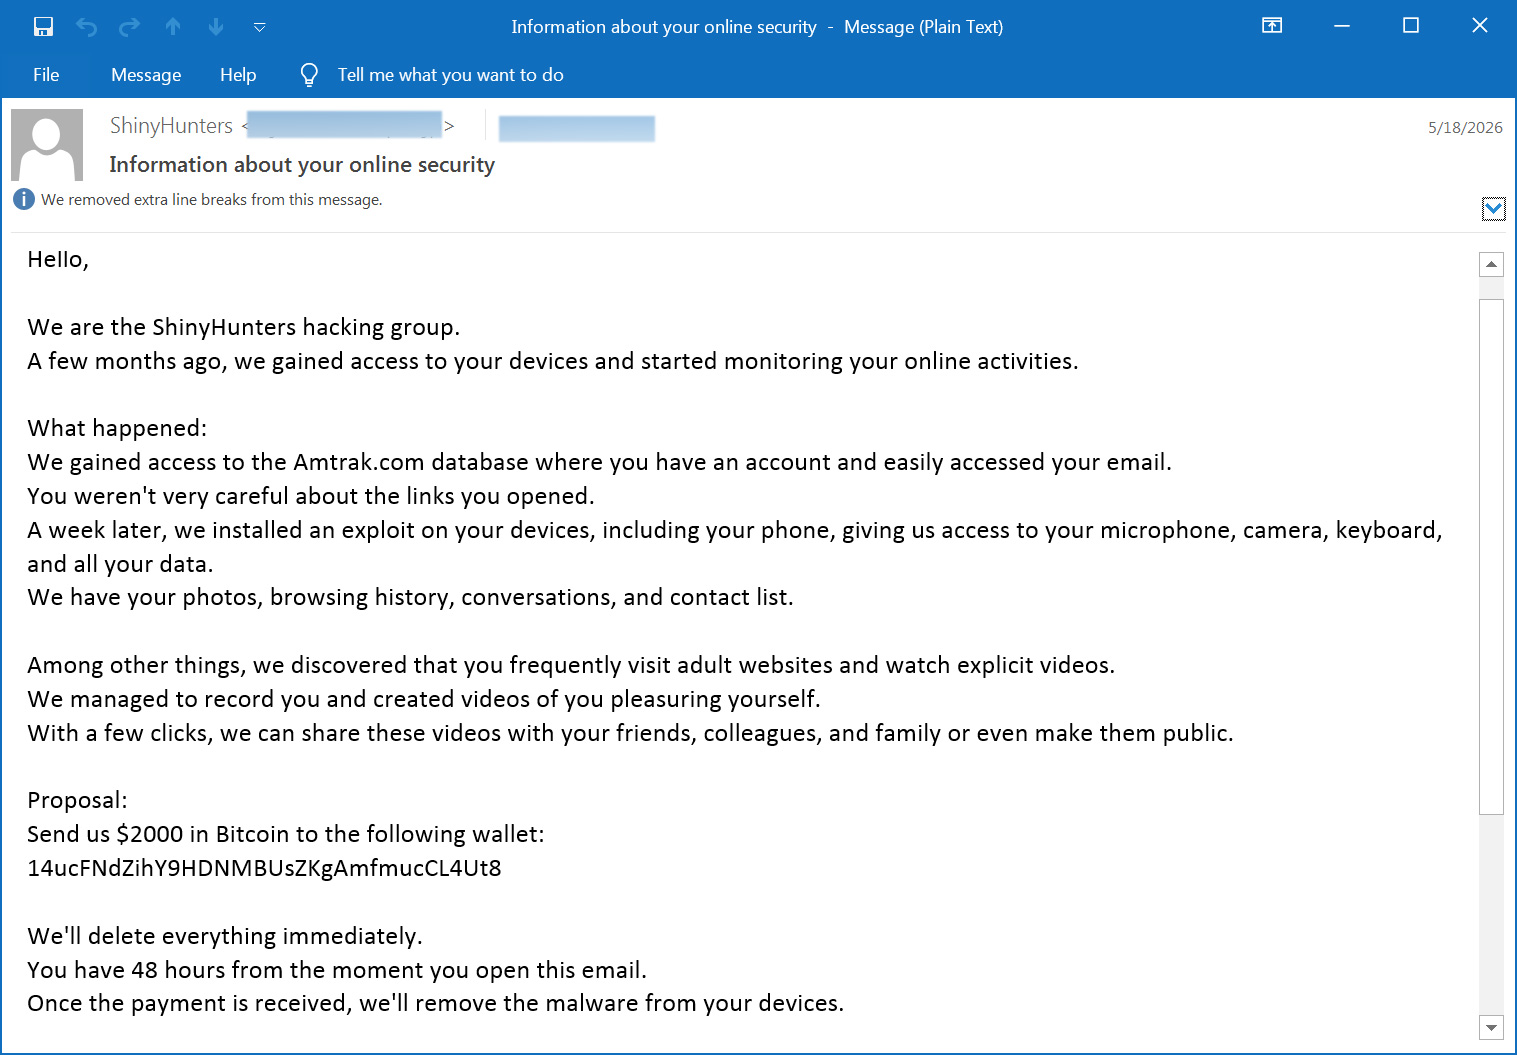
En los correos vistos por BleepingComputer, se envían desde direcciones aleatorias con los nombres "ShinyHunters" o "You've Been HACKED" y el asunto "Información sobre su seguridad en línea". Los mensajes afirman ser del grupo de hackers ShinyHunters y dicen que los atacantes obtuvieron acceso a los dispositivos de la víctima varios meses antes. El remitente nombra una empresa cuyos datos fueron publicados previamente por ShinyHunters, afirmando que la violación les permitió acceder a la cuenta de correo electrónico del destinatario.
Somos el grupo de hackers ShinyHunters. Hace unos meses, obtuvimos acceso a sus dispositivos y comenzamos a monitorear sus actividades en línea. Lo que pasó: Obtuvimos acceso a la base de datos de Cargurus.com donde tiene una cuenta y accedimos fácilmente a su correo electrónico. No fue muy cuidadoso con los enlaces que abrió. Una semana después, instalamos un exploit en sus dispositivos, incluido su teléfono, dándonos acceso a su micrófono, cámara, teclado y todos sus datos. Tenemos sus fotos, historial de navegación, conversaciones y lista de contactos.
El correo afirma falsamente que los atacantes "instalaron un exploit" en las computadoras y teléfonos de las víctimas, permitiéndoles acceder al micrófono, cámara, teclado, fotos, historial de navegación, conversaciones y lista de contactos. Luego, el remitente dice haber grabado a la víctima visitando sitios para adultos y amenaza con compartir videos íntimos con sus amigos, colegas y familiares. Para evitar la supuesta publicación, se exige enviar $2,000 en Bitcoin en 48 horas.
Estos correos, conocidos como "sextorsión", buscan asustar a los destinatarios para que paguen por temor a dañar su reputación. Sin embargo, no hay nada que indique que el remitente haya tenido acceso a los dispositivos o actividades personales. En su lugar, los atacantes usan detalles de filtraciones de datos publicadas, como una dirección de correo electrónico y el nombre de la empresa violada, para hacer que la estafa parezca dirigida.
Aunque parezca que nadie caería en estas estafas, fueron muy rentables cuando aparecieron por primera vez en 2018, generando más de $50,000 en una semana. Desde entonces, los estafadores han creado una amplia variedad de estafas de extorsión por correo electrónico, incluyendo aquellas que se hacen pasar por contratos de sicarios, información sobre cónyuges infieles, amenazas de bomba, investigaciones de la CIA y amenazas de instalar ransomware.
Campaña iniciada en abril
La campaña de sextorsión parece haber comenzado en abril, con numerosas personas y organizaciones reportando mensajes similares o advirtiendo a los destinatarios que los ignoren. Una persona que recibió un correo referenciando la violación de Betterment publicó sobre ello en Reddit. Betterment respondió que estaba al tanto de que algunos clientes habían recibido correos amenazantes que afirmaban provenir de un grupo de hackers.
Estos mensajes son parte de una estafa de extorsión común diseñada para intimidar a los destinatarios. Tenga en cuenta que conocer una dirección de correo electrónico no proporciona la capacidad de instalar malware o acceder al dispositivo de alguien.
Betterment aconsejó no responder, no enviar pagos, no hacer clic en enlaces ni abrir archivos adjuntos, y eliminar el correo. También pidió a los clientes que hubieran interactuado con el mensaje que contactaran a su equipo de fraude. Aunque su dirección de correo electrónico pueda haber aparecido en una de las filtraciones de datos publicadas, esto no significa que el remitente haya comprometido sus dispositivos, grabado videos u obtenido la información descrita.