Las llamadas fraudulentas se han convertido en una realidad cotidiana para millones de personas en todo el mundo. Desde falsos funcionarios encargados de hacer cumplir la ley hasta representantes bancarios y agentes de soporte técnico suplantados, las víctimas son cada vez más atacadas mediante conversaciones directas y en tiempo real diseñadas para crear urgencia y ejercer una alta presión psicológica con el fin de extraer información confidencial o robar dinero.
Los informes muestran que este tipo de ciberdelito tiene un impacto significativo en la sociedad, tanto financiera como emocionalmente. Según el FBI, los ciudadanos estadounidenses mayores de 60 años perdieron 3.400 millones de dólares en 2023. Otro informe indica que el vishing aumentó un 449% en 2025 y la pérdida promedio por llamada fraudulenta es de 3.690 dólares.
En este artículo, arrojamos luz sobre lo que se puede describir como 'Caller-as-a-Service', una faceta poco explorada pero de rápida evolución del ciberdelito moderno. Examinamos cómo, al igual que las organizaciones de ventas legítimas, los actores de amenazas han adoptado modelos operativos estructurados y similares a los empresariales, con especialización, escalabilidad y ejecución impulsada por el rendimiento.
Un mercado organizado y estructurado
El ecosistema de llamadas fraudulentas se ha vuelto altamente profesionalizado y segmentado, reflejando las operaciones comerciales legítimas. Ahora existen roles distintos a lo largo de la cadena de valor, incluidos desarrolladores de malware, distribuidores, creadores de kits de phishing, operadores de infraestructura, vendedores de registros, analistas de datos, comerciantes de listas de víctimas y, finalmente, los estafadores que ejecutan los ataques.
Esta división del trabajo permite que cada participante se especialice. Para los estafadores, que se centran únicamente en interactuar con las víctimas, el énfasis se desplaza hacia la calidad del reclutamiento y el profesionalismo operativo, en lugar de la capacidad técnica.
Como resultado, la barrera de entrada se reduce significativamente. Las personas ya no necesitan desarrollar malware ni gestionar infraestructura, y pueden concentrarse en perfeccionar las habilidades de comunicación, las técnicas de persuasión y las tácticas de ingeniería social.
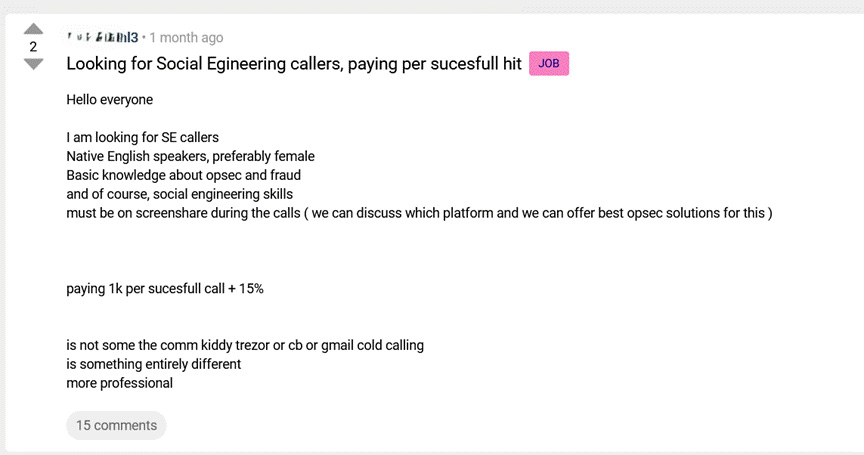
Las publicaciones de reclutamiento reflejan esta especialización. Por lo general, describen requisitos claros, como dominio nativo del inglés, familiaridad con la seguridad operativa (OPSEC) y experiencia previa en fraudes. En particular, algunos roles requieren que los participantes mantengan compartida la pantalla durante las llamadas en vivo.
Este requisito es particularmente revelador. Indica que los operadores no solo están subcontratando tareas, sino que supervisan activamente el rendimiento en tiempo real. Esto introduce un nivel de control de calidad y supervisión operativa más comúnmente asociado con centros de llamadas legítimos que con el ciberdelito tradicional.
Dicha supervisión tiene múltiples propósitos: garantizar el cumplimiento de los guiones, mejorar las tasas de conversión y prevenir el fraude interno o la filtración de datos. En última instancia, este modelo de capas y controlado destaca cómo las operaciones fraudulentas modernas se gestionan con la misma lógica, estructura y eficiencia que las empresas legítimas.
Tácticas de reclutamiento en el inframundo
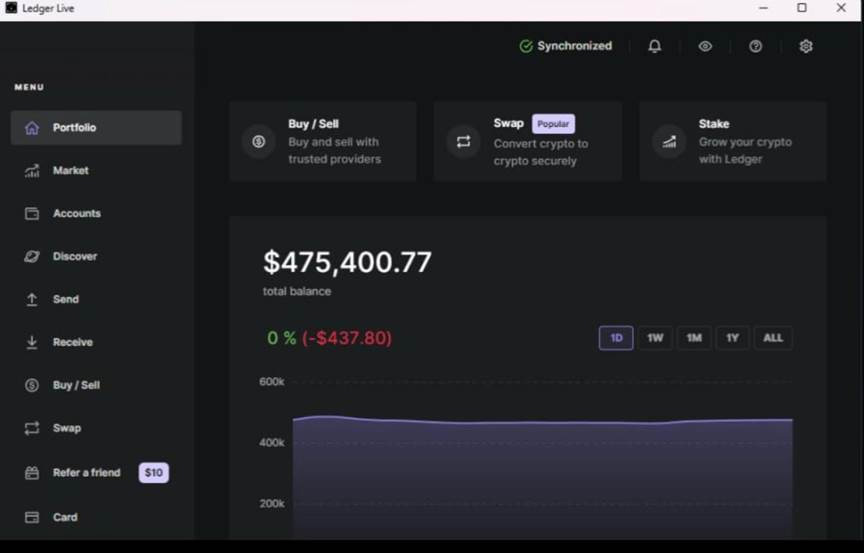
Cuando las empresas legítimas quieren atraer posibles empleados, muestran una sólida solidez financiera, testimonios de clientes e incluso fotografías de empleados satisfechos. En el inframundo, una captura de pantalla de un saldo elevado de la billetera de criptomonedas de la empresa es suficiente. Un saldo de aproximadamente 475.000 dólares sirve como ayuda para el reclutamiento diseñada para atraer candidatos. Estos 'comprobantes de ganancias' visuales se utilizan comúnmente en comunidades clandestinas para establecer credibilidad y demostrar ganancias potenciales. Sean auténticos o falsos, su propósito es reducir el escepticismo y fomentar la participación.
Modelos de compensación para estafadores
El análisis de Flare indica que existen varios modelos de compensación, incluidos pagos fijos, pagos basados en el éxito y un enfoque híbrido que combina ambos. En un modelo, los estafadores reciben un porcentaje de los fondos extraídos, con porcentajes más altos para pagos mayores. En otro modelo, los operadores ofrecen un pago fijo de 1.000 dólares por llamada exitosa, complementado con un porcentaje adicional.
Las conversaciones entre actores de amenazas proporcionan información sobre el modelo de compensación. Un operador explica que la ingeniería social exitosa no siempre se traduce en una monetización inmediata, por lo que la compensación también se retrasa o condiciona. Esta distinción es importante. Indica que el proceso de fraude se extiende más allá de la llamada inicial, e implica pasos adicionales para convertir el acceso o la información en ganancias financieras. Como resultado, los operadores compensan a los estafadores por un compromiso exitoso mientras mantienen el control sobre los procesos de monetización posteriores.
Los participantes no aceptan simplemente los términos. Hacen preguntas, comparan ofertas y sopesan la compensación antes de comprometerse. Es una dinámica indistinguible de cualquier mercado laboral legítimo.
Requisitos laborales, roles y responsabilidades de los estafadores
Al igual que las ofertas de trabajo en LinkedIn, los operadores clandestinos crean anuncios de reclutamiento bien definidos y altamente segmentados. Estas publicaciones no son genéricas y describen claramente los rasgos requeridos, las responsabilidades y la experiencia para cada rol, lo que refleja un nivel de madurez típicamente asociado con organizaciones legítimas.
Para los estafadores, el énfasis va más allá de la capacidad técnica. Se espera que los candidatos demuestren sólidas habilidades blandas, incluyendo una comunicación clara, inteligencia emocional y técnicas avanzadas de manipulación psicológica. En esencia, estos roles giran en torno a la capacidad de generar confianza, crear urgencia y persuadir a las víctimas para que realicen acciones que resulten en pérdidas financieras o compromiso de cuentas.
Un patrón notable es la preferencia por hablantes nativos de inglés, lo que indica un blanco deliberado de regiones geográficas específicas. Esto destaca la importancia que se le da a la alineación cultural y la fluidez lingüística para maximizar las tasas de éxito. Cuando se combina con supervisión en tiempo real y retroalimentación sobre el rendimiento, estas operaciones se asemejan a pisos de ventas estructurados, donde la ingeniería social no solo se ejecuta, sino que se refina y optimiza continuamente para lograr una mayor conversión.
Cambio hacia la ingeniería social industrializada
La convergencia de reclutamiento, supervisión, incentivos estructurados y flujos de trabajo modulares refleja un cambio más amplio hacia operaciones fraudulentas industrializadas. Este modelo es similar a los desarrollos observados en el ransomware como servicio (RaaS) y el corretaje de acceso inicial, donde la especialización y la división del trabajo impulsan la eficiencia. Sin embargo, en este caso, el vector de ataque principal es la interacción humana, lo que lo hace accesible y difícil de detectar.
Implicaciones para defensores y particulares
Estas amenazas reflejan un claro cambio hacia operaciones fraudulentas estructuradas y escalables, lo que plantea desafíos crecientes tanto para las organizaciones como para los individuos. La naturaleza descentralizada de estos ecosistemas hace que la interrupción sea inherentemente difícil. Eliminar a estafadores individuales tiene un impacto limitado, ya que los componentes críticos (datos de las víctimas, operadores y canales de monetización) están distribuidos y son resistentes.
Al mismo tiempo, la dependencia de fuentes de datos comprometidas refuerza una realidad clave: las filtraciones en etapas tempranas alimentan directamente el fraude posterior. A esto se suma el creciente nivel de profesionalismo. Con elementos como la supervisión en tiempo real, los flujos de trabajo definidos y los modelos de compensación estructurados, estas operaciones se están volviendo más consistentes, eficientes y difíciles de detectar.
Para contrarrestar esto, los defensores deberían priorizar: mecanismos más sólidos de verificación de identidad, detección de anomalías de comportamiento y concienciación de los usuarios centrada en escenarios de ingeniería social en tiempo real. Para los particulares, es importante entender que las llamadas fraudulentas rara vez son aleatorias; a menudo forman parte de campañas coordinadas basadas en datos.
- Tenga cuidado con las llamadas no solicitadas que:
- - Crean una sensación de urgencia
- - Solicitan información confidencial o financiera
- - Presionan para que se actúe de inmediato
- Incluso si una llamada parece creíble, nunca comparta contraseñas, códigos de verificación o detalles financieros por teléfono.
- Si algo parece extraño, el enfoque más seguro es simple: cuelgue y contacte directamente a la organización a través de los canales oficiales.
- Finalmente, habilitar la autenticación multifactor (MFA) puede reducir significativamente el impacto de las credenciales comprometidas, añadiendo una capa crítica de protección contra la apropiación de cuentas.
Para contrarrestar esto, los defensores deberían priorizar: mecanismos más sólidos de verificación de identidad, detección de anomalías de comportamiento y concienciación de los usuarios centrada en escenarios de ingeniería social en tiempo real. Para los particulares, es importante entender que las llamadas fraudulentas rara vez son aleatorias; a menudo forman parte de campañas coordinadas basadas en datos.
Cómo puede ayudar Flare
Flare proporciona visibilidad temprana de las operaciones fraudulentas antes de que lleguen a las víctimas. Al monitorear foros clandestinos, canales de Telegram y mercados, Flare detecta datos filtrados, listas de víctimas y actividades de reclutamiento relacionadas con campañas de Caller-as-a-Service. Esto permite a las organizaciones responder de manera proactiva (restablecer credenciales, alertar a los usuarios y fortalecer las defensas) antes de que los atacantes actúen, reduciendo tanto el riesgo como el impacto.
Obtenga más información registrándose en nuestra prueba gratuita. Patrocinado y escrito por Flare.