Gentlemen ransomware usa múltiples asesinos de EDR para desactivar defensas
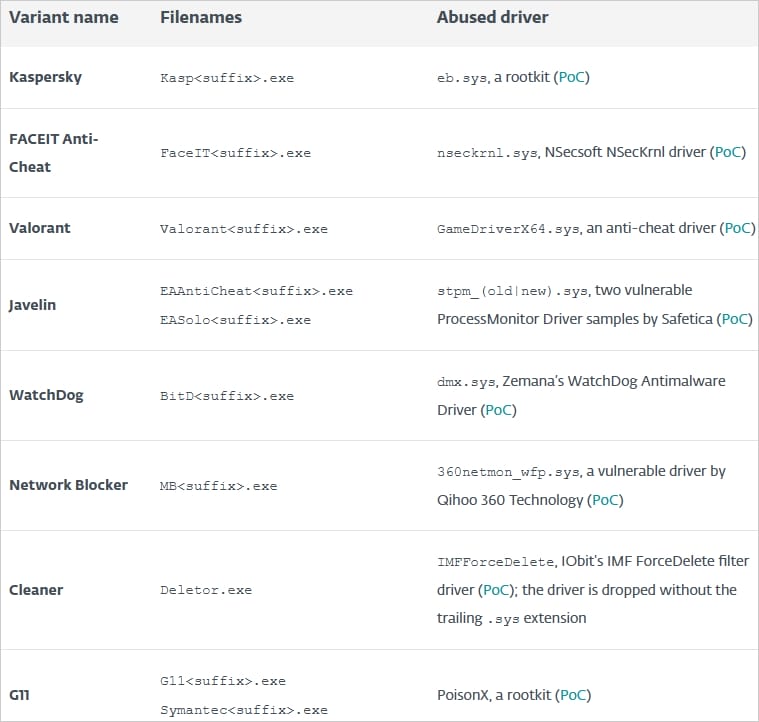
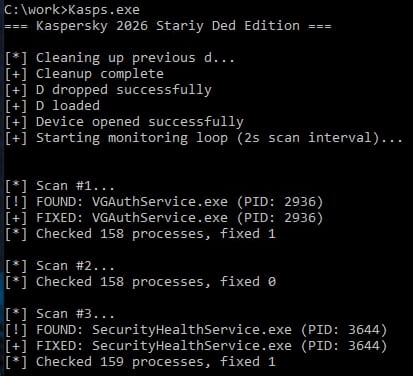
El ransomware como servicio (RaaS) Gentlemen está desarrollando y manteniendo activamente un conjunto de herramientas de eliminación de sistemas de detección y respuesta en endpoints (EDR) para ayudar a sus afiliados a evadir la detección en los ataques. La banda emplea una colección de herramientas asesinas de EDR, la más notable es una utilidad que los investigadores denominaron GentleKiller. Esta herramienta tiene al menos ocho variantes y suplanta varios productos de seguridad legítimos, incluidos Kaspersky, Valorant, Javelin y WatchDog.
Un asesino de EDR se utiliza típicamente para desactivar las defensas en las primeras fases de un ataque, y en incidentes de ransomware, aseguran que los procesos de robo de datos o cifrado se ejecuten sin obstáculos. Estas herramientas funcionan aprovechando la técnica 'bring your own vulnerable driver' (BYOVD) para elevar privilegios y desactivar los motores de seguridad.
Según los investigadores de ESET, cada variante de GentleKiller utiliza diferentes controladores vulnerables para alcanzar privilegios a nivel de kernel. Sin embargo, todas comparten cadenas comunes, técnicas idénticas de ofuscación de código y una lógica similar de eliminación de procesos y alcance de objetivos. El análisis de las variantes indica que el marco está diseñado para permitir cambios fáciles de controladores o la utilización de fallos recién descubiertos sin requerir cambios importantes en el código.
ESET afirma que GentleKiller ataca más de 400 procesos asociados con aproximadamente 48 proveedores/productos de seguridad, como Microsoft, CrowdStrike, SentinelOne, Palo Alto, Sophos, Trend Micro, ESET, Bitdefender, McAfee/Trellix y Kaspersky. Los binarios de la herramienta asesina de EDR están protegidos por las herramientas comerciales de empaquetado y protección de código Enigma y Themida. ESET señala que el actor de amenazas también utiliza firmas digitales robadas de software legítimo, aunque son inválidas.
Aunque GentleKiller es una herramienta estandarizada utilizada en ataques de ransomware Gentlemen, ESET informa que la colección de asesinos de EDR del grupo también incorpora al menos tres herramientas externas: HexKiller, utilizado anteriormente por la banda Warlock; ThrottleBlood, vinculado a ataques de MesudaLocker y DragonForce; y HavocKiller, también visto en operaciones de ransomware. Gentleman RaaS puede haberlos añadido por redundancia, complejidad de atribución o para su uso en casos específicos donde la efectividad de GentleKiller podría ser limitada.
Además, ESET documentó el uso de OxideHarvest, una herramienta de robo de credenciales basada en Rust que los investigadores creen, por la elección del lenguaje de programación, fue desarrollada externamente. El análisis de los investigadores indica que el ransomware Gentlemen selecciona objetivos basándose en la configuración de sus endpoints FortiGate. Esto es particularmente interesante dado el reciente descubrimiento de 'FortiBleed', una colección de casi 74,000 credenciales de VPN FortiGate. El RaaS Gentlemen previamente comprometió al proveedor de energía rumano Oltenia y ha sido vinculado a una botnet de malware proxy SystemBC con más de 1,570 hosts, que se cree son víctimas corporativas.