A principios de marzo, GitHub parcheó una vulnerabilidad crítica de ejecución remota de código (CVE-2026-3854) que podría haber permitido a atacantes acceder a millones de repositorios privados. La falla fue reportada el 4 de marzo de 2026 por investigadores de la firma de ciberseguridad Wiz a través del programa de recompensas por errores de GitHub. Alexis Wales, directora de seguridad de la información de GitHub, afirmó que el equipo de seguridad reprodujo y confirmó la vulnerabilidad en 40 minutos y desplegó una solución en GitHub.com menos de dos horas después de recibir el informe.
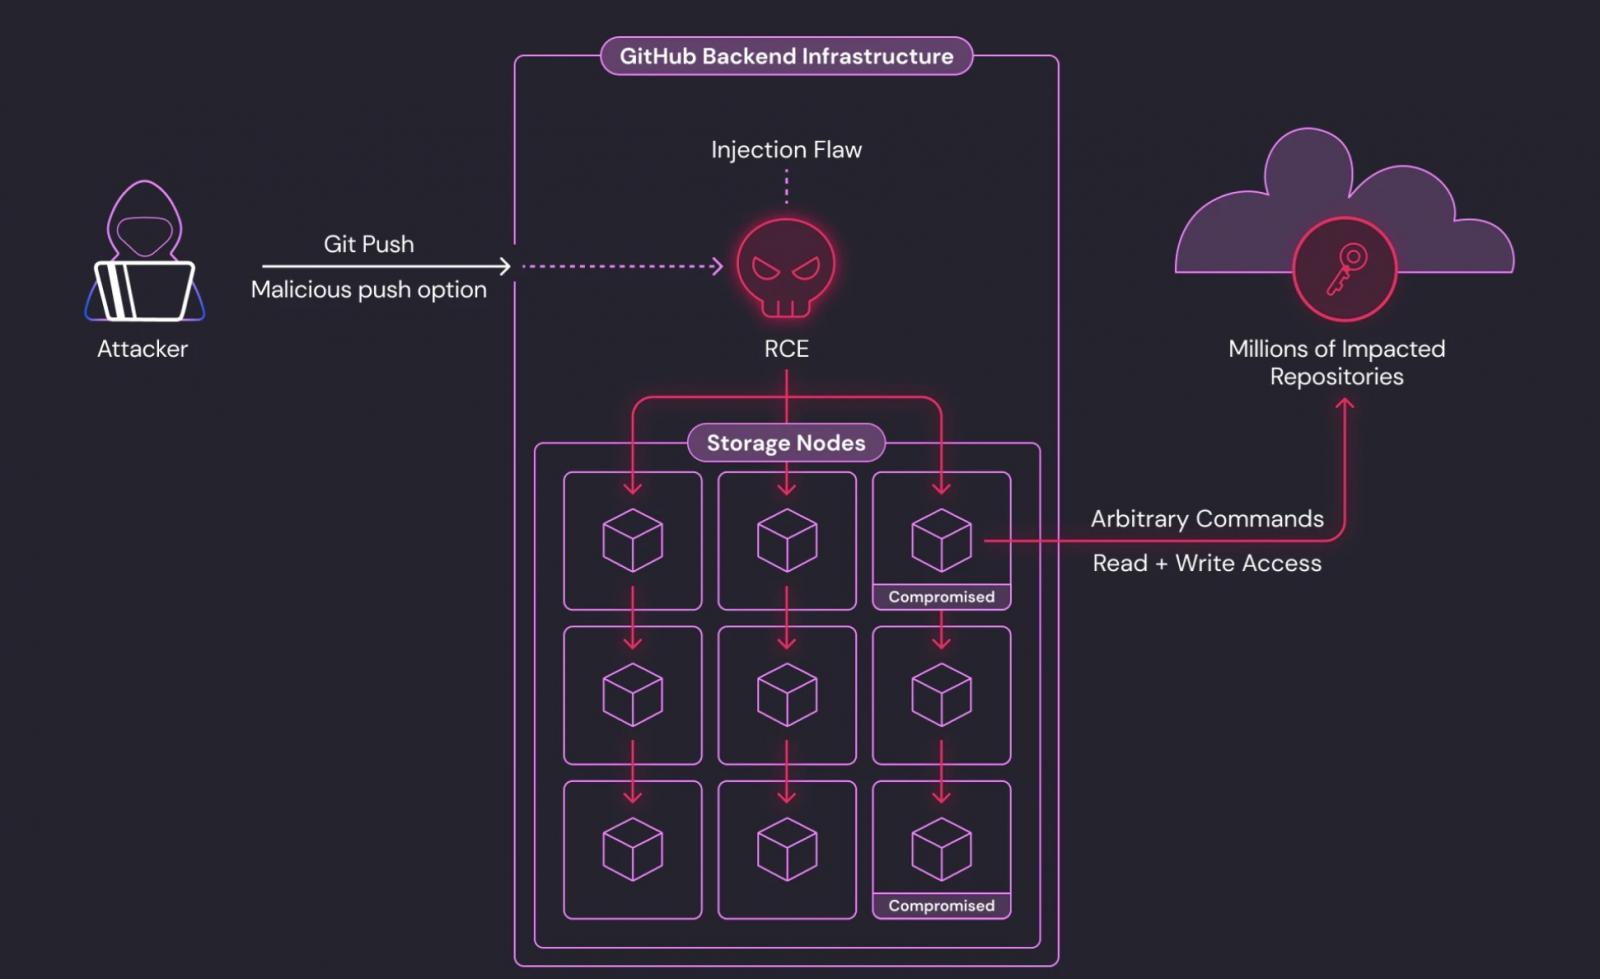
CVE-2026-3854 afecta a GitHub.com, GitHub Enterprise Cloud, GitHub Enterprise Cloud con Residencia de Datos, GitHub Enterprise Cloud con Usuarios Gestionados por la Empresa y GitHub Enterprise Server. La explotación exitosa requiere solo un comando 'git push' maliciosamente manipulado y puede otorgar acceso completo de lectura/escritura a repositorios privados en GitHub.com o servidores vulnerables de GitHub Enterprise a atacantes con permiso de push.
La vulnerabilidad reside en cómo GitHub maneja las opciones proporcionadas por el usuario durante las operaciones git push. Los valores pasados por los usuarios se incorporan en metadatos internos del servidor sin la suficiente sanitización, lo que permite a los atacantes inyectar campos adicionales confiados por el servicio descendente. Como explicó Wales el martes, un atacante podría eludir las protecciones de sandbox y ejecutar código arbitrario en el servidor que maneja el push encadenando múltiples valores inyectados.
"La explotación podría exponer los códigos fuente de casi todas las grandes empresas del mundo, convirtiendo esta en una de las vulnerabilidades SaaS más graves jamás encontradas", declaró un portavoz de Wiz a BleepingComputer.
En GitHub.com, esta vulnerabilidad permitía ejecución remota de código en nodos de almacenamiento compartidos. Confirmamos que millones de repositorios públicos y privados pertenecientes a otros usuarios y organizaciones eran accesibles en los nodos afectados, añadió el investigador de Wiz Sagi Tzadik en un informe del martes. En GitHub Enterprise Server, la misma vulnerabilidad otorga compromiso total del servidor, incluyendo acceso a todos los repositorios alojados y secretos internos.
Tzadik también advirtió que, aunque GitHub ha parcheado este grave problema de seguridad en GitHub.com en 6 horas, los administradores de GitHub Enterprise Server (GHES) deberían actualizar inmediatamente, ya que alrededor del 88% de las instancias GHES accesibles siguen siendo vulnerables. Sin embargo, a pesar de la gravedad de la falla, una investigación forense no encontró evidencia de explotación antes de la divulgación de Wiz, y GitHub dijo que los datos de telemetría confirmaron que cada instancia de la ruta de código anómala provocada por la vulnerabilidad fue atribuible únicamente a las pruebas de los investigadores de Wiz.
Wales añadió que ningún otro usuario o cuenta activó la ruta de código utilizada para explotar esta vulnerabilidad, y que ningún dato de cliente fue accedido, modificado o exfiltrado como resultado de la explotación de CVE-2026-3854 antes de que se desplegaran los parches en GitHub.com. Para GitHub Enterprise Server, preparamos parches en todas las versiones compatibles (3.14.25, 3.15.20, 3.16.16, 3.17.13, 3.18.8, 3.19.4, 3.20.0 o posteriores) y publicamos CVE-2026-3854, dijo Wales. Estos están disponibles hoy y recomendamos encarecidamente que todos los clientes de GHES actualicen de inmediato.