Detalles del incidente
GitHub reveló que la brecha que afectó a 3,800 repositorios internos fue posible gracias a una versión maliciosa de la extensión Nx Console para Visual Studio Code, que a su vez fue comprometida en el ataque a la cadena de suministro de TanStack en npm la semana pasada. El ataque, atribuido al grupo TeamPCP, comenzó con la compromisión de docenas de paquetes npm de TanStack y Mistral AI, y luego se extendió a otros proyectos como UiPath, Guardrails AI y OpenSearch mediante credenciales CI/CD robadas.
TeamPCP ha estado vinculado a otros ataques importantes a cadenas de suministro en plataformas como PyPI, NPM, GitHub y Docker, y más recientemente a la campaña 'Mini Shai-Hulud', que también afectó a dos empleados de OpenAI. GitHub informó el martes que investigaba las afirmaciones de acceso no autorizado a sus repositorios internos, y el miércoles, el CISO Alexis Wales detalló que la brecha involucró a un empleado que instaló la extensión maliciosa.
"Rotamos las credenciales críticas el lunes y martes, priorizando las de mayor impacto. Continuamos analizando registros, validando la rotación de secretos y monitoreando nuestra infraestructura para detectar actividad adicional. Tomaremos más medidas según lo requiera la investigación", declaró Wales.
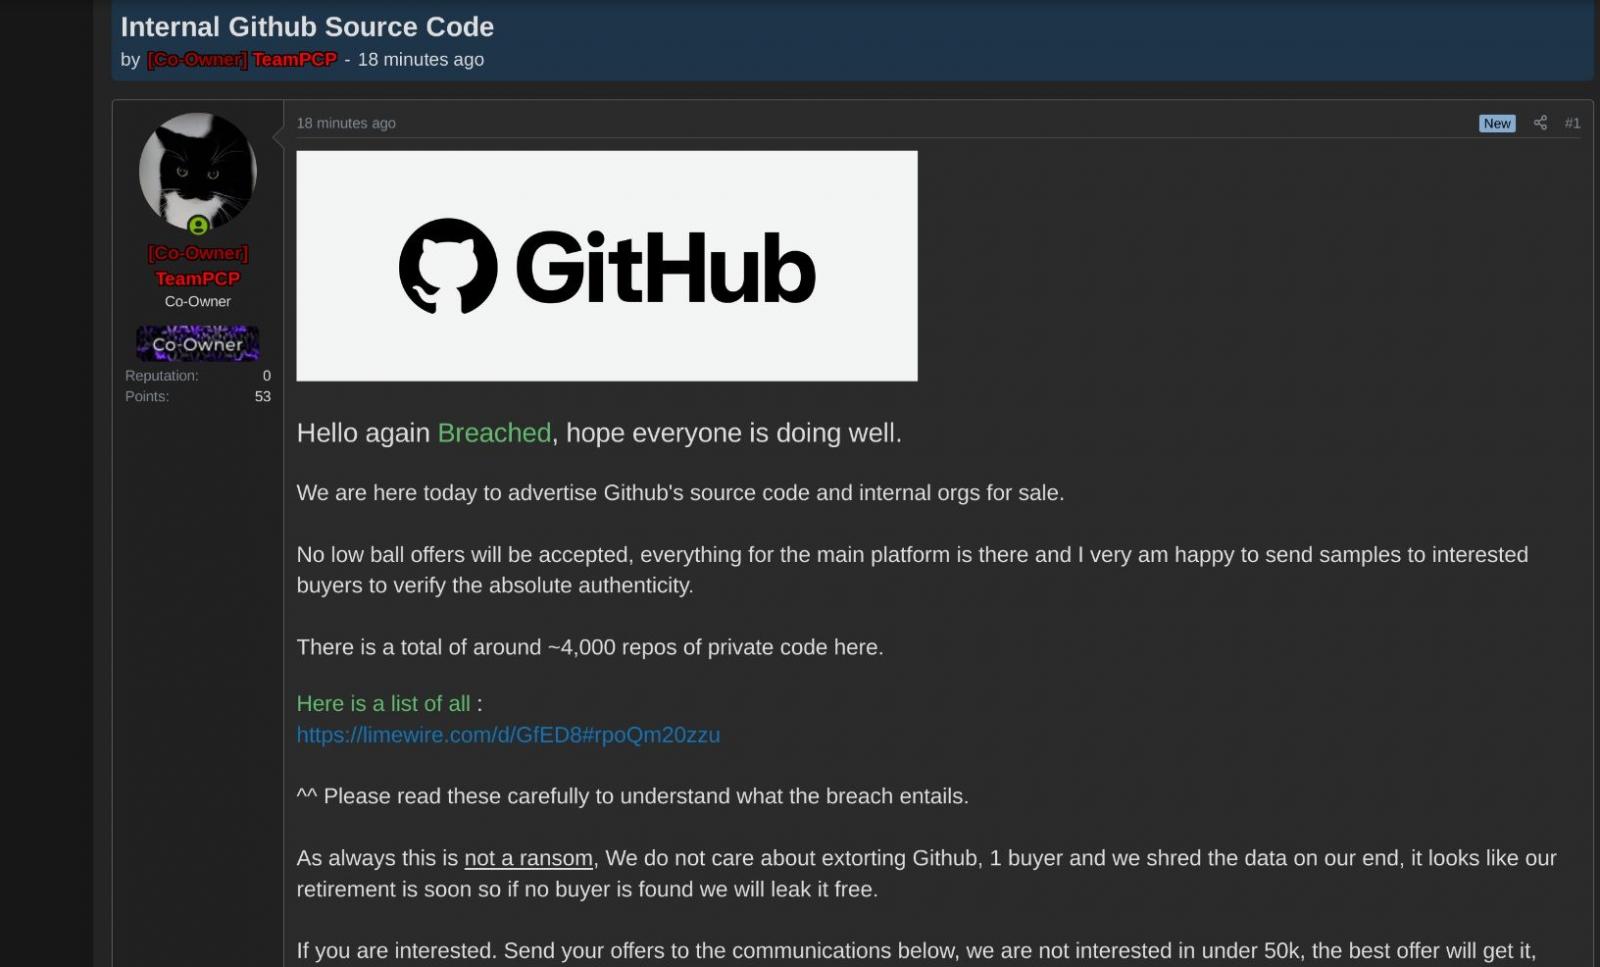
Aunque GitHub no ha atribuido el ataque a un grupo específico, TeamPCP afirmó en el foro Breached haber accedido al código fuente y a 'aproximadamente 4,000 repositorios de código privado', pidiendo al menos $50,000 por los datos. Los desarrolladores de Nx revelaron que la versión maliciosa 18.95.0 de Nx Console estuvo disponible en el marketplace de VS Code durante unos 18 minutos y en OpenVSX por 36 minutos más, desplegando un payload que robaba credenciales y secretos de plataformas como npm, AWS, Kubernetes, GitHub y GCP/Docker.
El equipo de Nx explicó que uno de sus desarrolladores fue comprometido a través del ataque a TanStack, lo que filtró sus credenciales de GitHub. Las descargas de la versión afectada fueron bajas (28 y 41), pero se registraron aproximadamente 6,000 activaciones de la extensión desde VS Code. En años recientes, múltiples extensiones maliciosas de VS Code con millones de instalaciones han sido detectadas en el marketplace oficial, utilizadas para robar credenciales y datos.