Gogs corrige una vulnerabilidad crítica de día cero que permite ejecución remota de código
Gogs ha lanzado un parche para una vulnerabilidad crítica de día cero que podría permitir a atacantes comprometer instancias expuestas en Internet y acceder a cualquier repositorio, incluidos los privados. La falla, una inyección de argumentos, aún no tiene asignado un identificador CVE, pero afecta todas las versiones de Gogs hasta la 0.14.2 y la 0.15.0+dev.
Los atacantes autenticados sin privilegios de administrador pueden explotar esta vulnerabilidad para comprometer el servidor objetivo, leer cualquier repositorio (incluyendo privados), robar credenciales, moverse lateralmente a otros sistemas de la red y modificar el código fuente alojado. Según el investigador de seguridad de Rapid7, Jonah Burgess, quien descubrió y reportó la falla, afecta a todos los servidores Gogs con configuraciones predeterminadas.
"Dado que Gogs viene con el registro abierto habilitado por defecto (DISABLE_REGISTRATION = false) y sin límite en la creación de repositorios (MAX_CREATION_LIMIT = -1), un atacante no autenticado simplemente puede crear una cuenta y un repositorio en cualquier instancia con configuración predeterminada", advirtió Burgess hace dos semanas. "Cualquier usuario registrado que cree un repositorio es automáticamente su propietario. A partir de ahí, habilitar la fusión con rebase es un solo clic en la configuración, y toda la cadena de explotación puede operarse sin interacción de otros usuarios".
Durante el fin de semana, diez días después de que la empresa de ciberseguridad hiciera pública la vulnerabilidad tras no recibir respuesta a múltiples solicitudes de actualización, los mantenedores de Gogs lanzaron la versión 0.14.3 el 7 de junio para corregir esta falla y solicitaron un identificador CVE. "Rapid7 recomienda que todos los usuarios de Gogs actualicen inmediatamente. La corrección se implementó a través del pull request #8301", añadió Burgess.
Rapid7 también compartió medidas de mitigación para aquellos que no puedan actualizar de inmediato, que incluyen: restringir el registro de usuarios (DISABLE_REGISTRATION = true en app.ini) para evitar que usuarios no confiables creen cuentas; limitar la creación de repositorios (MAX_CREATION_LIMIT = 0 en app.ini) para impedir que los usuarios creen sus propios repositorios; y auditar la configuración de fusión con rebase, aunque esta última no es una defensa efectiva contra un usuario malintencionado que sea propietario o tenga acceso administrativo al repositorio.
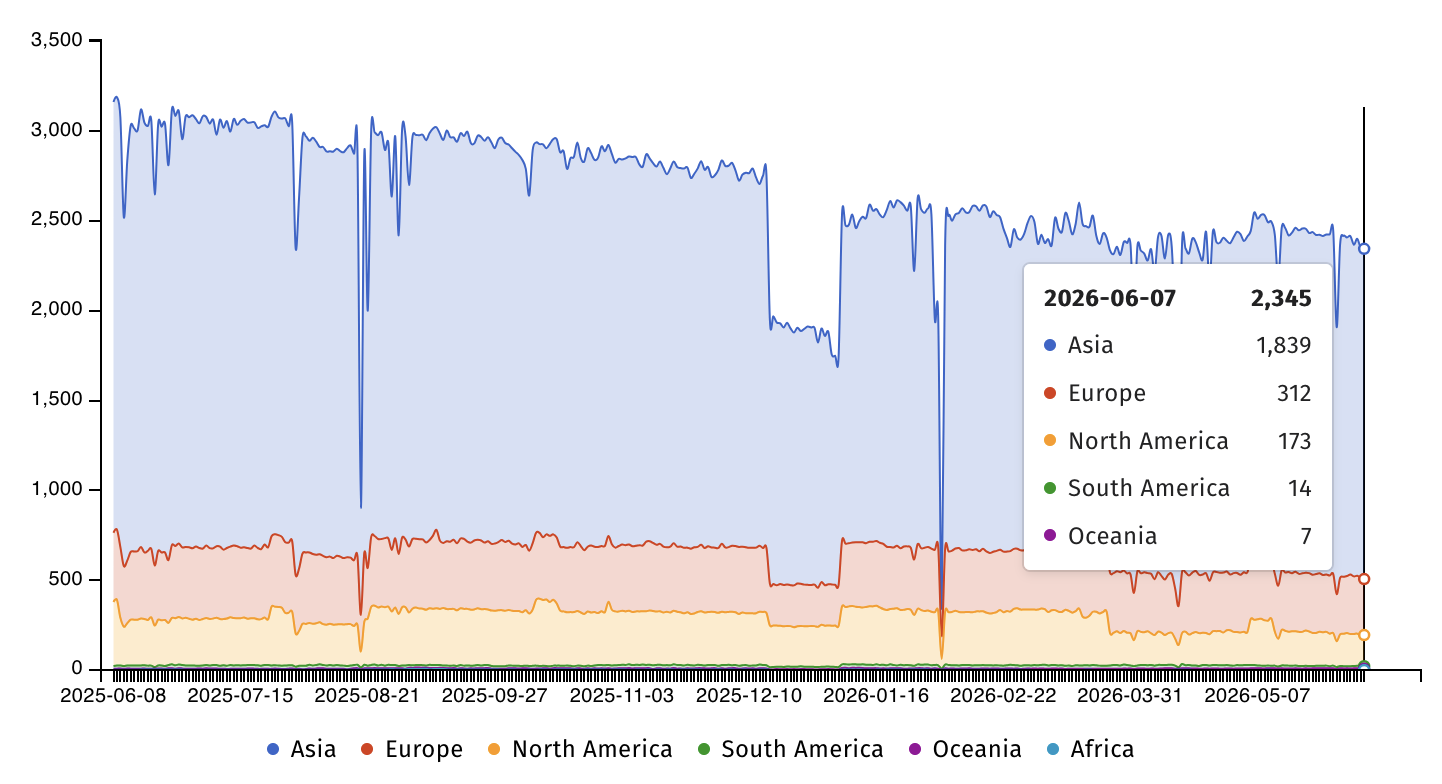
Escrito en Go y diseñado como una alternativa a GitHub Enterprise o GitLab, Gogs suele exponerse en línea como plataforma de colaboración remota. El watchdog de seguridad de Internet Shadowserver actualmente rastrea más de 2,300 servidores Gogs expuestos en Internet, la mayoría en Asia (1,839) y Europa (312), mientras que Shodan lista poco más de 1,000 direcciones IP con una huella de Gogs.
Burgess también señaló que esta falla es muy similar a otras vulnerabilidades de inyección de argumentos que el equipo de seguridad de Gogs ha parcheado en los últimos años (por ejemplo, CVE-2024-39933, CVE-2024-39932, CVE-2026-26194 y CVE-2024-39930), pero afecta una ruta de código diferente (Merge()) que nunca fue abordada. A principios de diciembre de 2026, Gogs parcheó otra vulnerabilidad RCE (CVE-2025-8110) después de que fuera explotada en ataques de día cero para comprometer cientos de servidores.
"Muchas de estas instancias están configuradas con 'Registro Abierto' habilitado por defecto, creando una superficie de ataque masiva", dijeron los investigadores de seguridad de Wiz, quienes reportaron la falla. El 12 de enero, CISA confirmó que CVE-2025-8110 estaba siendo explotada activamente y la añadió a su catálogo de vulnerabilidades explotadas, ordenando a las agencias del Poder Ejecutivo Civil Federal (FCEB) asegurar sus servidores en un plazo de tres semanas, antes del 2 de febrero. "Este tipo de vulnerabilidad es un vector de ataque frecuente para actores cibernéticos maliciosos y representa riesgos significativos para la empresa federal", advirtió CISA en ese momento.