Google afirma que la inteligencia artificial está incrementando de manera significativa la cantidad de vulnerabilidades de seguridad que puede encontrar y corregir en Chrome, con más de 1,000 bugs de seguridad parcheados en las dos versiones más recientes del navegador. La compañía está ampliando su uso de inteligencia artificial en este ámbito.
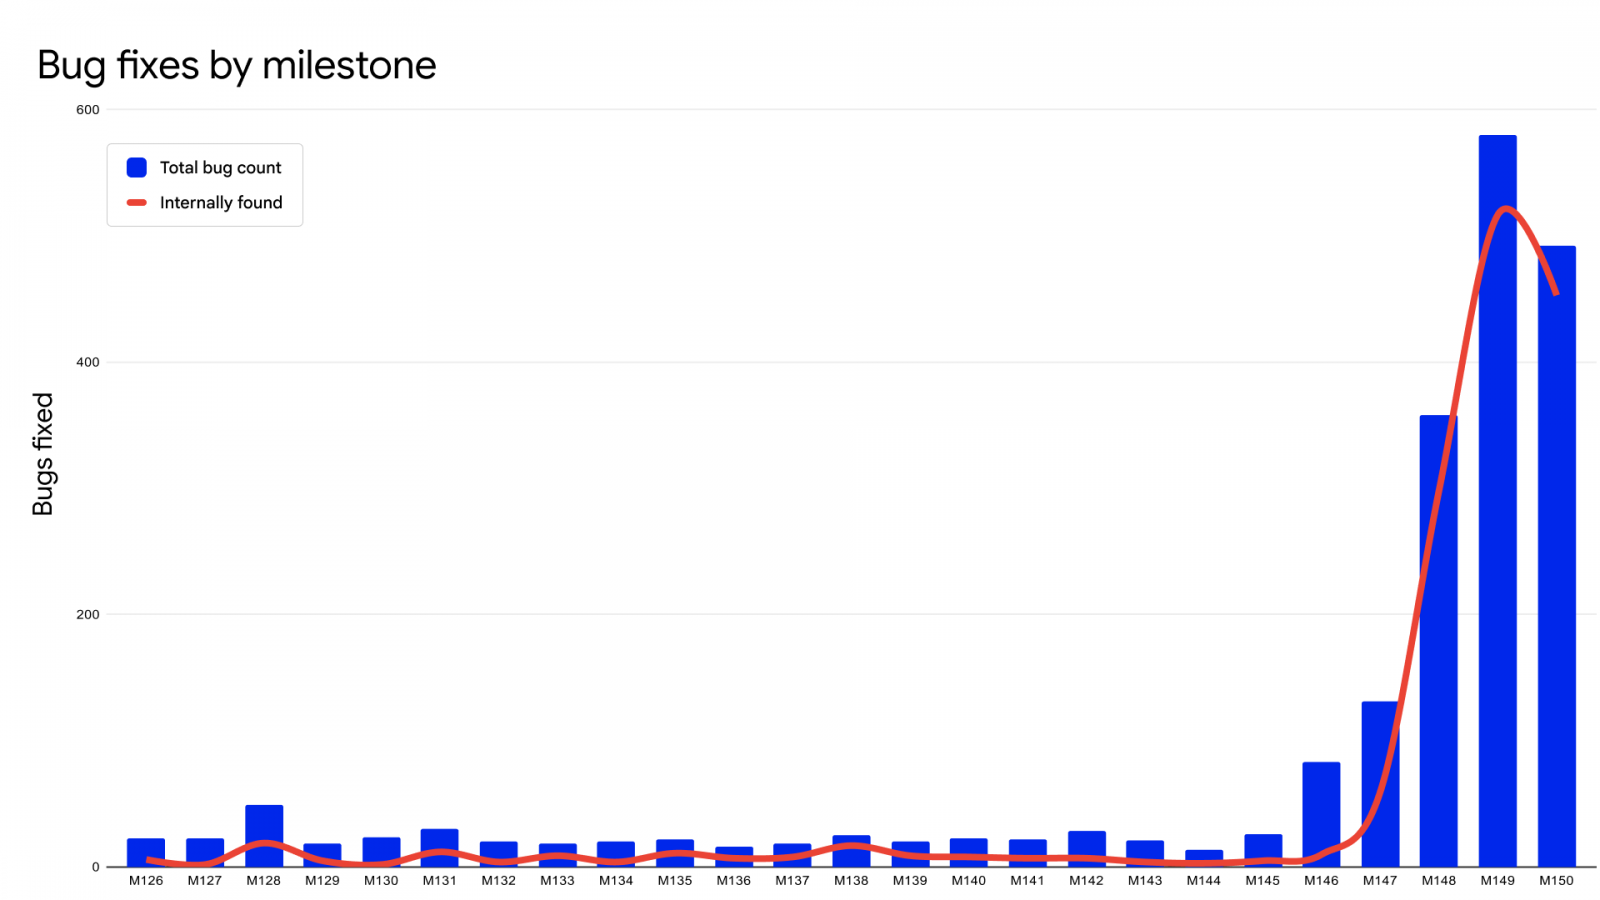
Según Google, Chrome 149 y Chrome 150 corrigieron 1,072 bugs de seguridad, superando el total de bugs corregidos en las 23 versiones anteriores de Chrome juntas. La empresa ahora emplea modelos de lenguaje grandes (LLMs) en todo el proceso de gestión de vulnerabilidades, incluyendo el descubrimiento de fallos, la reproducción de informes, la determinación de severidad, la asignación de bugs a desarrolladores, la generación de parches candidatos y la creación de pruebas.
Google comenzó a utilizar LLMs para mejorar el fuzzing de seguridad en 2023, antes de trabajar con Project Zero en Naptime, un sistema que proporcionaba a los modelos de IA herramientas especializadas de investigación de vulnerabilidades. Posteriormente, colaboró con Google DeepMind y Project Zero en Big Sleep, un agente de descubrimiento de vulnerabilidades impulsado por IA que encontró fallos en el motor V8 de JavaScript y en componentes gráficos de Chrome.
A principios de 2026, Google creó un arnés de agente impulsado por Gemini para buscar vulnerabilidades en el código base de Chrome en general, reduciendo los falsos positivos. Una vulnerabilidad descubierta por el sistema fue una escapatoria del sandbox de Chrome que había permanecido en el código durante más de 13 años. Si se explotaba, el fallo habría permitido a un renderizador comprometido escapar del sandbox y engañar al navegador para que leyera archivos locales.
Google también está animando a sus desarrolladores a añadir archivos SECURITY.md que describan los límites de confianza y los modelos de amenaza, ayudando a sus sistemas de IA a identificar mejor las operaciones con implicaciones de seguridad. La compañía afirma que sus flujos de trabajo de IA multiagente ayudan, en lugar de reemplazar, las pruebas de seguridad existentes, incluyendo el fuzzing, que sigue siendo eficaz para descubrir vulnerabilidades complejas.
Google también ha visto un aumento pronunciado en los informes presentados a través del Programa de Recompensas por Vulnerabilidades de Chrome, y para marzo de 2026, la compañía había recibido más informes de bugs de seguridad que durante todo 2025. Esto llevó a Google a modificar su programa para priorizar informes que añadan valor a lo que ya está encontrando y procesando mediante sus herramientas automatizadas.
La compañía también está automatizando el triaje de vulnerabilidades, incluyendo el filtrado de spam y duplicados, la reproducción de exploits de prueba de concepto, la asignación de calificaciones de severidad y el enrutamiento de informes a los desarrolladores apropiados. Google estima que este proceso automatizado ahorra cientos de horas de tiempo de desarrollador cada mes.
Después de confirmar una vulnerabilidad, los agentes de corrección generan múltiples parches potenciales, mientras que otro agente evalúa las correcciones propuestas y produce información adicional para que los desarrolladores la revisen. En mayo, estos sistemas aparentemente evitaron que más de 20 vulnerabilidades llegaran a producción, incluyendo un problema clasificado como crítico.
Sin embargo, Google señala que encontrar y corregir vulnerabilidades más rápidamente también requiere acelerar la entrega de parches a los usuarios. Una vez que una corrección de seguridad se incorpora al código fuente público de Chrome, los atacantes pueden inspeccionar el cambio e intentar aplicar ingeniería inversa a la vulnerabilidad antes de que la actualización llegue a los usuarios.
Google está haciendo la transición de Chrome a un ciclo de lanzamiento mayor de dos semanas con actualizaciones de seguridad semanales, y está probando dos lanzamientos de seguridad por semana para reducir esta brecha de parches. Para reducir las interrupciones, la compañía está desarrollando 'parches dinámicos', que permitirían que Chrome aplicara actualizaciones sin reiniciar el navegador. A partir de Chrome 150 en macOS, el navegador puede reiniciarse automáticamente para aplicar una actualización pendiente cuando se ejecuta en segundo plano sin ventanas abiertas.
Google dice que su objetivo a largo plazo es mantener Chrome actualizado continuamente mediante parches dinámicos, reinicios automáticos durante períodos de inactividad y una mejor restauración de sesiones.