Google ha lanzado la protección Device Bound Session Credentials (DBSC) en Chrome 146 para Windows, con el objetivo de impedir que el malware de robo de información extraiga cookies de sesión. Los usuarios de macOS recibirán esta característica de seguridad en una futura versión de Chrome aún no anunciada.
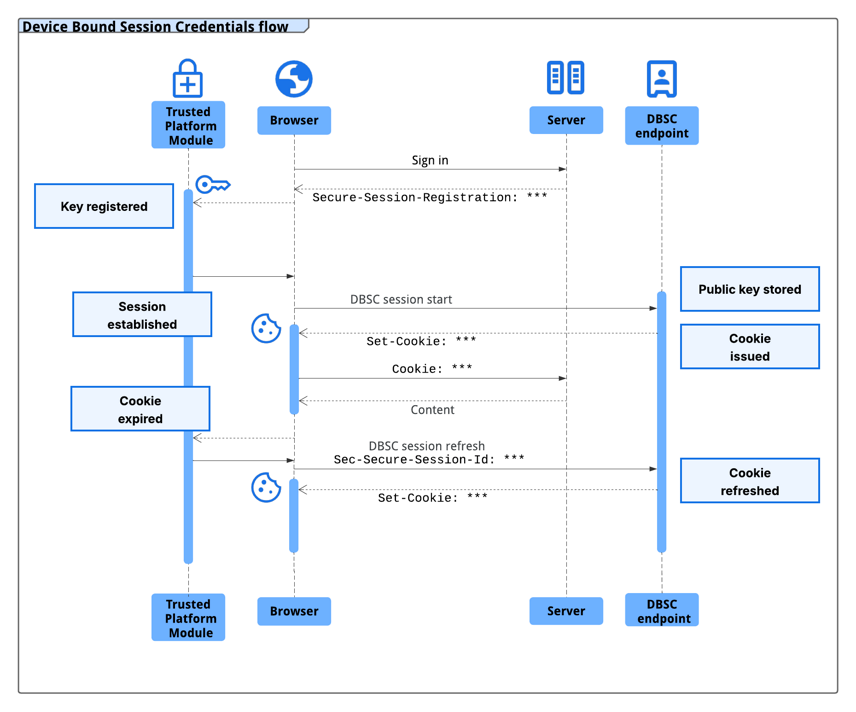
La nueva protección, anunciada en 2024, vincula criptográficamente la sesión de un usuario con su hardware específico, como el chip de seguridad de la computadora: el Trusted Platform Module (TPM) en Windows y el Secure Enclave en macOS. Dado que las claves públicas/privadas únicas para cifrar y descifrar datos sensibles son generadas por el chip de seguridad, no pueden exportarse de la máquina.
Esto impide que un atacante utilice datos de sesión robados, ya que la clave privada única que los protege no puede exportarse del dispositivo. Google explica que "la emisión de nuevas cookies de sesión de corta duración depende de que Chrome demuestre poseer la clave privada correspondiente al servidor". Sin esta clave, cualquier cookie de sesión exfiltrada caduca y se vuelve inútil para el atacante casi de inmediato.
Una cookie de sesión actúa como un token de autenticación, generalmente con un período de validez más largo, y se crea en el servidor basándose en el nombre de usuario y la contraseña. El servidor utiliza la cookie de sesión para la identificación y la envía al navegador, que la presenta al acceder al servicio en línea. Debido a que permiten autenticarse sin proporcionar credenciales, los actores de amenazas utilizan malware especializado llamado infostealer para recolectar cookies de sesión.
"Una vez que el malware sofisticado ha obtenido acceso a una máquina, puede leer los archivos locales y la memoria donde los navegadores almacenan las cookies de autenticación. Como resultado, no hay una forma confiable de prevenir la exfiltración de cookies usando solo software en ningún sistema operativo" — Google
El protocolo DBSC se diseñó para ser privado por diseño, con cada sesión respaldada por una clave distinta. Esto evita que los sitios web correlacionen la actividad del usuario en múltiples sesiones o sitios en el mismo dispositivo. Además, el protocolo permite un intercambio mínimo de información que solo requiere la clave pública por sesión necesaria para certificar la posesión, y no filtra identificadores de dispositivo.
En un año de pruebas de una versión temprana de DBSC en colaboración con múltiples plataformas web, incluyendo Okta, Google observó una disminución notable en los eventos de robo de sesiones. Google se asoció con Microsoft para desarrollar el protocolo DBSC como un estándar web abierto y recibió aportes de muchos actores de la industria responsables de la seguridad web.
Los sitios web pueden actualizarse a sesiones más seguras vinculadas al hardware agregando endpoints dedicados de registro y actualización a sus backends, sin sacrificar la compatibilidad con el frontend existente. Los desarrolladores web pueden consultar la guía de Google para la implementación de DBSC. Las especificaciones están disponibles en el sitio del World Wide Web Consortium (W3C), mientras que un explicador se encuentra en GitHub.