Google ha anunciado que la función de seguridad Device Bound Session Credentials (DBSC) de Chrome ya está disponible de forma general y se está implementando para todos los usuarios, con el objetivo de prevenir la apropiación de cuentas mediante el robo de cookies de sesión.
DBSC, que estuvo en versión beta desde abril, fue anunciada por primera vez en 2024 como un método para vincular criptográficamente las cookies de sesión a un dispositivo específico, impidiendo que los hackers utilicen estas cookies robadas para eludir la autenticación multifactor (MFA) y secuestrar las cuentas de los usuarios.
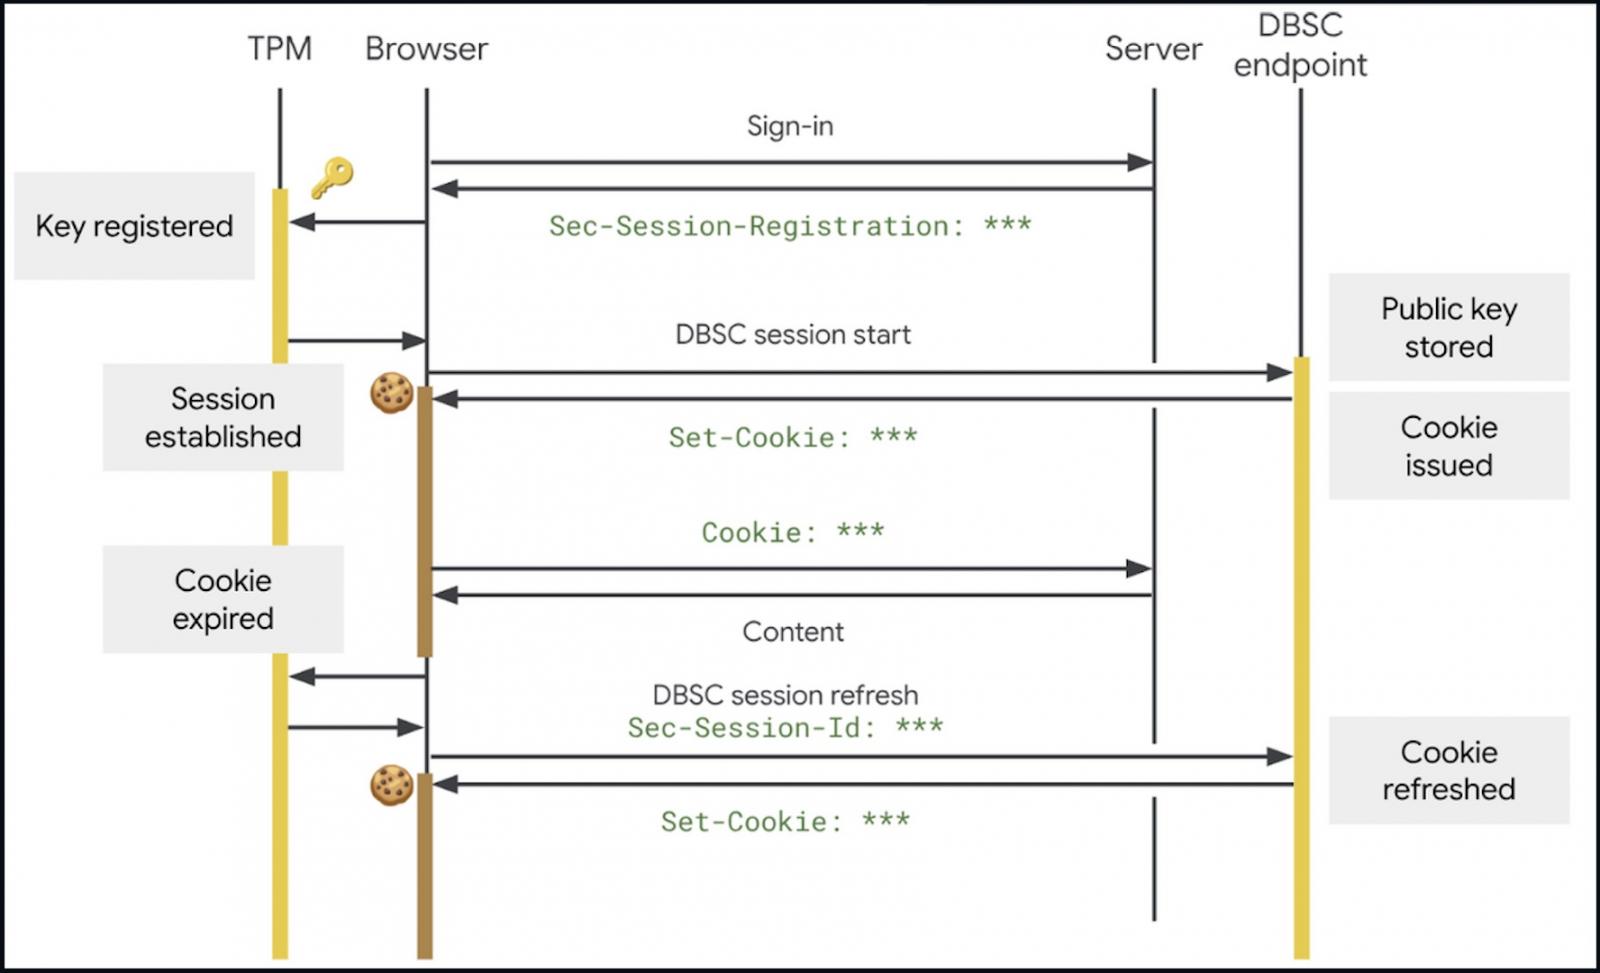
La función funciona vinculando las sesiones de usuario al hardware del dispositivo, como el chip de seguridad TPM en Windows o el Secure Enclave en macOS. Dado que las claves pública y privada utilizadas para cifrar y descifrar datos sensibles son generadas por el chip de seguridad, no pueden ser robadas, lo que impide que los atacantes utilicen cookies de sesión comprometidas.
"DBSC cambia fundamentalmente la capacidad de la web para defenderse contra esta amenaza, desplazando el paradigma de la detección reactiva a la prevención proactiva, garantizando que las cookies exfiltradas con éxito no puedan utilizarse para acceder a las cuentas de los usuarios", declaró Google en abril.
"DBSC refuerza la seguridad de la cuenta después de que los usuarios hayan iniciado sesión y ayuda a vincular una cookie de sesión —pequeños archivos utilizados por los sitios web para recordar información del usuario— al dispositivo desde el que el usuario se autenticó. Incluso si hay malware presente en el dispositivo del usuario, DBSC reduce el riesgo de robo de sesión y dificulta significativamente que los actores maliciosos exploten cookies de sesión robadas", añadió la compañía esta semana.
La función se está implementando ahora para todos los clientes de Google Workspace, suscriptores de Workspace Individual y usuarios con cuentas personales de Google. Google señaló que estará habilitada por defecto para todos los clientes de Google Workspace al momento de la implementación y que los administradores no podrán desactivarla.
En el pasado, los actores de amenazas han abusado del endpoint no documentado de la API 'MultiLogin' de Google OAuth para generar nuevas cookies de autenticación después de que las robadas expiraran. Los programas maliciosos de robo de información Lumma y Rhadamanthys también afirmaron que podían restaurar cookies de autenticación de Google expiradas robadas en ataques para acceder a las cuentas de Google de los usuarios infectados.
Anteriormente, Google recomendaba a los clientes eliminar el malware de sus dispositivos y sugería activar el modo de navegación segura mejorada de Chrome para defenderse contra ataques de phishing y malware. Sin embargo, la nueva función DBSC debería bloquear eficazmente a los actores maliciosos para que no abusen de estas cookies robadas, ya que no tendrán acceso a las claves criptográficas necesarias para utilizarlas.