El mercado subterráneo de tarjetas de crédito robadas
El mercado clandestino de datos de tarjetas de crédito robadas ha sido durante mucho tiempo un ecosistema volátil y altamente engañoso, donde incluso actores experimentados caen víctimas de estafas, esquemas de salida y servicios comprometidos. En los últimos años, este entorno se ha vuelto aún más inestable debido a la creciente presión policial, la desconfianza interna entre delincuentes y la rápida rotación de mercados. Como resultado, los ciberdelincuentes se ven obligados a adoptar enfoques más estructurados para identificar proveedores fiables y minimizar riesgos en sus operaciones ilícitas.
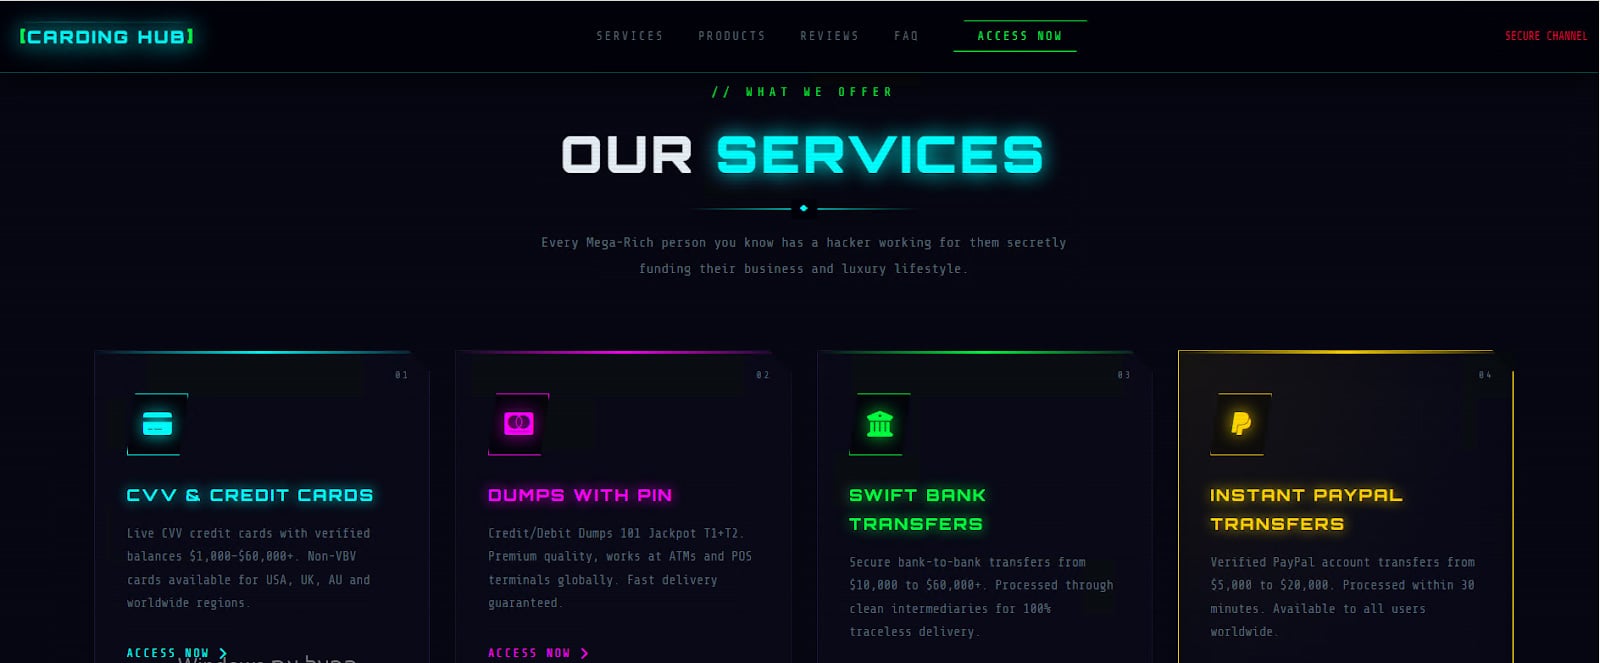
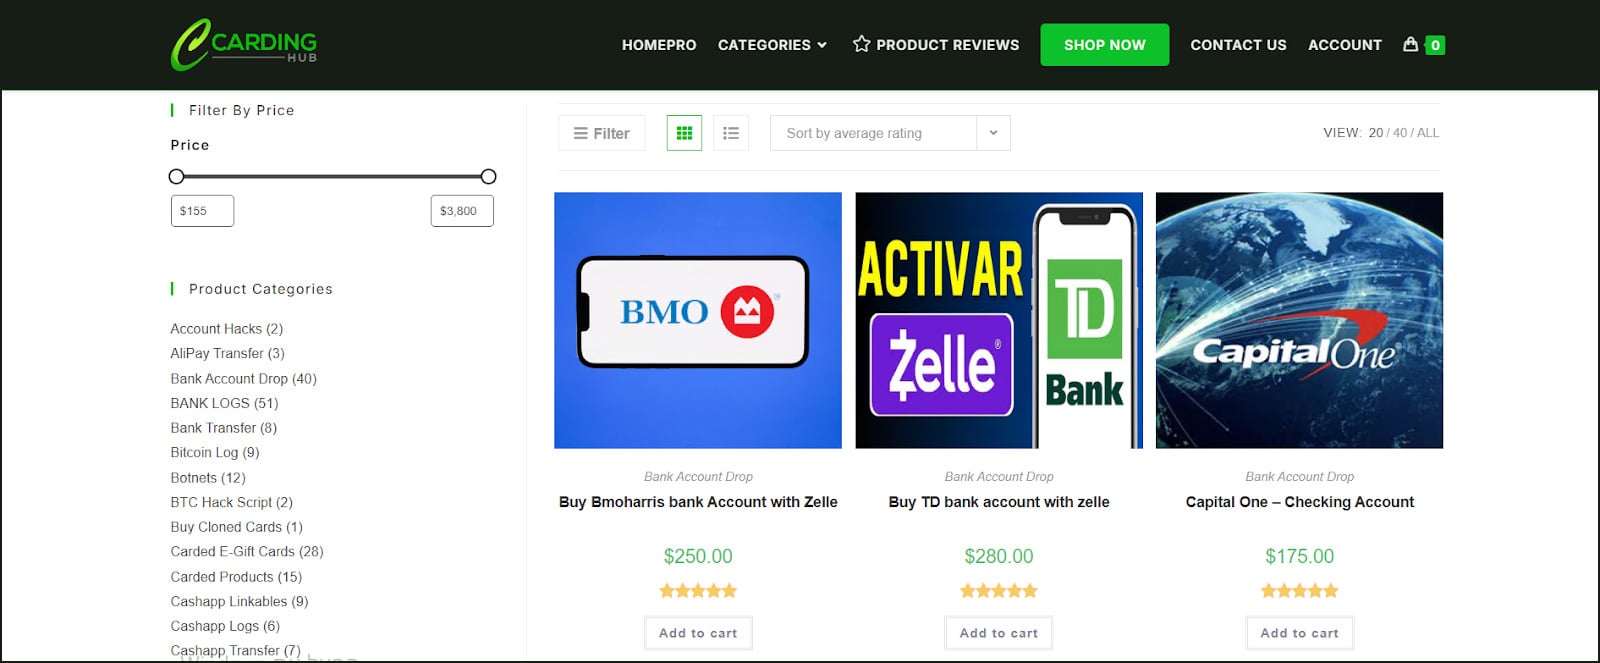
Un documento titulado 'The Underground Guide to Legit CC Shops: Cutting Through the Bullshit', hallado por analistas de Flare en un foro clandestino, ofrece una visión estructurada de cómo los actores intentan reducir el riesgo en un ecosistema plagado de estafas, infiltraciones policiales y operaciones de corta duración. La guía no solo proporciona consejos prácticos, sino que describe una metodología para evaluar tiendas de carding, prácticas de seguridad operativa y estrategias de abastecimiento, documentando cómo piensan los defraudadores actuales sobre la confianza, la fiabilidad y la supervivencia.
De fraude oportunista a disciplina en la selección de proveedores
Uno de los aspectos más llamativos de la guía es cómo reformula el carding, pasando de un fraude oportunista a una disciplina basada en procesos. En lugar de centrarse en cómo usar las tarjetas robadas, el documento enfatiza cómo evaluar a los proveedores. Este cambio refleja una evolución más amplia en los mercados subterráneos, donde el riesgo principal ya no es solo el fracaso operativo, sino ser estafado por otros criminales o interactuar con infraestructura comprometida. El autor repite que la legitimidad no se define por la marca o la visibilidad, sino por la supervivencia; una tienda 'real' es aquella que sigue operando a pesar de operaciones policiales, estafas e inestabilidad interna.
La guía deja claro que lo que separa una tienda 'legítima' del resto no es la marca ni el tiempo de actividad, sino la calidad de los datos robados que entrega. Las referencias a 'fresh bins' (BIN = Número de Identificación Bancaria) y bajas tasas de rechazo apuntan directamente a las fuentes de los datos, ya sean infecciones por infostealers, campañas de phishing o violaciones de puntos de venta. En este ecosistema, la reputación no se construye con promesas, sino proporcionando tarjetas que realmente funcionan. Las tiendas que no mantienen fuentes de datos fiables quedan expuestas rápidamente, mientras que aquellas con acceso constante a compromisos frescos ascienden.
Construir confianza en un mercado sin confianza
La transparencia es otro tema recurrente. La guía destaca la importancia de modelos de precios claros, inventario en tiempo real y sistemas de soporte funcionales, incluyendo sistemas de tickets y servicios de custodia. Estas características reflejan plataformas de comercio electrónico legítimas, subrayando cómo las principales tiendas de carding han adoptado prácticas comerciales para generar confianza y reducir fricciones. Igualmente importante es el papel de la validación comunitaria: la guía descarta los testimonios en el sitio como poco fiables y dirige a los usuarios hacia discusiones en foros cerrados o por invitación, lo que refleja una fragmentación del panorama subterráneo donde la confianza se vincula a entornos controlados y reputaciones de larga data.
El documento también revela una fuerte conciencia de las presiones adversarias. El énfasis en infraestructura centrada en la seguridad, como dominios espejo, protección DDoS y ausencia de mecanismos de rastreo, sugiere que los operadores se defienden activamente tanto de la vigilancia policial como de grupos criminales rivales. En efecto, estos mercados funcionan no solo como plataformas de distribución, sino como entornos endurecidos diseñados para garantizar la continuidad operativa.
Lista de verificación técnica
Más allá de los principios generales, la guía introduce un protocolo de verificación paso a paso que revela cómo los ciberdelincuentes realizan la debida diligencia. Verificaciones técnicas como la antigüedad del dominio, la privacidad WHOIS y la configuración SSL se presentan como requisitos básicos. Aunque simples, demuestran un esfuerzo por aplicar análisis estructurado a lo que históricamente ha sido un proceso basado en la confianza. La guía también destaca la importancia de identificar infraestructura espejo y puntos de acceso de respaldo, señalando que las operaciones establecidas rara vez dependen de un solo dominio, lo que refleja una comprensión práctica de la inestabilidad de los servicios subterráneos.
La recopilación de inteligencia social juega un papel igualmente importante. En lugar de interactuar directamente con los vendedores, se anima a los usuarios a analizar discusiones en foros, rastrear historiales de vendedores e identificar patrones de comportamiento a lo largo del tiempo. Se presta especial atención a detectar campañas de respaldo coordinadas, como múltiples reseñas positivas provenientes de cuentas recién creadas, una táctica frecuentemente asociada con estafas.
Seguridad operativa
Otro componente crítico de la guía es su enfoque en la seguridad operativa. Las recomendaciones, aunque enmarcadas en el contexto del carding, reflejan prácticas observadas en una amplia gama de actividades cibercriminales. Se aconseja a los usuarios evitar conexiones directas, utilizar servicios proxy alineados con las geografías objetivo y compartimentar sus entornos mediante sistemas dedicados o máquinas virtuales. La discusión sobre el uso de criptomonedas es particularmente notable: la guía desaconseja las transacciones directas desde plataformas reguladas y aboga por billeteras intermedias y activos centrados en la privacidad como Monero, lo que refleja una creciente conciencia sobre las capacidades de análisis de blockchain y los riesgos de flujos financieros rastreables.
En conjunto, estas recomendaciones de OPSEC destacan un cambio importante: los actores ya no confían únicamente en herramientas para evadir la detección, sino que adoptan estrategias en capas diseñadas para reducir la exposición en toda la cadena operativa. Este nivel de disciplina sugiere que incluso actores de nivel medio están adoptando prácticas asociadas anteriormente con grupos de amenazas más avanzados.
Escala frente a exclusividad
La guía también clasifica las tiendas de carding en modelos operativos distintos, incluyendo grandes plataformas automatizadas y grupos de vendedores más pequeños y seleccionados. Esta segmentación refleja la diversificación de la economía subterránea, donde diferentes actores priorizan escala, accesibilidad o calidad según sus objetivos. Las plataformas automatizadas se describen como entornos altamente eficientes, con herramientas integradas y capacidades de compra instantánea, similares a mercados legítimos en línea. En contraste, los grupos de vendedores boutique enfatizan la exclusividad, mayor calidad y acceso controlado, a menudo basados en sistemas de invitación y relaciones a largo plazo.
Intereses comerciales y realidad operativa
A pesar de su enfoque estructurado, la guía no está exenta de sesgos. La inclusión de un respaldo directo a una plataforma específica sugiere que el autor puede tener un interés creado en promover ciertos servicios, un patrón común en comunidades subterráneas donde el contenido informativo se utiliza a menudo como vehículo para publicidad sutil o actividades de afiliados. Sin embargo, estos respaldos no invalidan las ideas más amplias de la guía, sino que resaltan la compleja interacción entre el intercambio de información y los intereses comerciales en los ecosistemas cibercriminales.
Desde una perspectiva defensiva, la guía ofrece información valiosa sobre cómo los ciberdelincuentes evalúan riesgos y toman decisiones operativas. El énfasis en la verificación, la validación comunitaria y la seguridad en capas refleja un nivel de madurez que complica los esfuerzos de disrupción tradicionales. En lugar de depender de puntos únicos de fallo, los actores incorporan cada vez más redundancia y adaptabilidad en sus flujos de trabajo. En última instancia, el documento sirve tanto como libro de jugadas como señal: demuestra que el ecosistema del carding se ha vuelto más estructurado, más cauteloso y más resiliente.
Cómo puede ayudar Flare
Flare ayuda a las organizaciones a adelantarse al fraude monitoreando continuamente foros y mercados subterráneos, revelando cómo los ciberdelincuentes obtienen, evalúan y utilizan datos de tarjetas de crédito robadas. Esto proporciona una visión temprana del comportamiento de los atacantes, incluyendo cómo optimizan las tasas de éxito, generan confianza y se adaptan a las defensas. Al convertir esta inteligencia en información procesable, Flare permite a los equipos de seguridad detectar exposiciones, anticipar campañas de fraude e interrumpir los flujos de trabajo de los atacantes, pasando de una respuesta reactiva a una defensa proactiva basada en inteligencia.