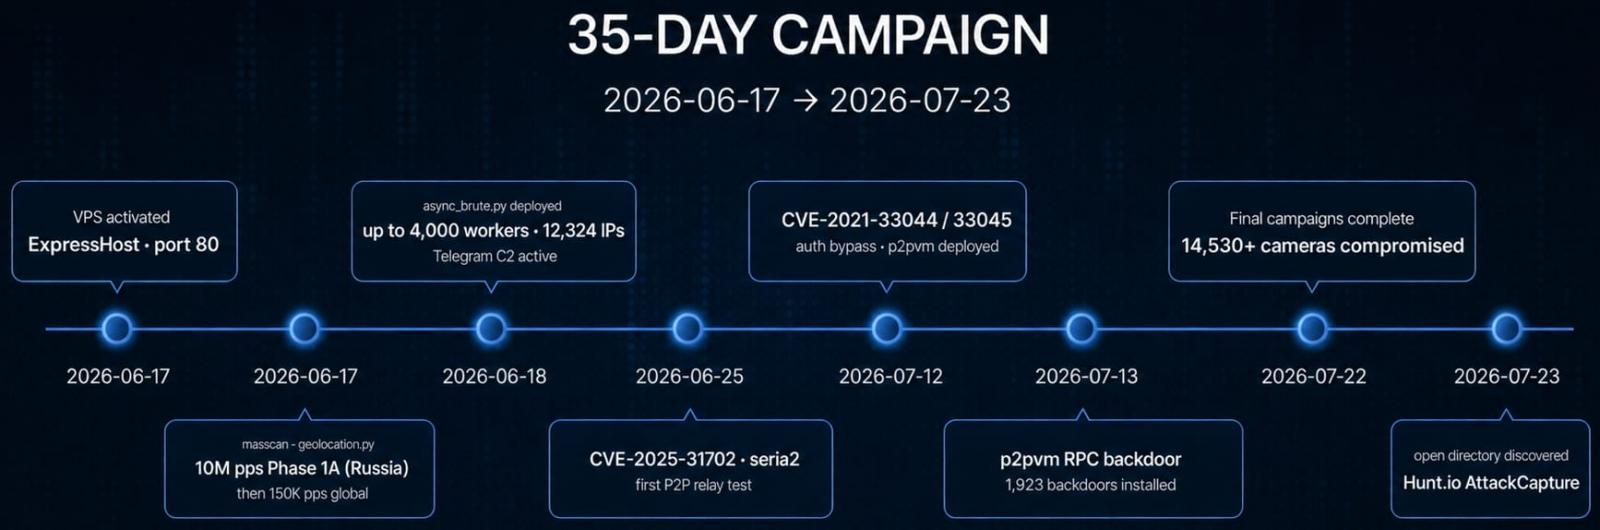
En una campaña a gran escala que los investigadores denominaron CameraSwarm, los hackers comprometieron más de 14,500 cámaras IP Dahua, principalmente en Ucrania y Rusia. La operación duró al menos 35 días, entre el 17 de junio y el 22 de julio, y se llevó a cabo mediante la explotación de vulnerabilidades, ataques de fuerza bruta y el uso de códigos de recuperación fuera de línea derivados de números de serie para cámaras registradas en la nube.
Los investigadores de la empresa de inteligencia de amenazas Hunt.io descubrieron la campaña después de encontrar un directorio de trabajo en un servidor HTTP que el operador dejó sin proteger. Hunt.io recuperó 407 MB de datos que comprendían 2,616 archivos en 234 directorios, incluidos código fuente, registros, credenciales, imágenes capturadas por las cámaras, historial de shell y resultados de explotación, lo que les permitió mapear una operación impresionante.
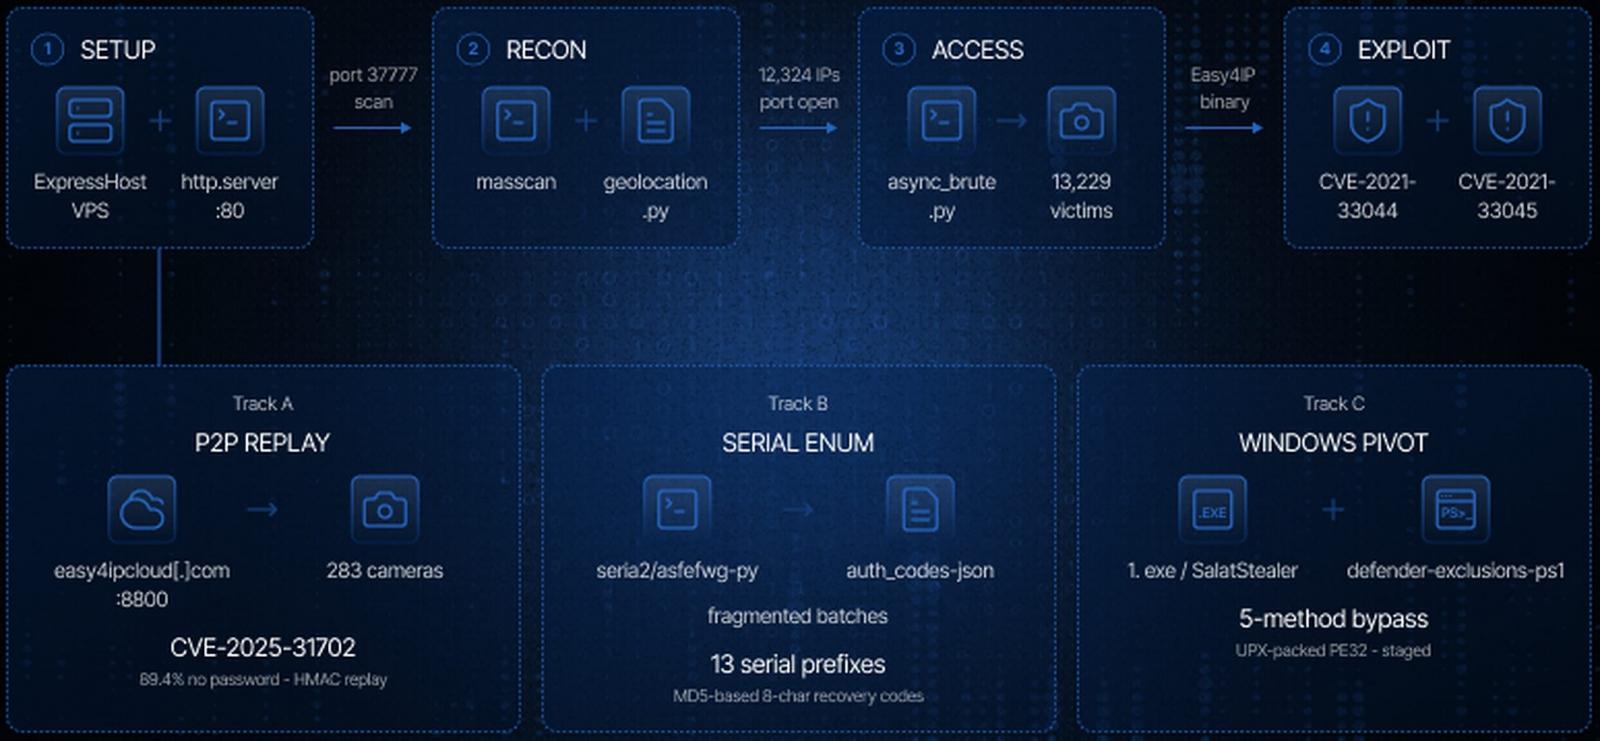
Según sus hallazgos, la campaña CameraSwarm de 35 días comprometió 14,530 cámaras IP Dahua utilizando tres métodos de ataque en paralelo: un sistema de fuerza bruta que escaneó el puerto TCP 37777 y comprometió dispositivos en 12,324 direcciones IP únicas, capturando instantáneas de las cámaras y enviándolas a Telegram; la explotación de las vulnerabilidades CVE-2021-33044 y CVE-2021-33045 mediante una herramienta llamada p2pwn que instaló una cuenta de puerta trasera persistente (p2pwn / p2password) en 1,923 cámaras, que sobrevive a los cambios de contraseña y, en la mayoría de las versiones de firmware, a los restablecimientos de fábrica; y un ataque de retransmisión en la nube que alcanzó 283 cámaras detrás de NAT utilizando solo números de serie y credenciales SDK incrustadas en las aplicaciones de Dahua, exponiendo un canal de acceso sin autenticación en el 89.4% de los seriales vivos.
El mecanismo de generación de códigos de recuperación en el kit de herramientas aprovecha el número de serie de la cámara, lo que permite al operador de CameraSwarm canjear nuevos códigos a través del proceso estándar de recuperación de contraseña de Dahua sin conocer la contraseña de administrador actual. Los investigadores también encontraron dos referencias de vulnerabilidades engañosas en el kit, CVE-2024-39943 y CVE-2025-31702, que no se explotan en los ataques observados.
El análisis de Hunt.io reveló que el escaneo fue global, primero verificando el espacio de direcciones ruso y luego escaneando todo el rango IPv4. Según los investigadores, "el enfoque del operador se centró en los netblocks de telecomunicaciones de Rusia y la CEI". Sin embargo, también encontraron comentarios en ruso en el código modificado insertado en herramientas públicas reutilizadas.
El 10 de agosto, Hunt.io notificó a los CERT nacionales y al PSIRT de Dahua sobre la campaña CameraSwarm. Las cámaras Dahua accesibles a través del puerto 37777 entre junio y julio deben tratarse como potencialmente comprometidas. Los propietarios deben examinarlas en busca de la presencia de una cuenta 'p2pwn' y eliminarla. Hunt.io advierte que eliminar la cuenta de puerta trasera no invalida los códigos de recuperación generados por el kit, y siguen siendo utilizables hasta que Dahua modifique la derivación en el servidor.
Además, se recomienda a los usuarios desactivar P2P cuando no sea necesario y aplicar las actualizaciones de firmware de Dahua SA-2021-0130 para CVE-2021-33044 y CVE-2021-33045, o una versión de firmware posterior.