Más de 270 servidores Zimbra comprometidos en ataques activos
Actores de amenazas ya han comprometido más de 270 instancias de Zimbra en ataques de ejecución remota de código dirigidos contra una vulnerabilidad de alta gravedad en Zimbra Collaboration Suite (ZCS). ZCS es una plataforma de correo y colaboración utilizada por cientos de millones de personas y organizaciones, incluyendo miles de empresas y cientos de agencias gubernamentales en todo el mundo.
Synacor corrigió la falla de seguridad (identificada como CVE-2026-73570), que permite a atacantes no autenticados obtener ejecución de código remotamente explotando una debilidad de inyección de comandos en el componente de monitoreo SNMP cuando las notificaciones SNMP están habilitadas, con el lanzamiento de ZCS versión 10.1.20 el 20 de julio.
CERT Polska, el equipo de respuesta a emergencias informáticas de Polonia, fue el primero en señalar la vulnerabilidad como explotada activamente el lunes pasado, cuando también advirtió a los equipos de seguridad que revisaran sus registros en busca de actividad sospechosa, incluyendo reinicios inesperados del servicio Zimbra y archivos creados en las carpetas /opt/zimbra/jetty/webapps/, /opt/zimbra/jetty_base/webapps/ y /tmp/ por el usuario zimbra en los últimos 30 días.
La Agencia de Seguridad de Infraestructura y Ciberseguridad (CISA) también añadió la falla a su catálogo KEV tras la advertencia de CERT Polska y ordenó a las agencias del Poder Ejecutivo Civil Federal de EE. UU. (FCEB) parchear sus sistemas en un plazo de tres días, antes del 24 de agosto.
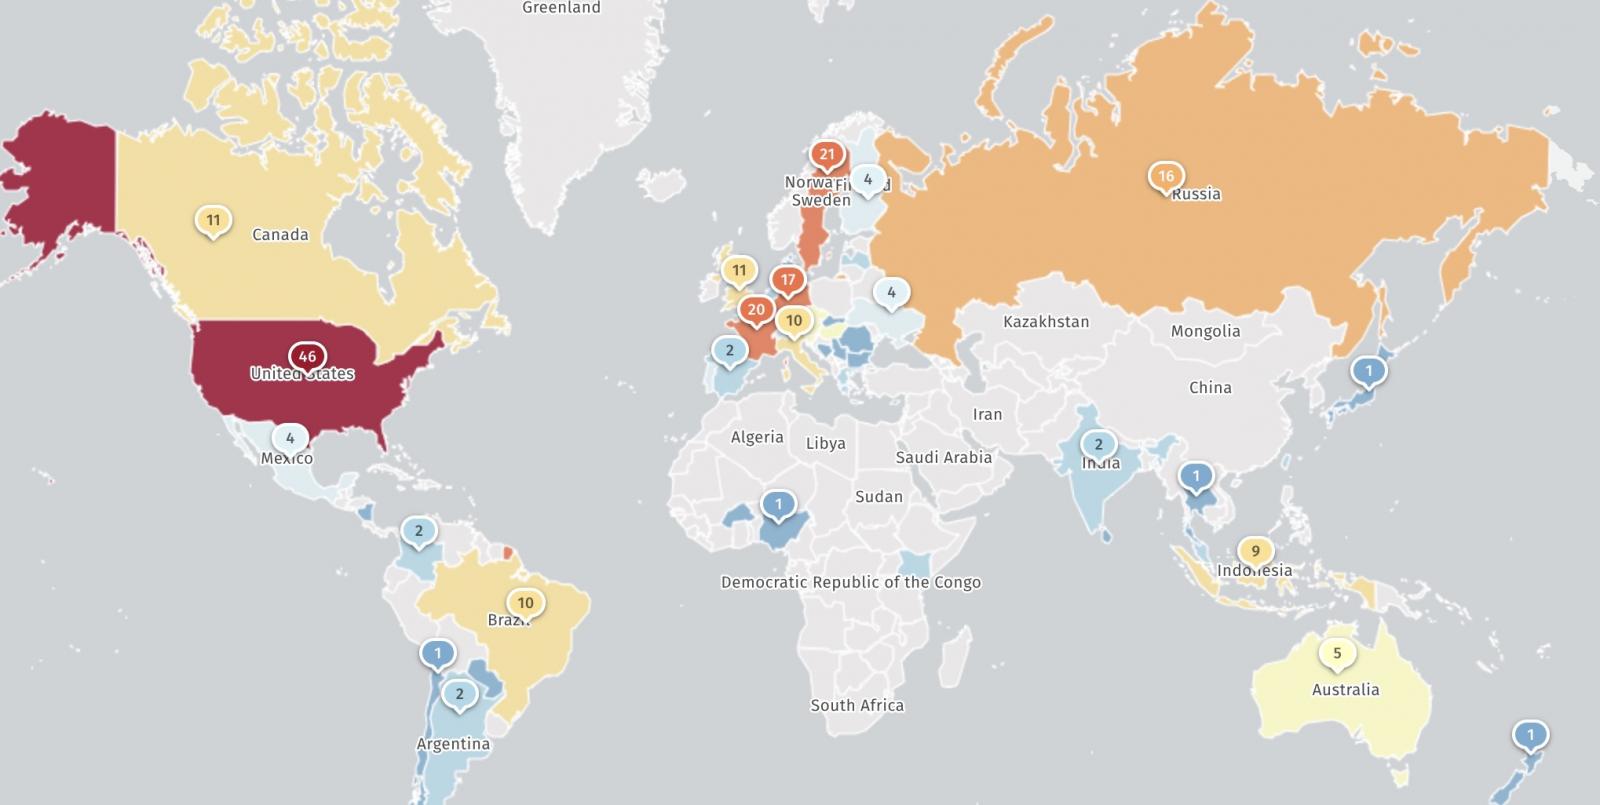
El lunes, el observatorio de seguridad Shadowserver informó que detectó cientos de instancias de Zimbra expuestas a Internet que ya habían sido comprometidas en ataques que explotan la vulnerabilidad CVE-2026-73570. "Los compromisos de Zimbra asociados con la explotación de CVE-2026-73570 se están extendiendo. Se vieron 274 instancias comprometidas en nuestros escaneos de artefactos de explotación el 2026-08-22", advirtió Shadowserver. "También vemos al menos 8200 instancias sin parchear para CVE-2026-73570 (esto no significa explotable, ya que la vulnerabilidad está en una configuración no predeterminada)".
Las vulnerabilidades de Zimbra son a menudo objetivo de ciberdelincuentes y grupos de hacking patrocinados por estados, y han sido frecuentemente explotadas para robar correos electrónicos con datos sensibles de servidores vulnerables en los últimos años.
Más recientemente, en marzo, investigadores de Seqrite Labs detectaron a hackers de inteligencia militar rusa APT28 abusando de una vulnerabilidad de Cross-Site Scripting (XSS) almacenada en Zimbra para violar servidores gubernamentales ucranianos. Las agencias cibernéticas de EE. UU. y Reino Unido también advirtieron en octubre de 2024 que hackers del Servicio de Inteligencia Exterior ruso (APT29, Midnight Blizzard y Cozy Bear) comprometieron servidores Zimbra utilizando una falla de ZCS previamente explotada para robar credenciales de cuentas de correo. Espías cibernéticos rusos de Winter Vivern también explotaron una vulnerabilidad de XSS reflejado para robar correos electrónicos de cuentas alineadas con la OTAN en ataques dirigidos a portales webmail de Zimbra.
Recomendaciones y contexto
Se recomienda encarecidamente a las organizaciones que utilizan Zimbra que apliquen el parche proporcionado por Synacor o que tomen medidas para mitigar el riesgo, como deshabilitar el componente SNMP si no es necesario, y revisar los registros y sistemas en busca de indicadores de compromiso. La explotación de esta vulnerabilidad subraya la importancia de mantener el software actualizado y monitorear activamente las infraestructuras críticas.