Un grupo de ciberamenazas, probablemente de origen ruso y rastreado como GreyVibe, ha estado utilizando señuelos generados por inteligencia artificial (IA) y un amplio conjunto de herramientas maliciosas personalizadas para atacar a entidades de los sectores militar, gubernamental, civil y empresarial.
La campaña de ciberespionaje está activa desde al menos agosto de 2025 y parece alinearse con los intereses estatales rusos, aunque los investigadores no pueden clasificarla con certeza como una operación de un estado-nación. La empresa de ciberseguridad WithSecure descubrió la actividad en enero de este año y determinó que su enfoque principal son organizaciones ucranianas o relacionadas con Ucrania.
El vínculo con un actor de amenazas de habla rusa se respalda por el idioma utilizado en los paneles de malware, los comentarios en los artefactos de código y la configuración horaria de los servidores de comando y control (C2) en UTC+3 (hora de Moscú).
Cadenas de ataque de GreyVibe
Según los investigadores, GreyVibe ha utilizado varias cadenas de ataque contra sus objetivos:
- PhantomMail: Correos de spear-phishing que entregan archivos ZIP/RAR maliciosos mediante enlaces de Google Drive y 4sync, utilizando archivos PDF señuelo o errores falsos mientras despliegan malware. Los señuelos observados suplantaban a entidades gubernamentales, de emergencia, telecomunicaciones y energía ucranianas.
- PhantomClick: Páginas falsas de CAPTCHA/ClickFix disfrazadas de sitios de Zoom y LAPAS que engañan a las víctimas para que ejecuten comandos autoinfectantes a través de indicaciones falsas de verificación de Cloudflare.
- PrincessClub: Sitios web falsos ucranianos para adultos/citas que distribuyen el spyware FallSpy para Android y los malware PhantomRelay/LegionRelay para Windows. Los operadores utilizaron perfiles falsos de mujeres en Telegram y posteriormente añadieron llamadas en vivo basadas en WebRTC que podían capturar audio/vídeo de la víctima.
- DroneLink: Sitios web falsos de caridad militar ucraniana con temática de drones FPV y UAV que compartían infraestructura y herramientas con las campañas de PrincessClub.
- Nebo: Páginas falsas de inicio de sesión de comunicaciones militares rusas “СПО НЕБО”, probablemente diseñadas para engañar al personal militar ucraniano haciéndoles creer que accedían a un terminal militar ruso.
Uso de IA en señuelos y herramientas
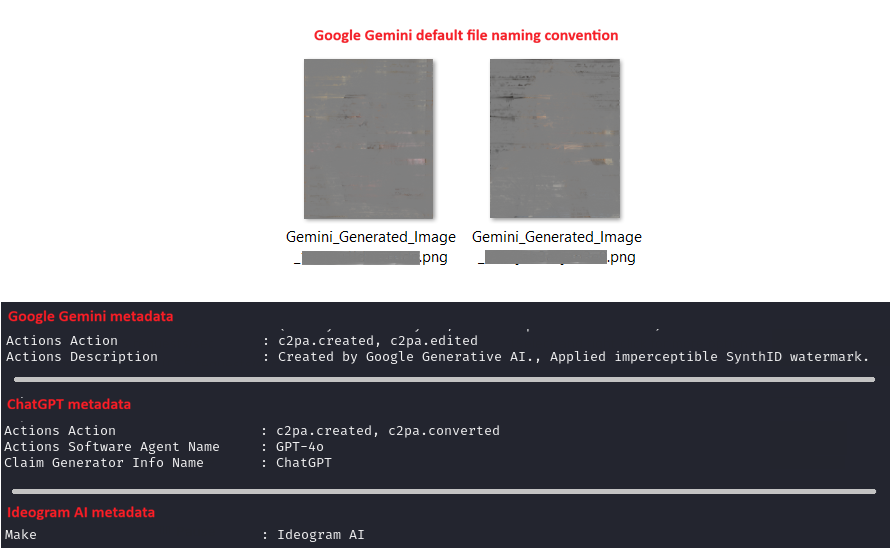
La diversidad y calidad de estos señuelos son notables, y WithSecure señala que esto es resultado del uso de múltiples herramientas de IA, incluyendo ChatGPT, Ideogram AI y Google Gemini, para generar contenido detallado y realista que los respalda. El uso de IA se extiende también a la creación de herramientas: los investigadores mencionan LOOKVALPS, LOOKVALJS, DAYLIGHT y TEASOUP, todos ofuscadores personalizados que probablemente se desarrollaron con asistencia de modelos de lenguaje grande (LLM).
Un troyano de acceso remoto basado en PowerShell llamado LegionRelay también fue probablemente desarrollado con ayuda de herramientas de IA, según los investigadores. LegionRelay permite el robo de archivos, captura de pantallas, robo de credenciales de navegador, exfiltración de datos de Telegram y WhatsApp, y configuración de acceso RDP. Otro malware utilizado por GreyVibe es PhantomRelay, también un RAT en PowerShell, que admite la toma de huellas del sistema, carga dinámica de scripts y ejecución de comandos de PowerShell y Windows.
Spyware Android FallSpy
Finalmente, los hackers emplearon el spyware FallSpy para Android en las campañas PrincessClub y Nebo, diseñado puramente para la recolección de inteligencia. Este malware recopila listas de contactos, registros de llamadas, información del dispositivo y de la red, datos de ubicación, archivos multimedia e información de la tarjeta SIM.
Posible vínculo con ciberdelincuencia
WithSecure señala que, aunque la actividad de GreyVibe es consistente con una operación de estado-nación, el actor de amenazas "carecía del nivel de sofisticación y disciplina operativa típicamente asociado con actores de estado-nación maduros". Además, el malware PhantomRelay se ha observado en actividades de ciberdelincuencia, aunque los investigadores pudieron distinguir su uso de las operaciones alineadas con el estado. Esto llevó a los investigadores a creer que GreyVibe podría incluir "actores cibercriminales actuales o anteriores".
Algunas evidencias que apoyan esta teoría incluyen el uso en muestras tempranas y de prueba de un constructor ISO único asociado con un grupo de antiguos miembros de TrickBot (UAC-0098) que atacó Ucrania al inicio de la invasión rusa. Además, el actor de amenazas subió muestras de desarrollo y prueba a una plataforma de escaneo pública, lo que no es típico de actores de estado-nación. Asimismo, se desplegó un minero de criptomonedas en algunas máquinas víctimas.
Los investigadores no están seguros de "si antiguos o actuales miembros cibercriminales han sido absorbidos por un grupo respaldado por un estado, operan de forma independiente pero con tareas dirigidas por el estado, o han formado un equipo híbrido que incluye miembros afiliados al estado y cibercriminales". Las organizaciones pueden establecer defensas contra la actividad maliciosa de GreyVibe utilizando los indicadores de compromiso (IoCs) proporcionados por WithSecure.