Hackers han atacado servidores de conferencias TrueConf explotando una vulnerabilidad de día cero que permite ejecutar archivos arbitrarios en todos los terminales conectados. La falla, identificada como CVE-2026-3502, tiene una puntuación de severidad media y se origina por la ausencia de una verificación de integridad en el mecanismo de actualización del software, lo que permite reemplazar la actualización legítima por una variante maliciosa.
TrueConf es una plataforma de videoconferencias que puede operar como servidor autogestionado. Aunque también admite despliegues en la nube, está diseñada principalmente para entornos cerrados y sin conexión. Según el proveedor, más de 100.000 organizaciones adoptaron TrueConf durante la pandemia de COVID-19 para actividades empresariales remotas. Entre los usuarios se encuentran fuerzas militares, agencias gubernamentales, corporaciones petroleras y de gas, y empresas de gestión de tráfico aéreo.
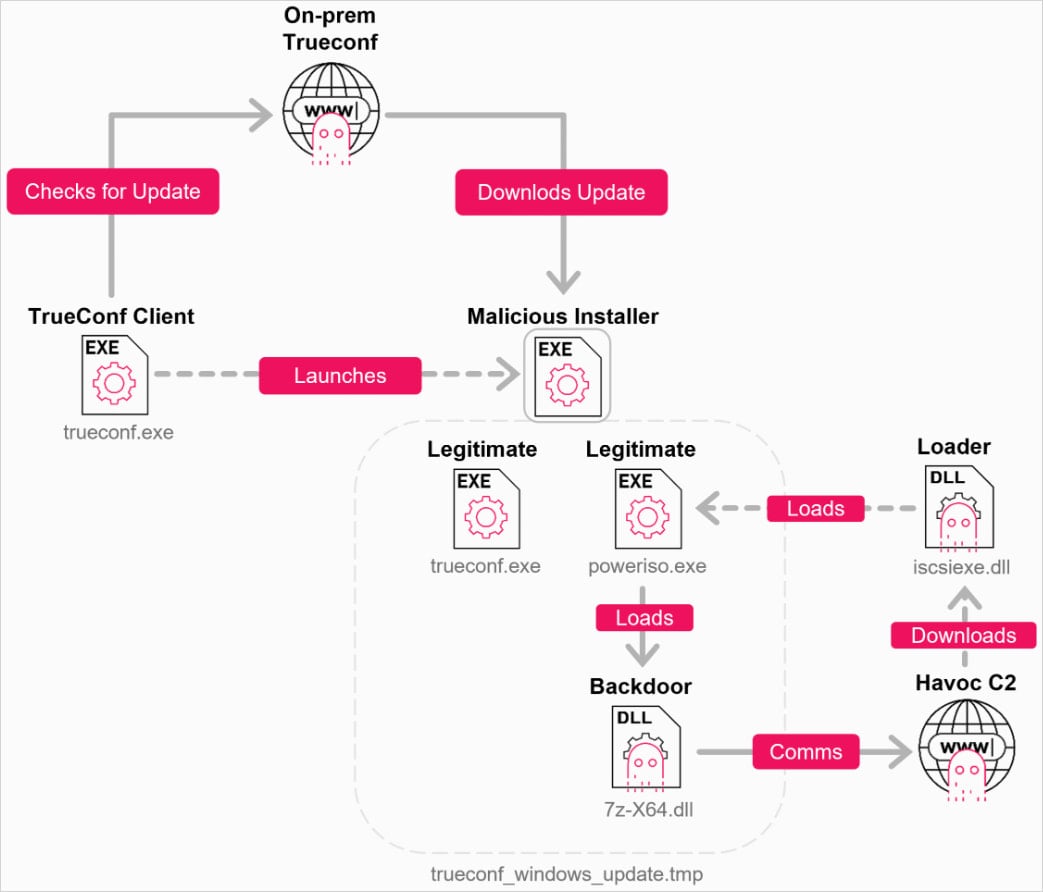
Investigadores de CheckPoint han estado siguiendo una campaña denominada TrueChaos que, desde principios de año, ha explotado CVE-2026-3502 en ataques de día cero dirigidos a entidades gubernamentales en el Sudeste Asiático. Según CheckPoint, un atacante que obtenga control del servidor TrueConf local puede reemplazar el paquete de actualización esperado por un ejecutable arbitrario, presentado como la versión actual de la aplicación, y distribuirlo a todos los clientes conectados. Dado que el cliente confía en la actualización proporcionada por el servidor sin una validación adecuada, el archivo malicioso puede ser entregado y ejecutado bajo la apariencia de una actualización legítima de TrueConf.
La falla afecta a las versiones de TrueConf desde la 8.1.0 hasta la 8.5.2. Tras el informe de CheckPoint al proveedor, se publicó una corrección en la versión 8.5.3 en marzo de 2026.
Operación TrueChaos
CheckPoint tiene una confianza moderada en atribuir la actividad de TrueChaos a un actor de amenazas vinculado a China, basándose en tácticas, técnicas y procedimientos (TTPs), el uso de Alibaba Cloud y Tencent para alojar la infraestructura de comando y control (C2), y la victimología. Los ataques se propagaron a través de un servidor TrueConf gubernamental administrado centralmente, afectando a múltiples agencias, distribuyendo archivos maliciosos mediante falsas actualizaciones a todos los clientes TrueConf conectados.
La cadena de infección incluye el secuestro de DLL y el despliegue de herramientas de reconocimiento (tasklist, tracert), escalada de privilegios (bypass de UAC mediante iscicpl.exe) y el establecimiento de persistencia. Los investigadores no pudieron recuperar la carga útil final, pero notaron que el tráfico de red apuntaba a una infraestructura C2 de Havoc, lo que hace muy probable que se haya utilizado el implant Havoc. Havoc es un marco C2 de código abierto capaz de ejecutar comandos, gestionar procesos, manipular tokens de Windows, ejecutar shellcode y desplegar cargas adicionales en sistemas comprometidos. Anteriormente, ha sido utilizado por el clúster de amenazas chino 'Amaranth Dragon' en ataques con un alcance de objetivos similar.
El informe de CheckPoint comparte indicadores de compromiso (IoCs) así como múltiples señales de infección. Signos fuertes de una violación incluyen la presencia de poweriso.exe o 7z-x64.dll, y artefactos sospechosos como %AppData%\Roaming\Adobe\update.7z o iscsiexe.dll.