Hackers explotan vulnerabilidad de Roundcube para espiar a investigadores académicos
Un grupo de amenazas vinculado a China ha estado explotando servidores Roundcube vulnerables en universidades de Estados Unidos y Canadá para robar credenciales e implementar malware de puerta trasera, según investigadores de ciberseguridad.
La campaña, observada desde mayo, se enfoca en departamentos de física e ingeniería, administradores y profesores, así como en organizaciones involucradas en astrofísica, física de partículas o investigación relacionada con la seguridad nacional.
Investigadores de la empresa de ciberseguridad Proofpoint rastrean la actividad bajo el nombre 'UNK_MassTraction' y creen que está asociada con un nuevo grupo de amenazas.
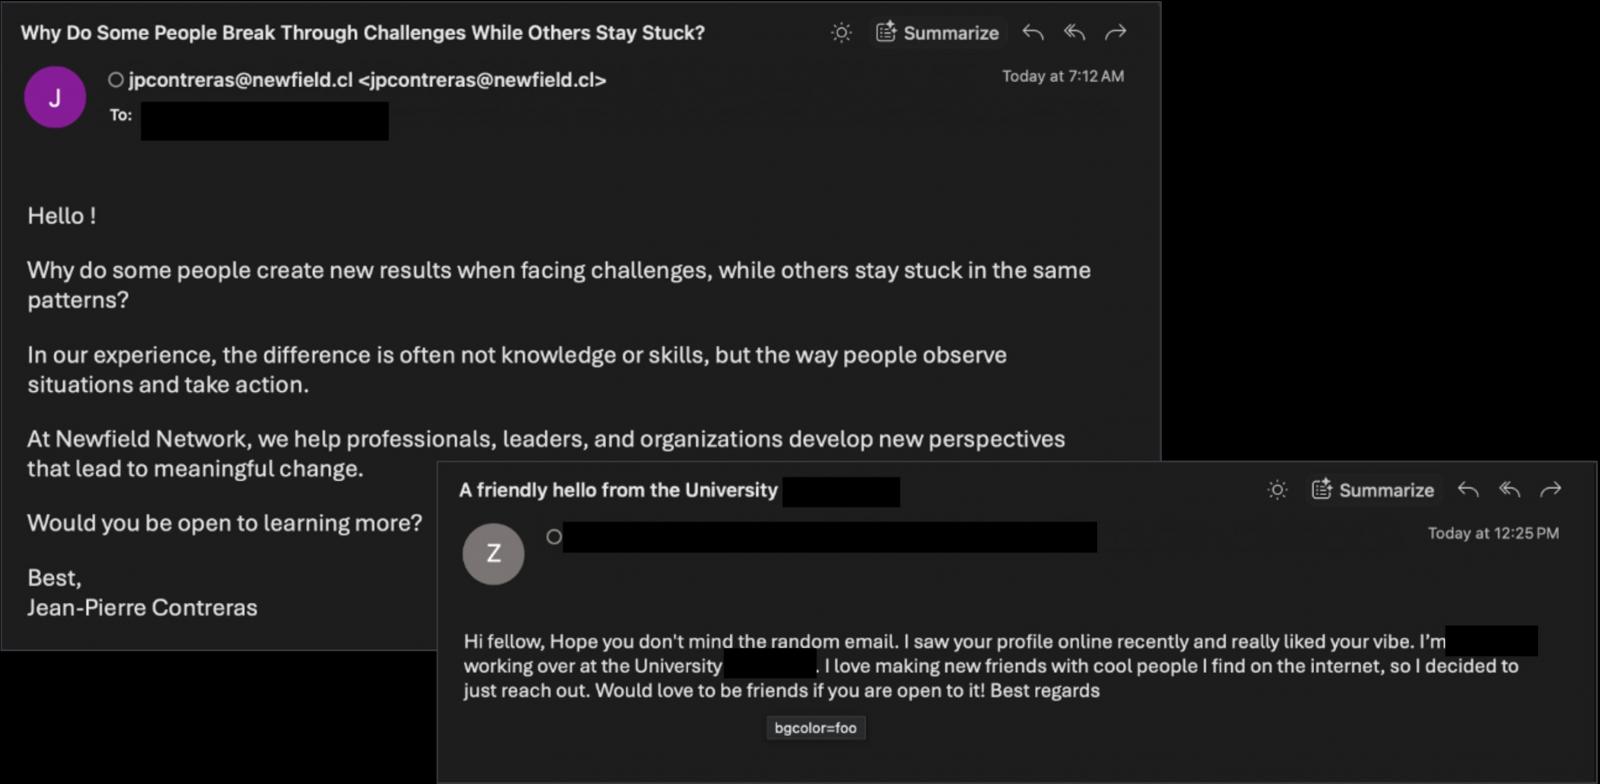
El ataque comienza con un correo electrónico malicioso enviado desde cuentas comprometidas o dominios falsificados, utilizando un señuelo genérico. Al abrir el correo en un cliente web Roundcube vulnerable, se desencadena la explotación de una falla de secuencias de comandos entre sitios rastreada como CVE-2024-42009, que ejecuta código JavaScript en el navegador de la víctima, cargando una carga útil llamada IceCube.
Según los investigadores, IceCube 'es un ladrón de Roundcube con todas las funciones' que puede recolectar nombres de usuario, contraseñas, cookies, datos de autenticación de dos factores (2FA) e información del navegador.
Proofpoint dice que el malware utiliza 'ayudantes' para explotar una falla de deserialización de Roundcube rastreada como CVE-2025-49113 e intenta instalar SquareShell, un webshell PHP que incluye capacidades de ejecución remota de código.
Si tiene éxito, el atacante obtiene ejecución remota de código en el servidor de correo; de lo contrario, el malware descarga un script de shell que carga otra carga útil, VShell, directamente en la memoria.
VShell es una puerta trasera basada en Go que admite acceso interactivo a shell y reenvío de puertos, comúnmente utilizada por actores de amenazas chinos.
Basándose en varias observaciones, Proofpoint evalúa que UNK_MassTraction es probablemente un actor de espionaje alineado con China. Primero, la infraestructura utilizada en los ataques se superpone con una red de VPS encubierta previamente asociada con múltiples actores vinculados a China. Otra pista es la presencia de artefactos en idioma chino en correos electrónicos de phishing anteriores. Finalmente, la táctica de apuntar a servidores de correo orientados a Internet como punto de apoyo para acceder a redes internas es un sello distintivo de los ataques chinos. Teniendo en cuenta todo, Proofpoint enfatiza que la atribución en este caso es solo una evaluación y definitivamente no de alta confianza.
Un hallazgo interesante con respecto a la orientación específica de esta campaña es que UNK_MassTraction parece haber seleccionado servidores previamente considerados vulnerables a CVE-2024-42009 y CVE-2025-49113, por lo que se realizó algún reconocimiento previo a los ataques.
Se recomienda a los administradores de sistemas Roundcube aplicar las últimas actualizaciones de seguridad que abordan las dos fallas y tratar los servidores de correo con la misma diligencia que muestran para las VPN y otros nodos de acceso remoto.