La empresa de ciberseguridad Kaspersky ha informado que Amazon Simple Email Service (SES) está siendo explotado cada vez más para enviar correos de phishing altamente convincentes, capaces de sortear los filtros de seguridad convencionales y hacer ineficaces los bloqueos basados en reputación. Aunque este recurso ya se había utilizado con fines maliciosos en el pasado, Kaspersky señala que el actual repunte podría deberse a la gran cantidad de claves de acceso de AWS Identity and Access Management expuestas en activos públicos.
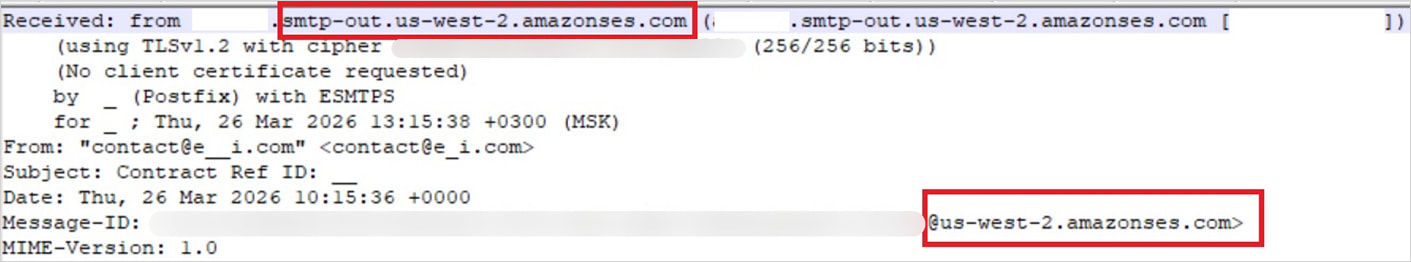
Al tratarse de un recurso legítimo y confiable, las operaciones de phishing pueden aprovechar Amazon SES para enviar correos electrónicos maliciosos que superan las comprobaciones de autenticación. Los investigadores de Kaspersky indicaron en un informe que han observado un aumento en los ataques de phishing que utilizan Amazon SES para entregar enlaces que redirigen a sitios maliciosos.
Los investigadores creen que el principal impulsor de este abuso es la creciente exposición de credenciales de AWS en repositorios de GitHub, archivos .ENV, imágenes de Docker, copias de seguridad y buckets de S3 de acceso público. La búsqueda de las claves de acceso se realiza normalmente de forma automatizada mediante bots basados en la herramienta de código abierto TruffleHog, diseñada para escanear secretos filtrados.
Los actores de amenazas ahora dependen de ataques automatizados que agilizan el escaneo de secretos, la validación de permisos y la distribución de correos electrónicos, lo que permite niveles de abuso sin precedentes. Según Kaspersky, tras verificar los permisos de la clave y los límites de envío de correos, los atacantes están preparados para difundir un volumen masivo de mensajes de phishing.
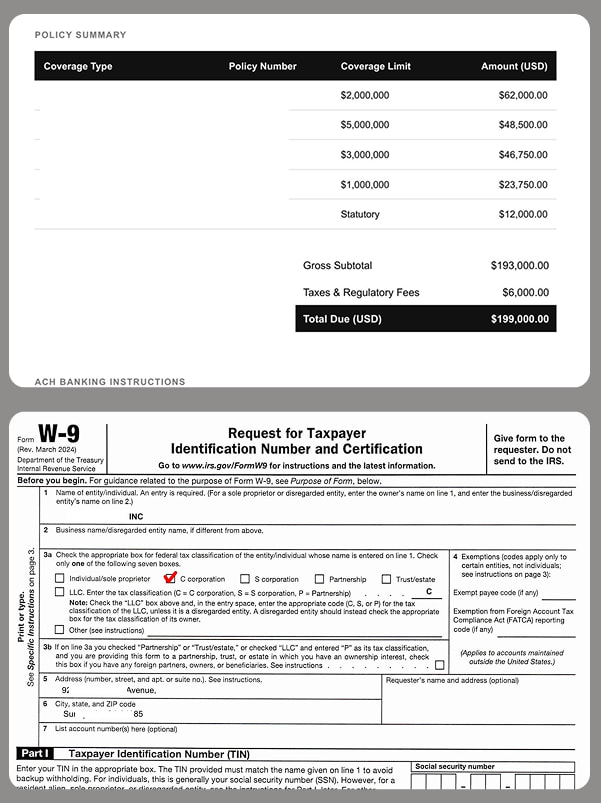
Con base en sus hallazgos, los investigadores afirman que la calidad del phishing es alta, con plantillas HTML personalizadas que imitan servicios reales y flujos de inicio de sesión realistas. Los ataques observados incluyen notificaciones falsas de firma de documentos que imitan a DocuSign para llevar a las víctimas a páginas de phishing alojadas en AWS, así como ataques más avanzados de compromiso de correo electrónico empresarial (BEC). Los atacantes fabrican hilos de correo electrónico completos para hacer que los mensajes de phishing parezcan más convincentes y envían facturas falsas para engañar a los departamentos de finanzas y que realicen pagos.
Al aprovechar Amazon SES, los atacantes ya no necesitan preocuparse por las comprobaciones de autenticación como los protocolos SPF, DKIM y DMARC. Además, bloquear las direcciones IP que entregan los correos de phishing no es una solución aceptable porque impediría todos los correos que pasan por Amazon SES. Los actores de amenazas no se centran únicamente en Amazon SES; buscan constantemente formas de abusar de otros sistemas de correo legítimos para enviar mensajes de phishing.
Kaspersky recomienda que las empresas restrinjan los permisos de IAM según el principio de mínimo privilegio, habiliten la autenticación multifactor, roten las claves regularmente y apliquen restricciones de acceso basadas en IP y controles de cifrado. En un comunicado para BleepingComputer, Amazon señaló su guía de seguridad sobre credenciales expuestas y protección contra accesos no autorizados a cuentas. La compañía también afirmó que reacciona rápidamente ante informes de posibles violaciones de los términos de servicio y toma las medidas adecuadas. Un portavoz de AWS declaró: 'Si alguien sospecha que los recursos de AWS se están utilizando para actividades abusivas, puede reportarlo a AWS Trust & Safety.'