Kit de ransomware construido con IA automatiza la evasión de EDR y el descubrimiento de AD
Un actor de amenazas está utilizando un kit de herramientas de ransomware asistido por inteligencia artificial que automatiza el descubrimiento de Active Directory y ayuda a evadir las soluciones de detección y respuesta en endpoints (EDR). Según Sophos, el desarrollo de herramientas y payloads fue asistido por agentes de Cursor y Claude Opus en varias etapas, incluyendo codificación inicial, análisis y revisión. Además, algunos agentes se encargaron de revisar publicaciones de investigación en seguridad para buscar diversas técnicas de evasión.
Parte del malware creado de esta manera fue probado en entornos virtuales contra herramientas EDR de Sophos, CrowdStrike y Microsoft. A pesar de que la investigación y el desarrollo del malware se orquestaron con tecnología de IA, los investigadores señalan que el flujo de trabajo es completamente impulsado por humanos.
Desarrollo rápido de evasión de EDR
Investigadores de Sophos detectaron actividad del kit en un sistema de un cliente que generó alertas por payloads almacenados en C:\Users\User\Documents\test. Los archivos maliciosos sugerían que formaban parte de un marco de ataque centrado en evadir la detección:
- Perfiles de Cobalt Strike diseñados para que el tráfico de beacon se asemeje a solicitudes web legítimas
- Mecanismo de comando y control (C2) externo basado en la API de un bot de Telegram que enrutaba la comunicación a través de la infraestructura de Telegram en lugar de usar conexiones directas
- Scripts de desarrollo de malware en Python para inyectar shellcode en ejecutables legítimos de Windows preservando la funcionalidad original
- Un Worker de Cloudflare actuando como redireccionador frontal para ocultar el servidor C2 real
Los investigadores afirman que, aunque la herramienta puede parecer un marco de post-explotación de 'red team', se utiliza en actividades cibercriminales relacionadas con ransomware. 'Nuestra evaluación inicial incluía la posibilidad de que un Red Team legítimo estuviera involucrado, pero nuestra investigación reveló más artefactos que indicaban actividad maliciosa y criminal', dijo Sophos a BleepingComputer. El descubrimiento en los registros de operadores de Cobalt Strike de entradas que apuntaban a una nota de rescate y detalles de múltiples organizaciones listadas en un sitio de filtración de datos de ransomware aclaró que el marco se utilizaba para operaciones de ciberdelincuencia.
Desarrollo de malware agéntico
En un informe publicado hoy, Sophos señala que múltiples scripts de Python en el host comprometido estaban escritos en ruso y generados con la ayuda de herramientas de IA. Durante la investigación, los investigadores encontraron un repositorio Git con componentes relacionados con 'un panel automatizado de descubrimiento de Active Directory (AD) y un laboratorio que utiliza un enfoque iterativo para desarrollar y probar malware contra los agentes EDR de Sophos, CrowdStrike y Windows Defender'.
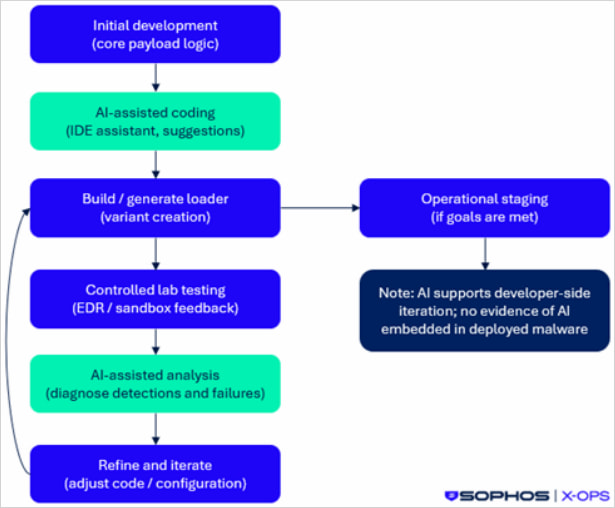
El descubrimiento de AD se impulsa recopilando observaciones de tareas completadas y seleccionando la siguiente acción entre opciones predefinidas. El siguiente paso se delega a agentes remotos, y los resultados se reevalúan. El marco tiene múltiples agentes de IA, cada uno con un rol y función distintos. Por ejemplo, un agente Claude Opus 4.5 actúa como coordinador del proceso de I+D, mientras que otros manejan pruebas, endurecimiento OPSEC, documentación, pruebas de estrés de proxy, despliegue de máquinas virtuales y otras tareas relacionadas.
Para la etapa de desarrollo, algunos agentes documentaron técnicas de evasión en investigaciones de Kaspersky, Palo Alto Networks, Bishop Fox y SpecterOps, así como detalles publicados en publicaciones de redes sociales. Los agentes extrajeron las técnicas, las mapearon a la base de conocimiento MITRE ATT&CK de comportamientos adversarios, identificaron lo necesario para su reproducción, prepararon un laboratorio de pruebas, ejecutaron la técnica y reportaron el resultado.
El componente principal del marco malicioso es una herramienta Python que genera payloads, principalmente en Rust y Go, basados en una técnica de evasión. Se generaron cerca de 80 módulos y se probaron contra más de 70 técnicas. 'Este generador modular de cargadores de payloads de Windows envuelve un payload sin procesar en capas de cifrado, evasión y técnicas de ejecución alternativas, produciendo ejecutables o DLL personalizados destinados a resistir la detección de sandboxing, antivirus y EDR', dijo Sophos.
Si bien los agentes inicialmente sugirieron una alta tasa de fallos, los módulos parecían evadir casi todas las soluciones EDR después de varias iteraciones. Sin embargo, Sophos notó discrepancias entre la salida de las pruebas y los informes internos del marco en algunos casos, aunque las razones no están claras. Sophos no encontró evidencia de que la IA estuviera incrustada en el malware implementado u operara de forma independiente en entornos de víctimas. En cambio, la tecnología se utilizó para acelerar el proceso iterativo de desarrollo, prueba y refinamiento de payloads contra productos de seguridad. Las herramientas de IA están acortando el período entre la publicación de investigaciones de seguridad ofensiva y su implementación práctica por parte de los actores de amenazas.