Kodak ha confirmado que está colaborando con expertos externos en ciberseguridad para investigar una brecha de seguridad después de que hackers obtuvieran acceso a algunos de los datos de la empresa. Fundada en 1880 como Eastman Kodak Company y con sede en Rochester, Nueva York, Kodak posee 79.000 patentes a nivel mundial y ofrece servicios de impresión comercial, materiales avanzados y productos químicos.
Un portavoz de la compañía declaró a BleepingComputer que los atacantes solo accedieron a una 'cantidad limitada' de datos en el incidente, pero no respondió a un correo electrónico posterior preguntando si habían violado la red interna de Kodak.
"Kodak descubrió recientemente que un tercero no autorizado obtuvo acceso temporal ilegal a una cantidad limitada de datos de la empresa. Inmediatamente contratamos a expertos externos en ciberseguridad para apoyar una investigación sobre qué datos fueron accedidos y copiados", dijo Kodak. "Estamos trabajando con las autoridades y confiamos en que no hay amenaza para nuestros sistemas u operaciones. Compartiremos actualizaciones adicionales según corresponda".
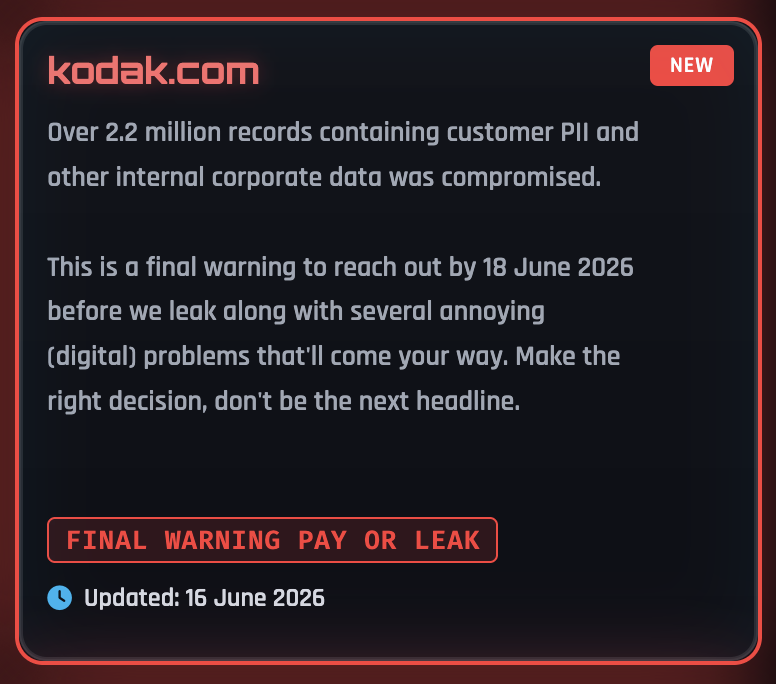
Aunque la compañía aún no ha atribuido esta brecha, el grupo de extorsión ShinyHunters ha reivindicado la autoría en su sitio de filtraciones en la dark web. La banda cibercriminal afirmó haber robado más de 2,2 millones de registros que contienen información personal identificable (PII) de clientes y datos corporativos internos, y amenazó con filtrar los datos exfiltrados el jueves.
"Más de 2,2 millones de registros que contienen PII de clientes y otros datos corporativos internos fueron comprometidos", dijeron. "Esta es una advertencia final para que se pongan en contacto antes del 18 de junio de 2026, antes de que filtremos junto con varios problemas (digitales) molestos que les llegarán".
Aunque Kodak aún no ha revelado cómo los actores de amenazas obtuvieron acceso a sus sistemas, ShinyHunters también ha reivindicado ataques contra cientos de clientes de Salesforce durante el último año, afirmando haber robado más de 1.500 millones de registros en campañas de Salesforce Aura y Salesloft Drift. El grupo también ha sido vinculado a brechas de seguridad en más de una docena de clientes de Snowflake y varios otros proveedores de integración de terceros.
Hace una semana, el grupo de extorsión también reivindicó una nueva serie de brechas en más de 100 organizaciones (incluida la Universidad de Nottingham) tras ataques de robo de datos que explotaron una vulnerabilidad de día cero en el paquete de software empresarial PeopleSoft de Oracle.