Una nueva operación de ransomware Kyber ataca sistemas Windows y endpoints VMware ESXi, con una variante que implementa cifrado post-cuántico Kyber1024. La firma de ciberseguridad Rapid7 analizó dos variantes distintas desplegadas en la misma red durante marzo de 2026: una dirigida a VMware ESXi y otra enfocada en servidores de archivos Windows.
"La variante ESXi está específicamente construida para entornos VMware, con capacidades para cifrar datastores, terminación opcional de máquinas virtuales y desfiguración de interfaces de gestión", explica Rapid7.
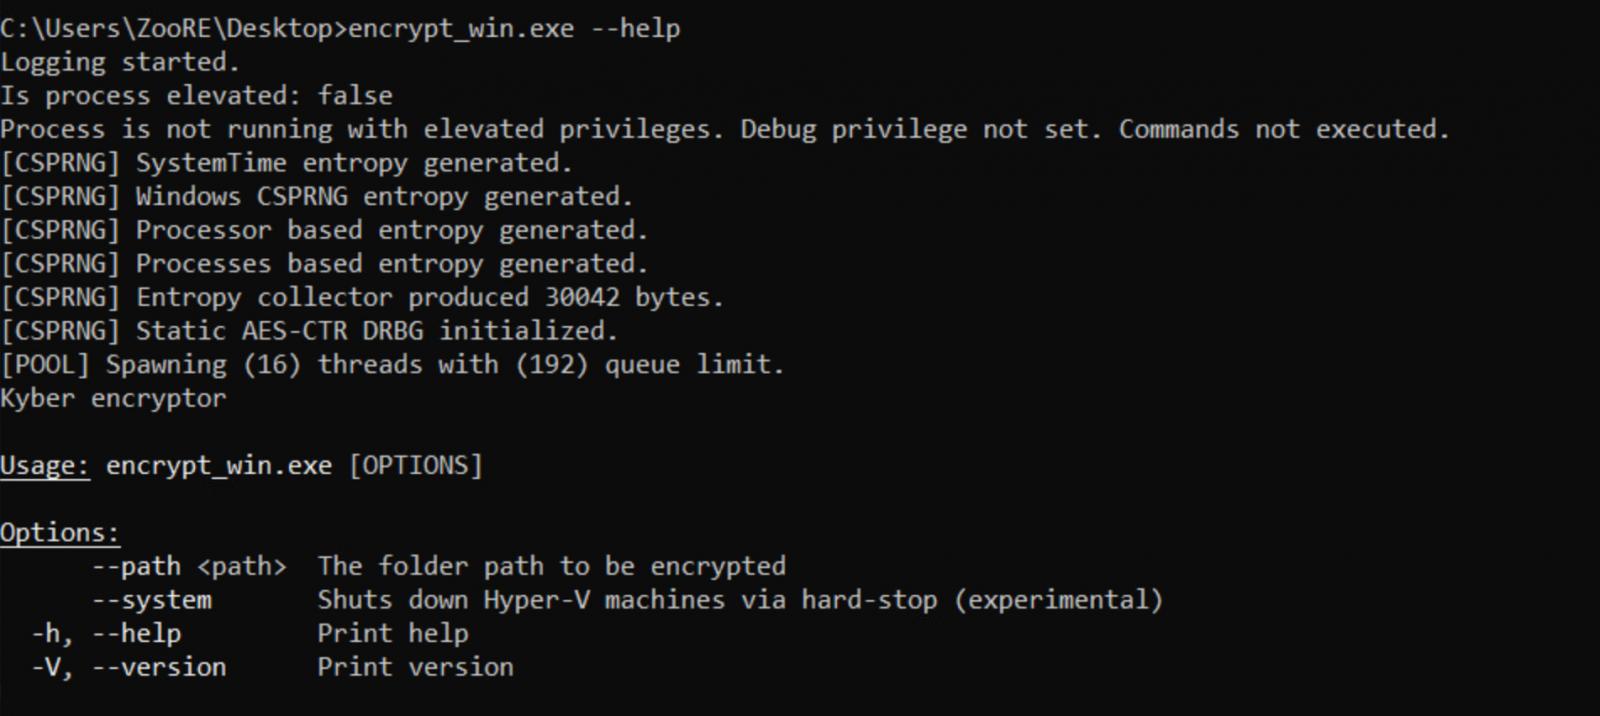
"La variante Windows, escrita en Rust, incluye una característica 'experimental' para atacar Hyper-V", agrega el informe.
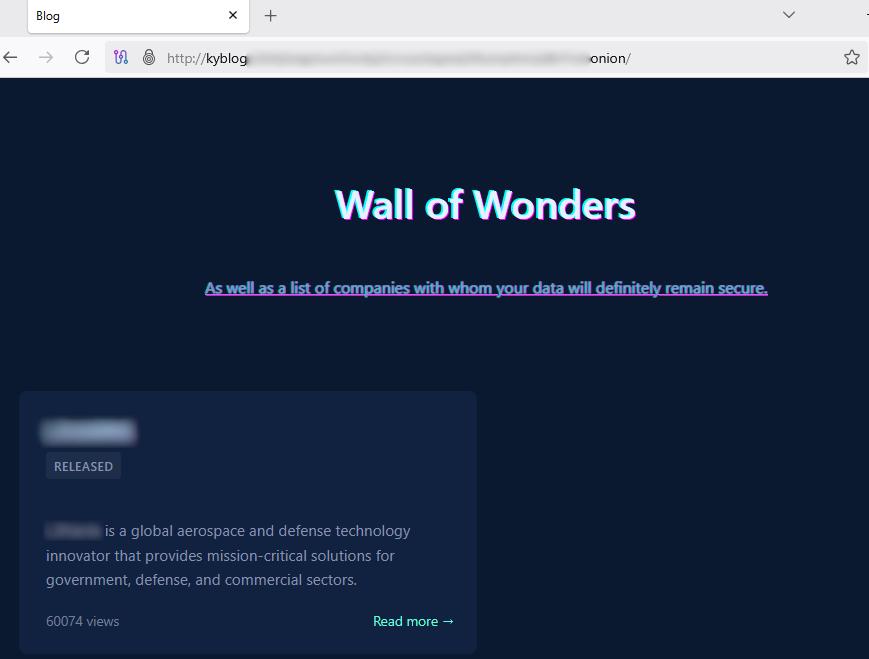
Ambas variantes comparten el mismo ID de campaña e infraestructura de rescate basada en Tor, por lo que fueron desplegadas por el mismo afiliado de ransomware, buscando maximizar el impacto al cifrar todos los servidores simultáneamente. BleepingComputer encontró solo una víctima listada en el portal de extorsión de datos Kyber al momento de escribir esto: un contratista de defensa estadounidense multimillonario y proveedor de servicios de TI.
Rapid7 señala que la variante ESXi enumera todas las máquinas virtuales en la infraestructura, cifra archivos de datastore y luego desfigura las interfaces ESXi con notas de rescate. Aunque se anuncia como con cifrado 'post-cuántico' basado en Kyber1024, Rapid7 encontró que estas afirmaciones son falsas para el cifrador Linux ESXi. En su lugar, usa ChaCha8 para el cifrado de archivos y RSA-4096 para el encapsulamiento de claves. Archivos pequeños (<1 MB) se cifran completamente y se les añade la extensión '.xhsyw'; archivos entre 1 MB y 4 MB solo cifran el primer MB; y archivos mayores de 4 MB se cifran de forma intermitente según la configuración del operador.
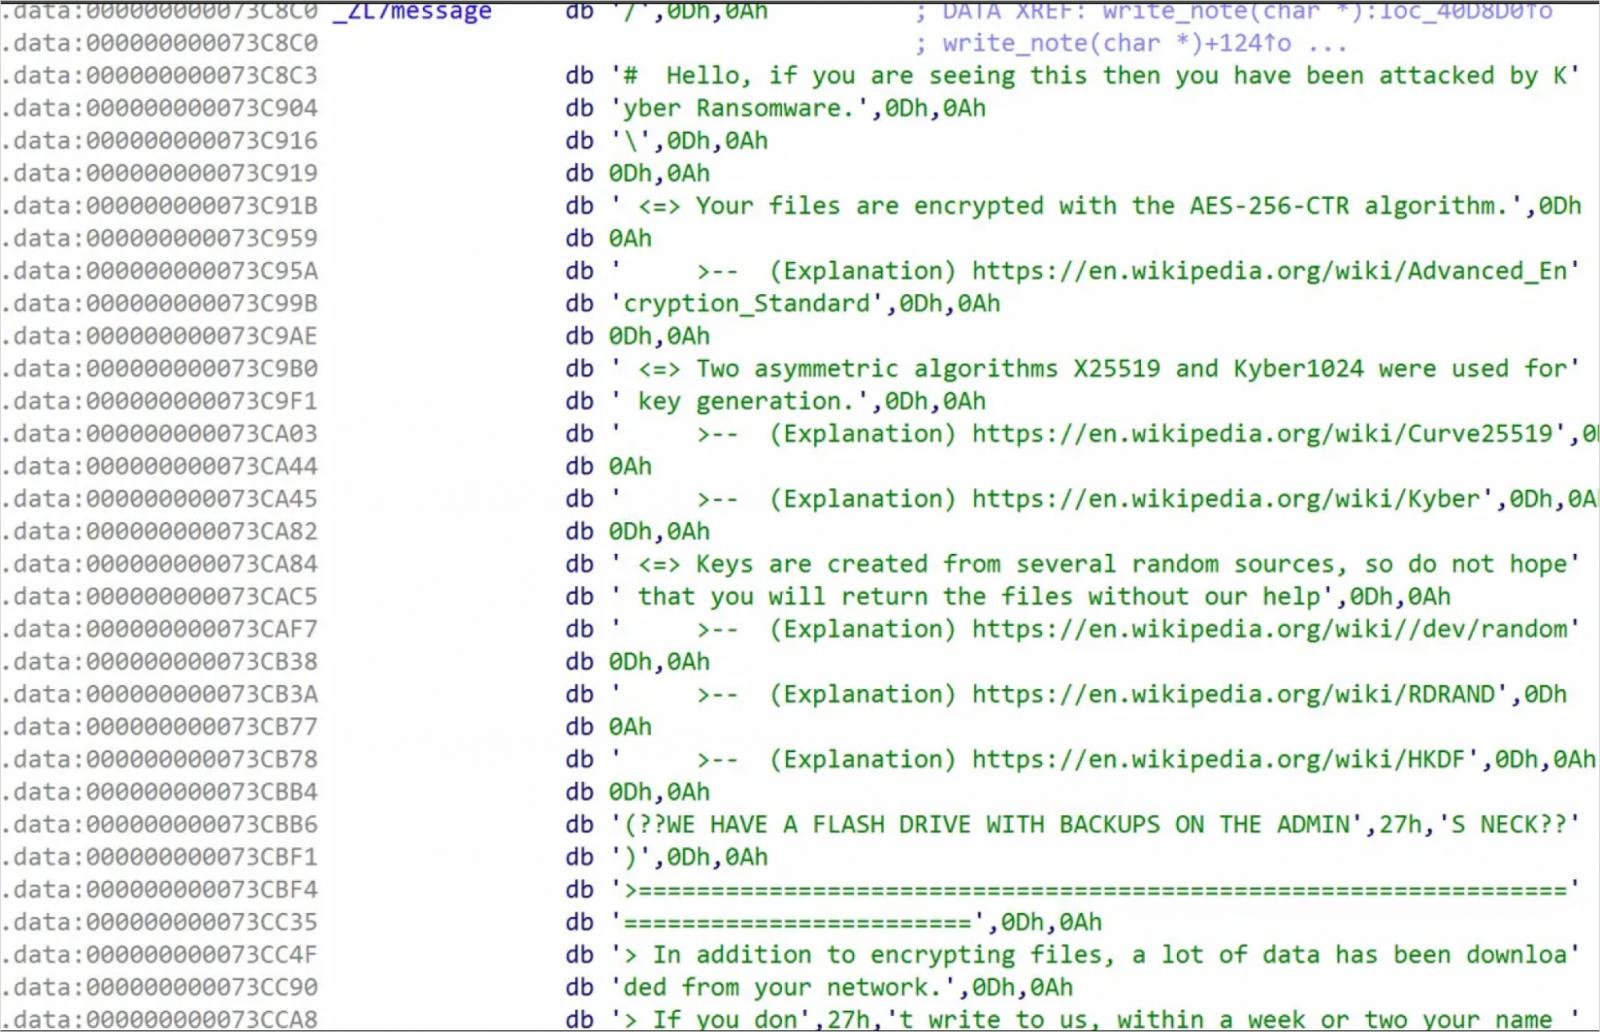
La variante Windows, escrita en Rust, implementa Kyber1024 y X25519 para la protección de claves, alineándose con las afirmaciones de la nota de rescate. "Esto confirma que Kyber no se usa para cifrado directo de archivos. En cambio, Kyber1024 protege el material de clave simétrica, mientras que AES-CTR maneja el cifrado masivo de datos", explica Rapid7. Aunque el uso de criptografía post-cuántica es notable, no cambia los resultados para las víctimas. Ya sea que el cifrador use RSA o Kyber1024, los archivos siguen siendo irrecuperables sin acceso a la clave privada del atacante.
La variante Windows añade la extensión '.#~~~' a los archivos cifrados, termina servicios, elimina copias de seguridad e incluye una característica experimental para apagar máquinas virtuales Hyper-V. Está diseñada para eliminar una amplia gama de vías de recuperación de datos: elimina copias sombra, deshabilita la reparación de inicio, mata servicios de SQL, Exchange y copias de seguridad, borra registros de eventos y vacía la Papelera de reciclaje de Windows. Rapid7 destacó una elección inusual de un mutex en la variante Windows, que parece hacer referencia a una canción en la plataforma musical Boomplay.
En general, la variante Windows parece más madura técnicamente, mientras que la variante ESXi carece actualmente de algunas de sus características.