Para muchos equipos de seguridad, la ruta esperada hacia la red corporativa comienza con un correo de phishing o una vulnerabilidad explotada. Sin embargo, algunas técnicas difieren, aprovechando el proceso de contratación para obtener acceso legítimo.
En julio, el Departamento de Estado de Estados Unidos emitió una alerta advirtiendo sobre trabajadores de TI norcoreanos que se hacen pasar por ciudadanos de otros países con el propósito de obtener empleo. Una vez contratados, esos trabajadores envían sus salarios a agencias matrices en Corea del Norte.
El FBI también ha advertido que los trabajadores fraudulentos pueden usar su acceso para copiar repositorios de código fuente, exfiltrar información propietaria y respaldar otras actividades cibercriminales. Después de ser descubiertos o despedidos, algunos han intentado extorsionar a sus empleadores amenazando con publicar código y datos robados.
Estas operaciones revelan una brecha entre verificar una identidad y demostrar quién está usando una cuenta. Por ejemplo, un currículum puede parecer creíble, y una computadora portátil puede llegar a una dirección doméstica. Pero, ninguno de esos controles, por sí solo, prueba que la persona entrevistada sea la que recibe el dispositivo, o la que finalmente inicia sesión.
El desafío para los agentes del servicio de asistencia es cómo pueden confirmar que la persona que solicita acceso es real y un nuevo empleado legítimo.
Cómo los falsos trabajadores remotos superan los controles de contratación
- Cambiar su nacionalidad o identidad: Esta es una táctica clave de los trabajadores de TI norcoreanos, quienes falsifican información al registrarse en plataformas en línea. Esto puede incluir forjar documentos de identificación, hacerse pasar por otra persona o usar un proxy para registrar una cuenta.
- Crear perfiles falsos usando IA: Para dar legitimidad a sus identidades, los trabajadores falsos también pueden crear perfiles profesionales y cuentas en redes sociales. Usan IA para respaldar estos esfuerzos, igualando el tono y el lenguaje de los profesionales de TI reales.
- Métodos de pago no ortodoxos: Los trabajadores falsos pueden evitar ser pagados por depósito directo, favoreciendo transferencias de dinero o criptomonedas. Se ha observado que los trabajadores norcoreanos utilizan a un tercero para los depósitos de salario, pagando al tercero por el uso de la cuenta.
- Ocultar su ubicación: Herramientas como VPN y software de escritorio remoto pueden usarse para ocultar el hecho de que una persona trabaja desde el extranjero.
- Utilizar facilitadores en el extranjero: Algunos trabajadores falsos usan proxies para la entrega y uso de dispositivos. Las computadoras emitidas por el empleador se entregan a una dirección en el país donde el trabajador afirma vivir. El facilitador mantiene los dispositivos encendidos y conectados, permitiendo que los trabajadores en el extranjero los controlen de forma remota.
Asegura las contraseñas de tu Active Directory con Specops Password Policy
El Informe de Investigación de Violaciones de Datos de Verizon encontró que las credenciales robadas están involucradas en el 44.7% de las violaciones.
Asegura fácilmente Active Directory con políticas de contraseña conformes, bloqueando más de 6 mil millones de contraseñas comprometidas, aumentando la seguridad y reduciendo los problemas de soporte.
Por qué las verificaciones de empleo no prueban quién usa la computadora portátil
Las verificaciones de antecedentes, los controles de derecho a trabajar y el cribado de identidad están diseñados para confirmar que los detalles proporcionados por un candidato son creíbles. Sin embargo, las operaciones de falsos trabajadores remotos explotan las brechas entre varias formas de verificación.
Una organización puede confirmar que una identidad existe, que la persona nombrada es elegible para trabajar y que una computadora portátil fue entregada a una dirección aprobada. Aun así, puede emitir credenciales para una cuenta que en última instancia está controlada por otra persona.
Las tácticas empleadas en operaciones como la de los trabajadores de TI norcoreanos están diseñadas para satisfacer controles específicos:
- El documento robado o suministrado por un proxy satisface la solicitud de identidad.
- El currículum fabricado satisface la revisión inicial del reclutador.
- El proxy o trabajador calificado satisface al panel de entrevista.
- La dirección del facilitador satisface el proceso de entrega del equipo.
- La granja de computadoras portátiles satisface las expectativas de ubicación y dispositivo.
- La cuenta de terceros satisface el proceso de nómina.
Señales de advertencia de un falso trabajador remoto
Ningún indicador por sí solo prueba que un solicitante sea parte de una operación de trabajadores falsos. Sin embargo, hay varias señales de advertencia a tener en cuenta, como las descritas por el Departamento de Estado de EE.UU.:
- Cambios frecuentes en la información registrada.
- Desajuste entre el nombre del titular de la cuenta y el nombre en la cuenta de pago registrada.
- Múltiples cuentas creadas con la misma identificación.
- Múltiples cuentas accedidas desde la misma dirección IP, o una sola cuenta accedida desde múltiples direcciones IP en un corto período.
- Horas de inicio de sesión inusualmente altas.
Asegurando el proceso de incorporación contra contrataciones falsas
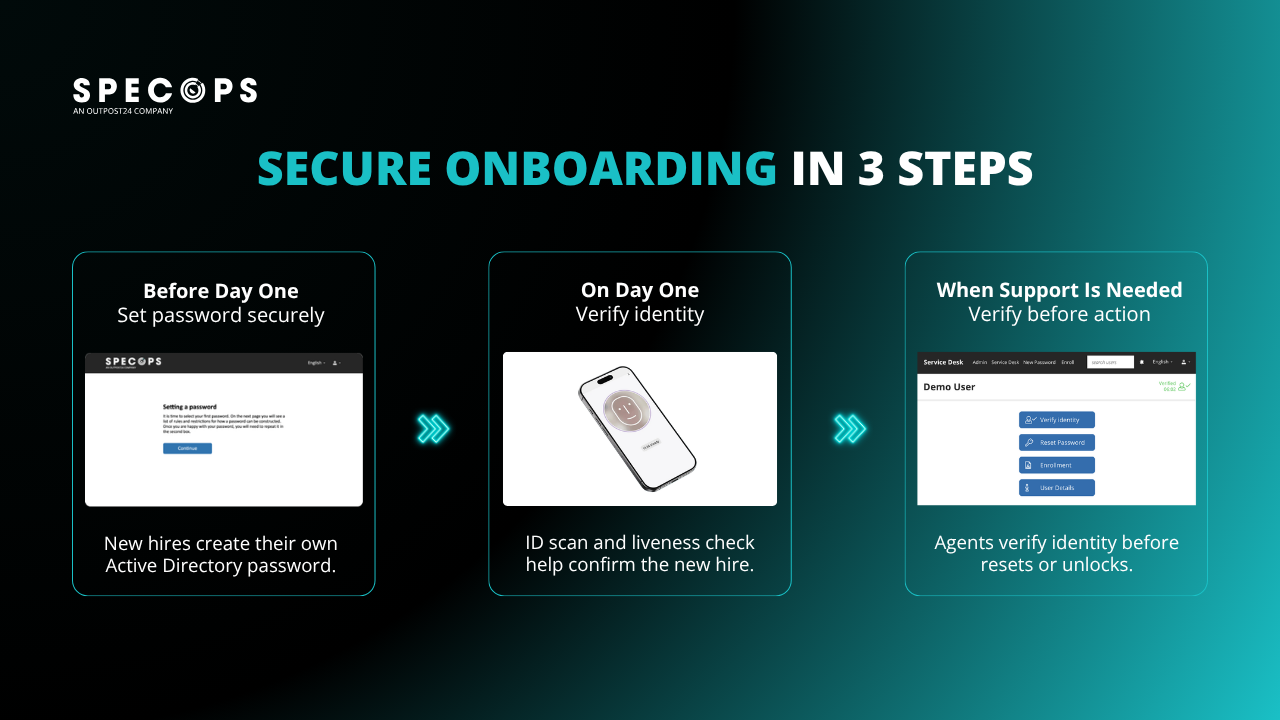
Las organizaciones necesitan procesos de verificación robustos para la contratación independiente y remota para mitigar el riesgo de trabajadores falsos. Soluciones como Specops Secure Onboarding permiten a las organizaciones confirmar la identidad en un punto crucial, agregando escaneo de documentos de identidad emitidos por el gobierno y detección de vitalidad biométrica al proceso de incorporación.
La verificación del documento ayuda a confirmar que el documento de identidad es genuino, mientras que la verificación biométrica compara a la persona que completa la incorporación con la fotografía en ese documento.
La detección de vitalidad establece que una persona real está físicamente presente, en lugar de presentar una fotografía, grabación o video manipulado a la cámara.
Un documento de identidad válido puede haber sido robado o suministrado por un tercero. Del mismo modo, una cara que parece coincidir con una imagen cargada puede presentarse a través de un replay o un deepfake. La validación de documentos y la vitalidad biométrica trabajan juntas para proporcionar evidencia más sólida que cualquiera de los controles por sí solo.
Con soporte para más de 16,000 tipos de documentos, Specops Secure Onboarding puede aplicar este proceso en una amplia gama de escenarios de contratación remota e internacional.
Convierte la verificación de identidad en un control de acceso
La lección central de las operaciones de falsos trabajadores remotos es que la identidad no debe tratarse como un registro de contratación único.
Las organizaciones necesitan confirmar que la identidad aprobada pertenece a la persona viva que recibe el acceso, y necesitan una forma confiable de repetir esa verificación cuando se recupera o cambia el acceso.
Al combinar la validación de documentos emitidos por el gobierno con la vitalidad biométrica desde el primer día, y luego requerir la confirmación de identidad antes de que los agentes del servicio de asistencia actúen, Specops Secure Onboarding proporciona puntos de control de verificación de identidad confiables en los momentos más propensos a ser atacados.
Contáctenos hoy para ver cómo las soluciones de Specops pueden asegurar su servicio de asistencia contra ataques de identidad cada vez más sofisticados.
Patrocinado y escrito por Specops Software.