Aplicación Shop utilizada para estafas de phishing con llamadas de devolución
Los actores de amenazas están utilizando cada vez más la aplicación Shop, de Shopify, para realizar ataques de phishing mediante la inserción de recibos de compra falsos en el historial de pedidos de los usuarios. El objetivo es engañar a las víctimas para que entreguen datos sensibles o instalen software de acceso remoto.
Shop es un asistente de compras digital que permite a los usuarios rastrear pedidos de múltiples minoristas, acceder a recibos y actualizaciones de envío, y comprar productos de comerciantes que usan Shopify. La aplicación es muy popular en Norteamérica, con 50 millones de descargas en Google Play y 7 millones de valoraciones en la App Store de Apple.
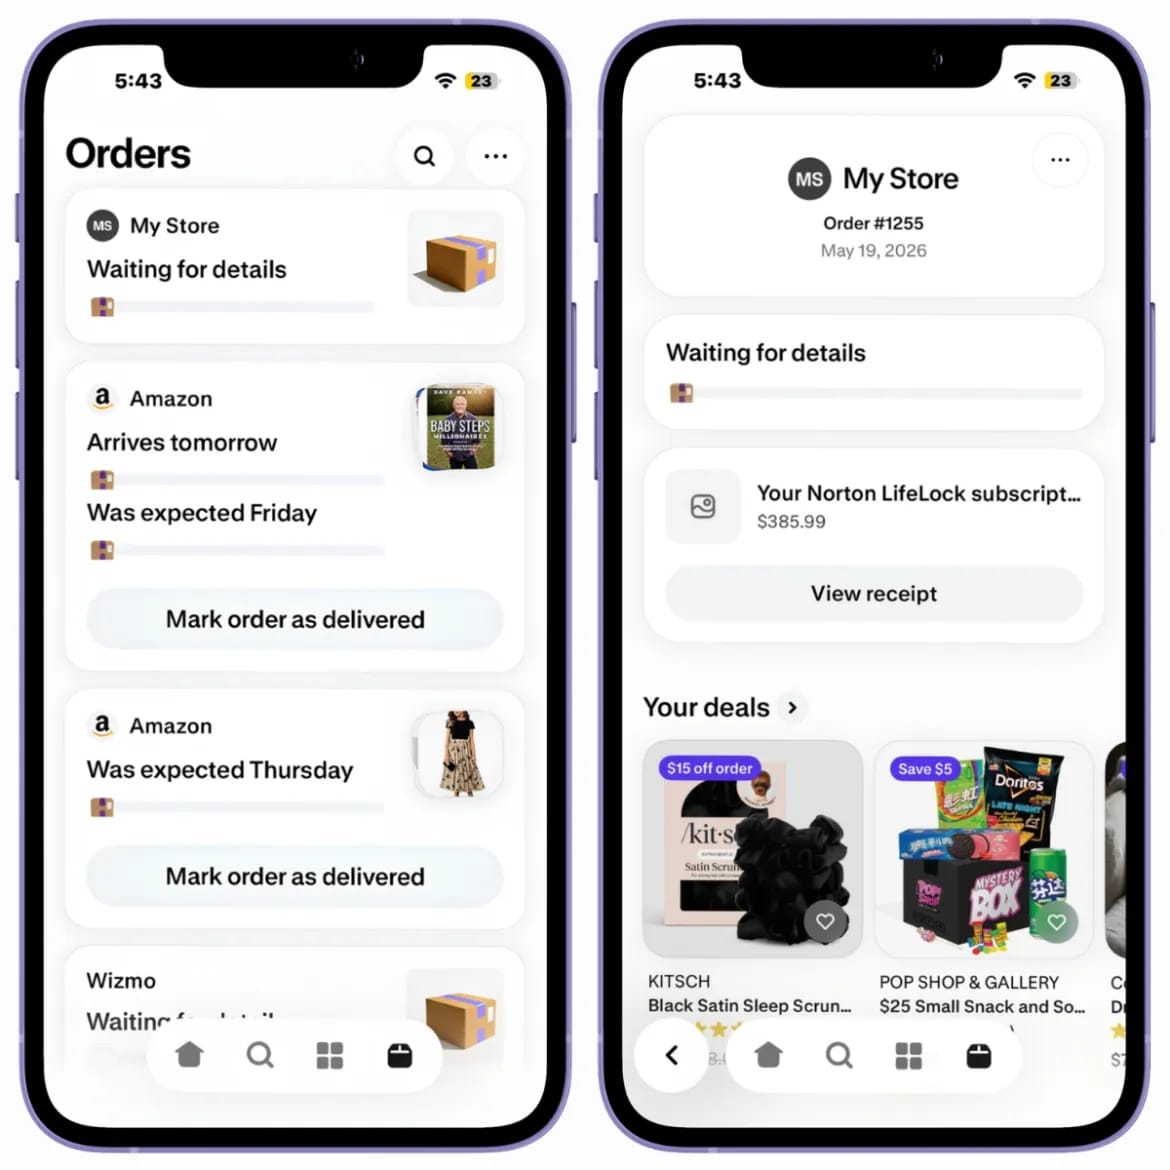
Según la empresa de ciberseguridad Gen Digital, los estafadores están insertando pedidos falsos que aparecen junto a compras legítimas, suplantando a marcas como Norton, McAfee, Apple y PayPal. En los recibos digitales incluyen un número de teléfono para que los usuarios llamen y disputen los cargos, pero al otro lado hay un estafador que se hace pasar por agente de soporte.
Mediante tácticas de ingeniería social, el defraudador intenta convencer a la víctima para que revele credenciales de cuenta, datos de tarjetas de pago y códigos de autenticación temporales (OTP). En algunos casos, las víctimas son engañadas para instalar software que otorga acceso remoto al dispositivo.
Los investigadores de Gen Digital señalan que insertar recibos falsos en la aplicación Shop es más efectivo que usar el correo electrónico para enviar notificaciones de compra fraudulentas, una técnica más común conocida como callback phishing. Shop es una aplicación legítima y los usuarios confían en ella, por lo que los pedidos que aparecen allí tienen más probabilidades de generar respuestas.
Sin embargo, muchos de los recibos falsos contienen mala gramática, lo que es una señal de alerta obvia. No obstante, los usuarios pueden pasar por alto estos errores cuando ven una factura por una compra grande. A pesar de la ola observada de facturas fraudulentas, no está claro cómo se insertan en la aplicación Shop.
Los investigadores dicen que Shop puede poblar pedidos desde múltiples fuentes, incluyendo el análisis de correos electrónicos, la asociación de cuentas y los flujos de trabajo de pedidos, pero no se pudo confirmar un canal específico como el vector de entrega para las notificaciones fraudulentas. Gen Digital subraya que no encontró evidencia de que Shop, Shopify o cualquiera de las empresas suplantadas hayan sido comprometidas.
Identificamos a actores maliciosos que abusaban de nuestra plataforma para generar notificaciones de pedidos falsas e implementamos nuevos controles que han reducido significativamente esta actividad y mejorado nuestra capacidad para detectarla en el futuro. — Shopify
Shopify recomienda a los usuarios que reciban una notificación sospechosa que eviten llamar a cualquier número de teléfono que aparezca en ella y que reporten la tienda directamente en la aplicación Shop. Hasta que la situación se aclare, se aconseja a los usuarios que vean recibos de pedidos que no realizaron en Shop que no llamen al número de teléfono indicado, sino que verifiquen cualquier supuesto cargo directamente con su banco. Quienes ya hayan contactado a los estafadores y revelado información sensible deben restablecer inmediatamente las contraseñas de sus cuentas y contactar a su emisor de tarjetas para la cancelación.