La Casa Blanca recurre a empresas de seguridad para operaciones ofensivas de hackeo
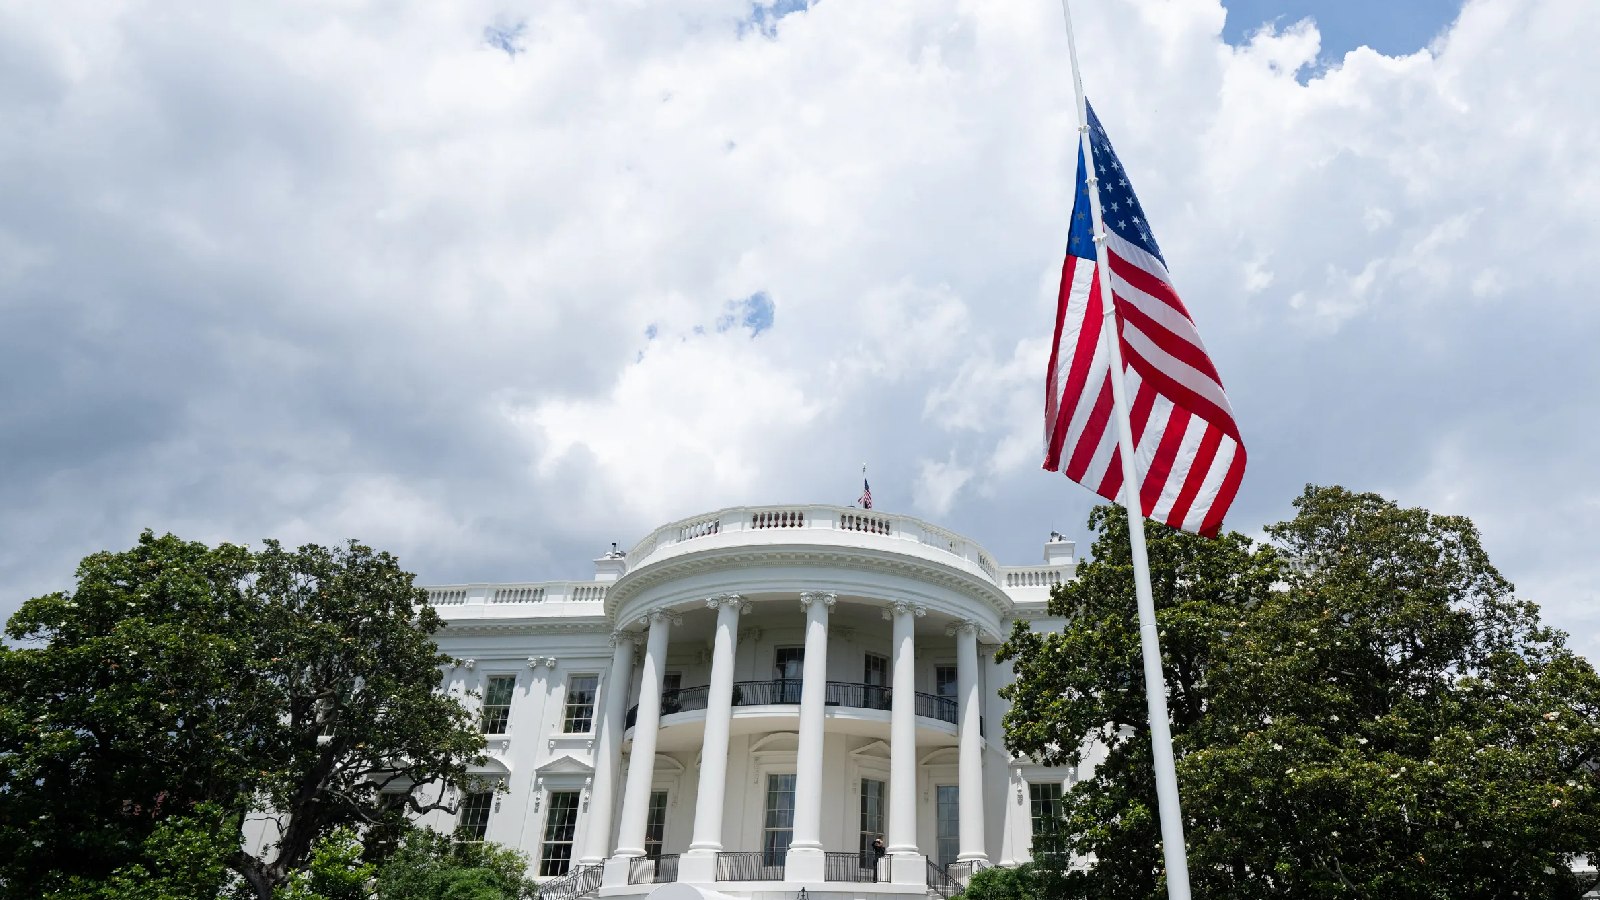
Un nuevo memorando de seguridad nacional (NSPM) firmado por el presidente de Estados Unidos, Donald Trump, ordena al Centro Nacional de Coordinación (NCC), parte del Grupo de Trabajo de Seguridad Nacional, establecer un programa que permita a empresas de seguridad privadas solicitar aprobación para realizar operaciones cibernéticas contra organizaciones criminales transnacionales bajo la autoridad del gobierno de EE. UU.
El memorando, firmado el miércoles, faculta al NCC para aprovechar las capacidades del sector privado en operaciones cibernéticas limitadas, pero exige procedimientos rigurosos para su revisión. Según una hoja informativa publicada ayer, el programa garantiza el cumplimiento estricto de la Constitución de EE. UU., las leyes federales y los acuerdos internacionales aplicables.
El programa alienta a las empresas participantes a celebrar acuerdos con otras entidades privadas y agencias gubernamentales para recopilar inteligencia sobre amenazas y proponer operaciones. Su supervisión estará a cargo de directores ejecutivos designados por los departamentos de Justicia y Seguridad Nacional, y las empresas deberán pasar un proceso de verificación antes de firmar contratos.
Las compañías deberán mantener una fianza o depósito en garantía de al menos 1 millón de dólares, que se perderá si no cumplen los acuerdos contractuales. También deben detener inmediatamente las operaciones si descubren actividades que excedan los límites aprobados, como el ataque no intencionado a ciudadanos o sistemas estadounidenses, y notificar al Centro Nacional de Coordinación.
La Casa Blanca indicó que el programa busca interrumpir organizaciones criminales extranjeras involucradas en ataques de ransomware, campañas de phishing, fraude financiero, esquemas de sextorsión y estafas de suplantación de identidad. Se informó que los consumidores de EE. UU. reportaron pérdidas superiores a los 20.800 millones de dólares debido a delitos cibernéticos en 2025.
Chris Wysopal, cofundador de Veracode, calificó el memorando como "un cambio bastante grande en la política cibernética de EE. UU." y "una expansión importante del papel del sector privado en operaciones cibernéticas ofensivas". Por su parte, Jason Kikta, exlíder de la Fuerza de Misión Cibernética Nacional (CNMF) y CTO de Automox, lo describió como "una máquina de movimiento perpetuo para amenazas facturables".
El enfoque en ataques con credenciales válidas es relevante, ya que una vez que los atacantes obtienen acceso legítimo, solo el 37% de sus acciones son bloqueadas. El Informe Blue 2026 mide las defensas técnica por técnica a través de 338 millones de simulaciones en entornos de producción de clientes, revelando que las puntuaciones generales de prevención pueden ocultar debilidades después del acceso inicial.