1. Utilice una autenticación multifactor sólida y resistente a la fatiga
La autenticación multifactor (MFA) sigue siendo una de las formas más efectivas de fortalecer la verificación de identidad y reducir el riesgo de compromiso de cuentas. En lugar de depender únicamente de una contraseña, MFA requiere que los usuarios verifiquen su identidad usando dos o más factores de diferentes categorías: algo que sabes (como una contraseña o PIN), algo que tienes (como un teléfono inteligente, aplicación de autenticación o llave de seguridad de hardware) y algo que eres (como una huella dactilar o escaneo facial). Según las pautas del NIST, MFA es más fuerte cuando combina factores de categorías separadas. Una contraseña combinada con un token de hardware o una aplicación de autenticación proporciona una protección significativamente más sólida que depender de múltiples factores basados en conocimiento. Sin embargo, MFA no es inmune a la explotación, ya que las implementaciones más débiles son susceptibles a ataques como el bombardeo de solicitudes (prompt bombing) y el intercambio de SIM. Para mejorar la resiliencia, las organizaciones deben alejarse de los códigos de un solo uso (OTP) heredados por SMS o correo electrónico, priorizar métodos MFA resistentes al phishing como llaves FIDO2, passkeys o autenticación basada en certificados, y usar aplicaciones de autenticación que generen OTP locales en lugar de solicitudes de aprobación push.
2. Asegure el servicio de asistencia contra la ingeniería social
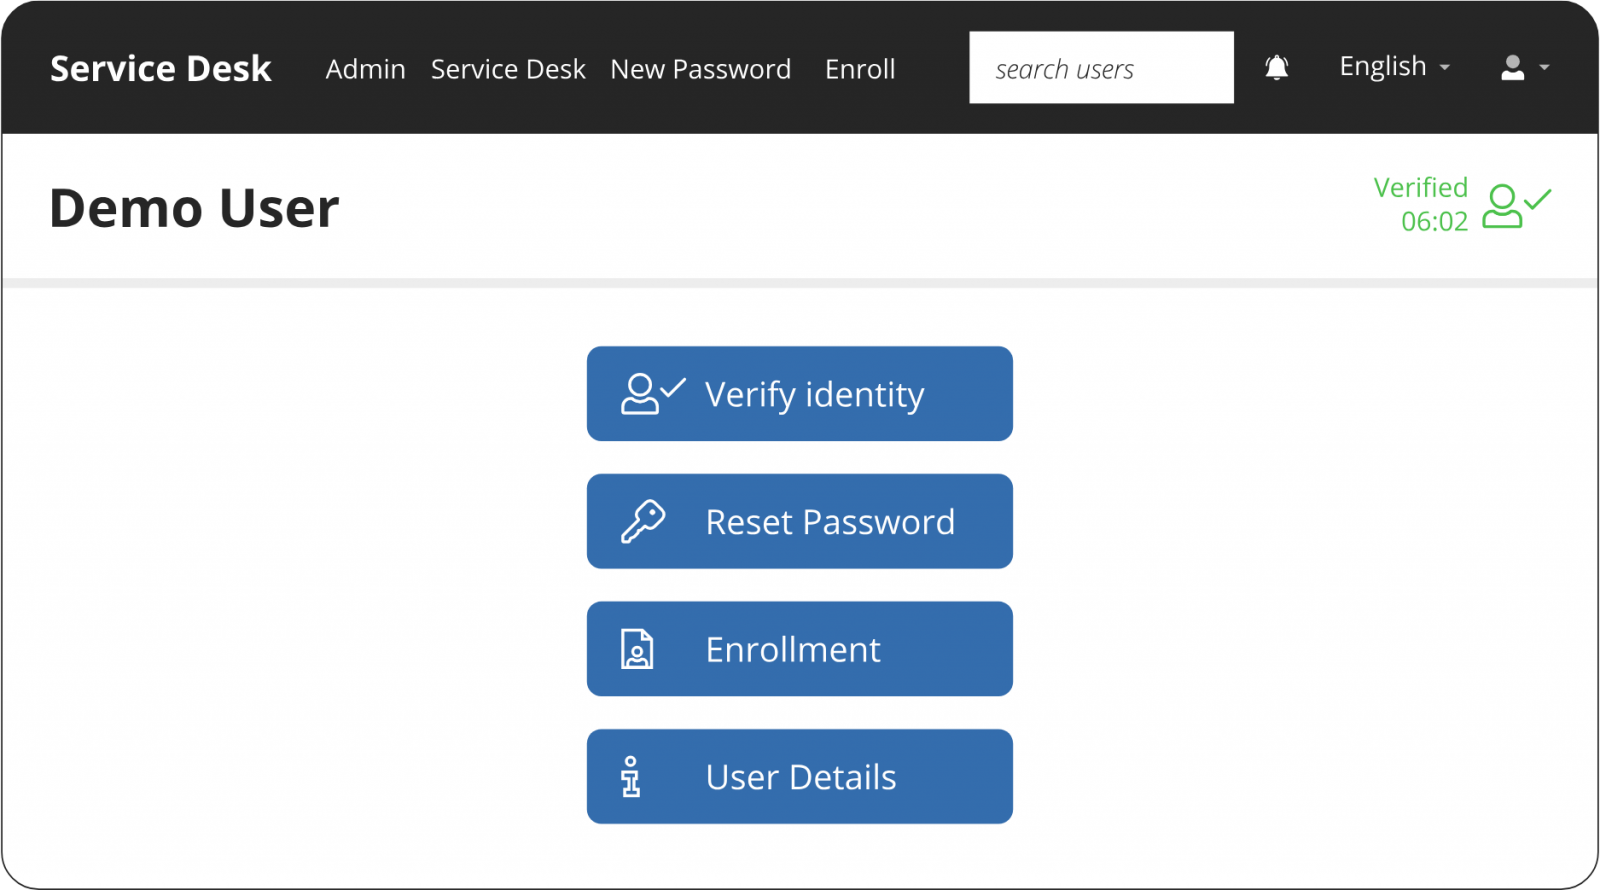
Los centros de ayuda siguen siendo un objetivo frecuente para los ataques de ingeniería social porque se encuentran en la intersección de la identidad, el acceso y las solicitudes urgentes de los usuarios. Los atacantes se hacen pasar por empleados para convencer al personal de soporte de que acceda a las cuentas, generalmente a través de una solicitud de restablecimiento. Estos ataques son cada vez más sofisticados, con actores de amenazas que utilizan audio deepfake impulsado por IA o información disponible públicamente para que las solicitudes parezcan legítimas. En varias violaciones de alto perfil, incluidas Marks and Spencer (M&S) y Clorox, el compromiso del servicio de asistencia fue el primer paso hacia la implementación de ransomware o un movimiento lateral más amplio. En el caso de M&S, el ataque resultó en una suspensión de ventas de cinco días, con pérdidas diarias promedio de 3,8 millones de libras. El problema rara vez es la falta de herramientas de seguridad, sino una verificación de identidad inconsistente durante las interacciones de soporte de alta presión. Soluciones especializadas como Specops Secure Service Desk integran la verificación de identidad segura directamente en los flujos de trabajo del servicio de asistencia, requiriendo que los usuarios verifiquen su identidad a través de métodos de autenticación confiables antes de que se puedan completar restablecimientos de contraseñas, cambios de MFA u otras acciones sensibles. Para acciones de alto riesgo, Specops Verified ID agrega escaneo de documentos gubernamentales y detección biométrica de vida a los flujos de trabajo de verificación de identidad, mitigando el riesgo de ataques de suplantación que conduzcan a la toma de control de cuentas.
3. Incorpore la confianza en el dispositivo en las decisiones de verificación de identidad
La verificación de identidad moderna no puede depender únicamente de las credenciales. Además de las credenciales válidas, los atacantes roban cookies de sesión y tokens MFA para romper el proceso de autenticación, dificultando distinguir usuarios legítimos de cuentas comprometidas basándose únicamente en los detalles de inicio de sesión. Por eso, más organizaciones están incorporando la confianza en el dispositivo en las decisiones de autenticación y acceso. La confianza en el dispositivo ayuda a los equipos de seguridad a verificar no solo quién intenta iniciar sesión, sino desde qué dispositivo lo hace. En lugar de tratar todos los dispositivos por igual, las políticas de acceso confiable evalúan señales como si el dispositivo está administrado por la empresa o no, la versión del sistema operativo y el estado de parches, la presencia de protección de endpoints o herramientas EDR, certificados de dispositivo o identificadores criptográficos, la reputación del navegador y la integridad de la sesión, y signos de compromiso, malware, root o jailbreak. Estas señales añaden un contexto valioso a los flujos de trabajo de verificación de identidad. Por ejemplo, un inicio de sesión desde un dispositivo reconocido y conforme en una red corporativa puede requerir una fricción mínima. Las mismas credenciales utilizadas desde un dispositivo no administrado o un rango de IP sospechoso podrían desencadenar una autenticación escalonada, acceso restringido o un bloqueo total de la sesión.
4. Considere el uso de passkeys
MFA reduce significativamente el riesgo de credenciales comprometidas, pero muchas organizaciones están mirando más allá de las contraseñas. Una de las opciones sin contraseña más adoptadas son las passkeys. Construidas sobre los estándares FIDO2 y WebAuthn, las passkeys utilizan criptografía de clave pública para autenticar usuarios sin transmitir contraseñas a través de la red. La clave privada se almacena de forma segura en el dispositivo del usuario, lo que hace que las passkeys sean resistentes al phishing, al robo de credenciales y a los ataques de reutilización de contraseñas. Al no haber contraseña que recordar o rotar, también ayudan a reducir la fricción tanto para empleados como para equipos de TI. Dicho esto, las passkeys aún no reemplazan completamente las contraseñas. Las organizaciones todavía dependen de contraseñas como métodos de autenticación de respaldo, particularmente durante la recuperación de cuentas o cuando los usuarios cambian de dispositivo. Por ello, las políticas de contraseñas sólidas y MFA resistente al phishing siguen desempeñando un papel importante dondequiera que las contraseñas permanezcan en uso.
5. Proteja los datos biométricos
La autenticación biométrica mediante escaneo de huellas dactilares, reconocimiento facial o verificación de voz fortalece la verificación de identidad cuando se implementa correctamente. Pero a diferencia de las contraseñas, los datos biométricos no se pueden restablecer si se ven comprometidos, lo que hace que su protección sea especialmente importante. Una de las mejores prácticas más importantes es evitar almacenar datos biométricos en bruto siempre que sea posible. En su lugar, las organizaciones deben almacenar plantillas biométricas cifradas y realizar la autenticación localmente en dispositivos confiables cuando sea factible. Las tecnologías de preservación de la privacidad también se están utilizando más ampliamente en entornos de alta seguridad. Técnicas como el cifrado homomórfico permiten la coincidencia biométrica sin exponer los datos biométricos subyacentes, ayudando a las organizaciones a reducir tanto los riesgos de seguridad como de privacidad.