Lecciones desde la clandestinidad: cómo combatir el compromiso de correo electrónico empresarial
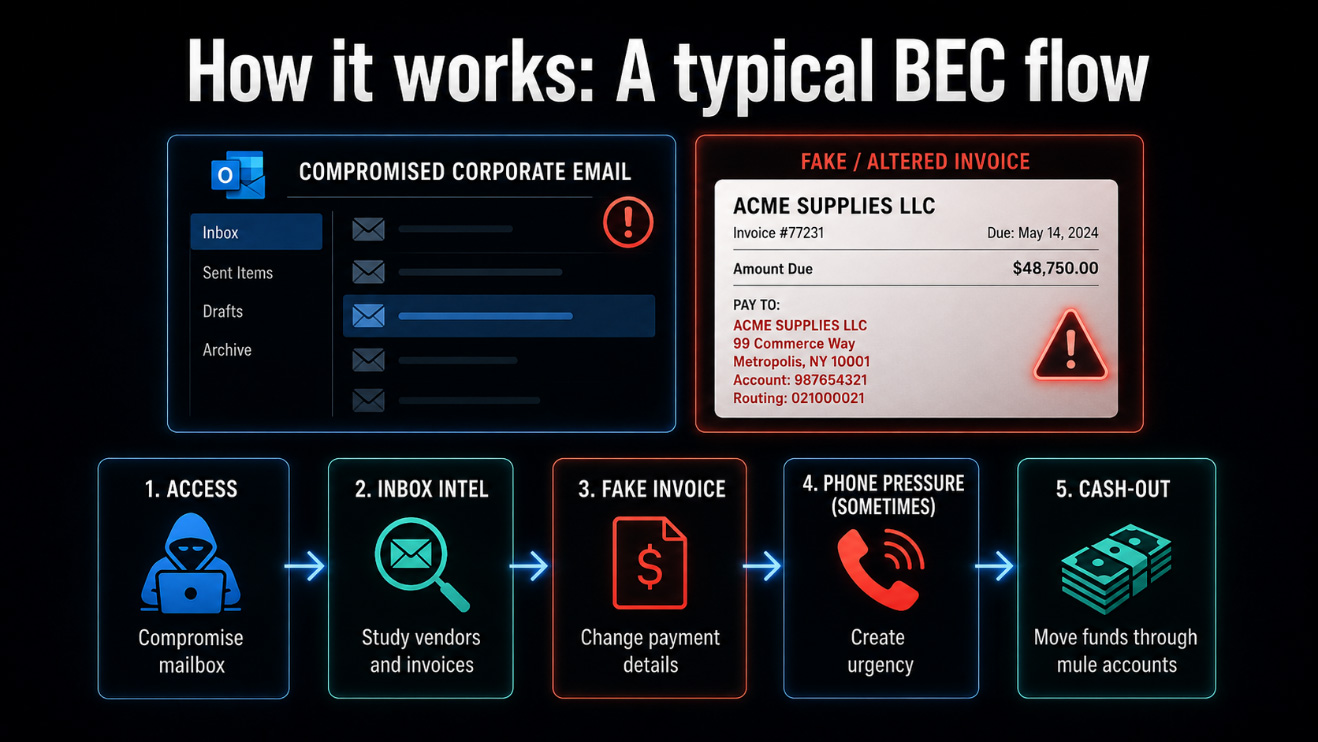
El compromiso de correo electrónico empresarial (BEC) suele describirse en los medios como una simple estafa por email, pero en realidad forma parte de una operación amplia y organizada. El correo electrónico es solo una parte de la cadena de ataque. Para monetizar el fraude, los atacantes deben ser pacientes, conocer el proceso de adquisiciones de la organización y construir o alquilar una infraestructura completa. Un BEC típico incluye obtener acceso a la empresa objetivo, recopilar datos, analizar el contexto del buzón, establecer un canal de comunicación confiable, acceder a una infraestructura de pagos, orquestar todo en el momento adecuado y encontrar una forma de mover el dinero robado.
Investigadores de Flare muestrearon y analizaron publicaciones clandestinas relacionadas con BEC del último año. Los hallazgos destacados incluyen: el BEC impulsado por IA gana popularidad, reduciendo el tiempo de aprendizaje y aumentando la calidad de la estafa; los actores se interesan principalmente por cuentas SaaS (como O365); los líderes corporativos y empleados financieros son los objetivos más deseados; existen centros de llamadas especializados para presionar a la empresa objetivo y finalizar el pago fraudulento; y la salida de efectivo (cash-out) es el mayor cuello de botella, ya que los hackers necesitan cuentas bancarias comerciales adecuadas o socios de cash-out.
BEC supera los límites del correo electrónico
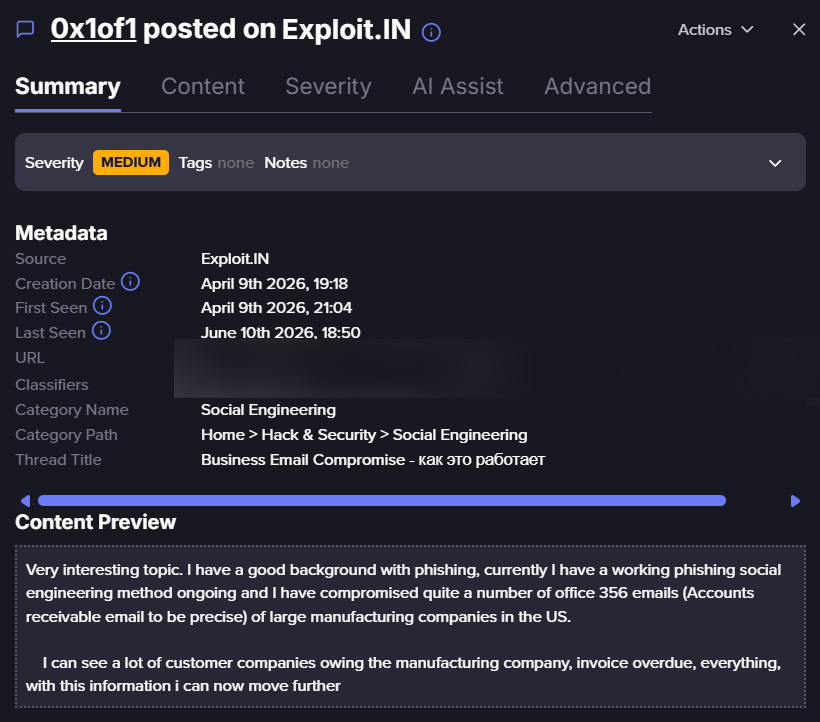
El BEC comienza con el acceso a un buzón organizacional o una cuenta SaaS empresarial. Una vez dentro, los actores de amenazas analizan la cuenta, estudian y mapean la organización, especialmente la estructura organizativa, los privilegios financieros, el proceso de adquisiciones, las conversaciones internas, la comunicación con proveedores y las facturas. Después de recopilar todo, intentan realizar una solicitud fraudulenta. Esto dificulta la detección: un mensaje enviado desde un buzón comprometido, dentro de una conversación existente, usando nombres reales y referencias de facturas familiares, es mucho más difícil de cuestionar. Los datos de Flare muestran que los actores valoran mucho las cuentas de correo de los empleados del departamento financiero, ya que son herramientas para entender las operaciones financieras. Dentro de estas cuentas, buscan cuentas por cobrar, cuentas por pagar, nóminas, facturas, pagos vencidos y relaciones de pago con clientes.
Caso de estudio: discusiones de hackers sobre BEC
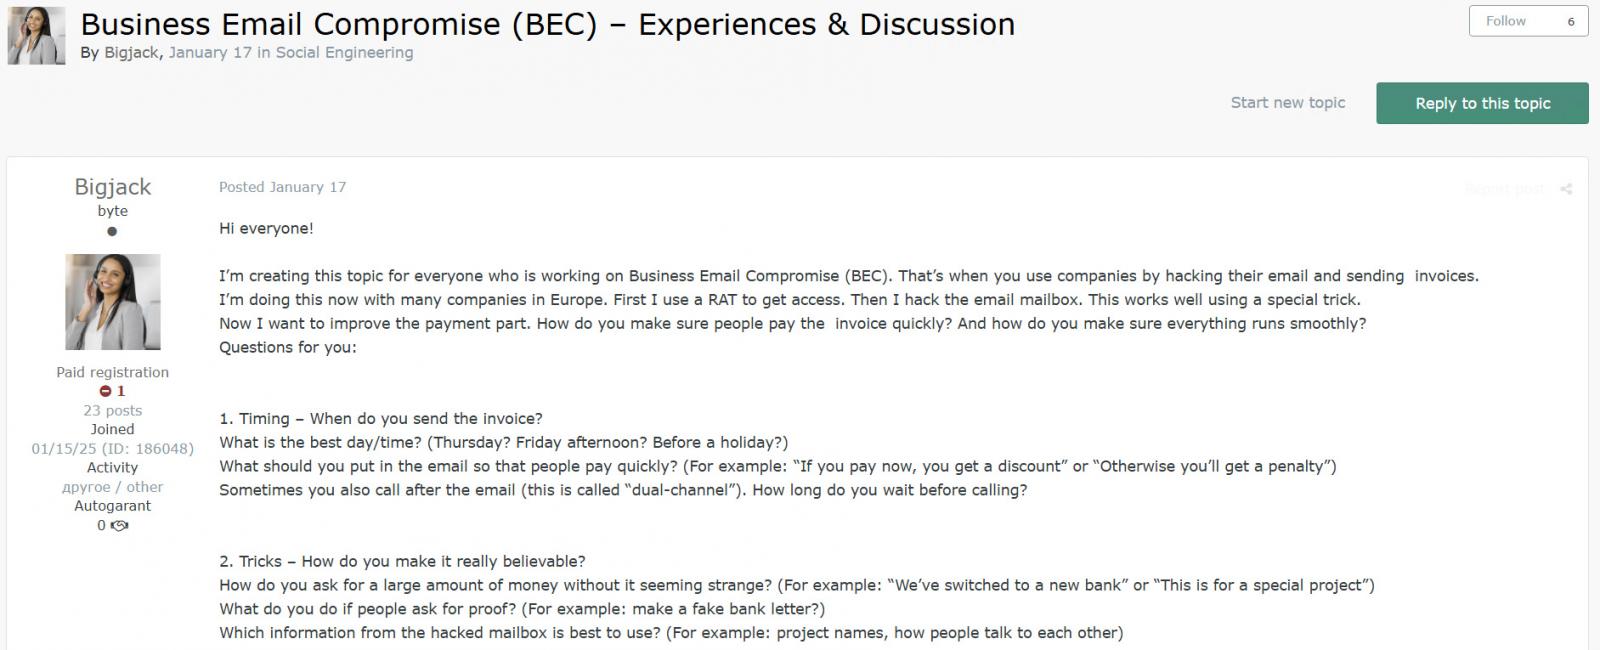
Un hilo titulado "Business Email Compromise (BEC) – Experiences & Discussion" creado por un actor de amenazas llamado Bigjack en enero de 2026 ilustra cómo opera este esquema. Bigjack describió cómo utiliza malware de acceso remoto para obtener acceso inicial, luego compromete los buzones de la empresa y los usa para enviar facturas. Sus preguntas se centraban menos en la intrusión técnica y más en los aspectos prácticos del fraude basados en la experiencia: cuándo enviar la factura, cómo crear urgencia, cómo solicitar una cantidad grande sin levantar sospechas, qué información del buzón reutilizar, qué tipo de prueba proporcionar si se le cuestiona y qué errores pueden arruinar la operación. Las respuestas mostraron cómo otros actores ven el BEC. Un actor destacó la importancia de interceptar el proceso de pago de una factura. Otro dijo que identificar quién valida las solicitudes de pago y defraudarlo es lo más importante. Otros enfatizaron la importancia del cash-out, afirmando que la colaboración y el soporte confiables son el aspecto más crítico.
Esta correspondencia muestra claramente la mentalidad de los actores de amenazas respecto al BEC. Aprenden de la experiencia que deben comprender completamente el proceso de adquisiciones (el momento adecuado, la presión correcta, el contexto financiero correcto y la cuenta receptora correcta) antes de comenzar a enviar facturas fraudulentas efectivas.
Los ataques BEC dejan un rastro clandestino
Desde cuentas financieras comprometidas hasta redes de cash-out y reclutamiento de centros de llamadas, los actores de amenazas planifican operaciones BEC abiertamente en foros delictivos. Flare monitorea estas discusiones para que las organizaciones puedan ver el ataque antes de que llegue la factura.
El cash-out es un cuello de botella
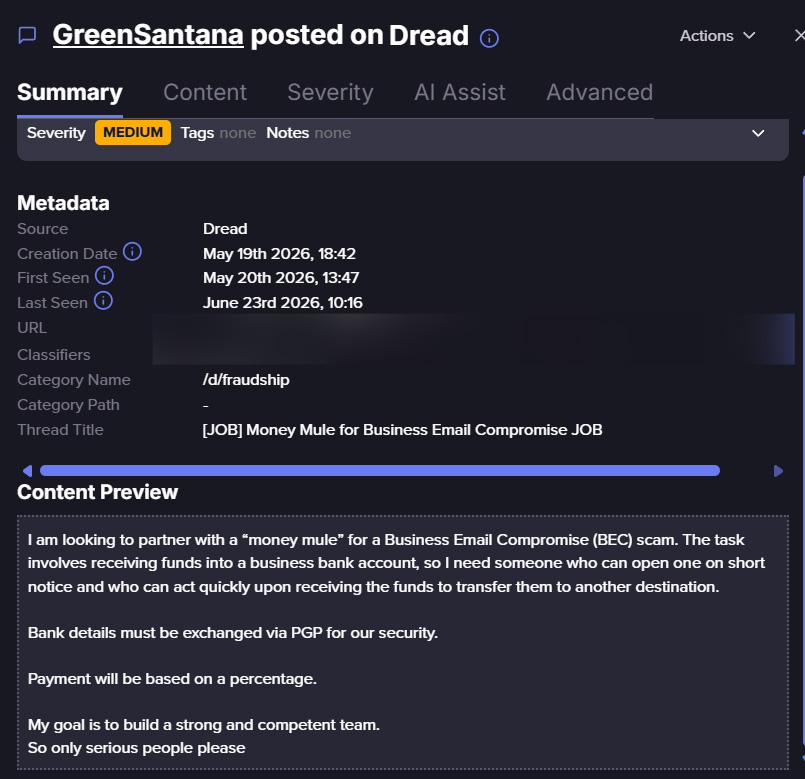
La monetización del BEC es casi imposible sin una cuenta receptora confiable y adecuada. Por eso, los actores se conectan a redes de mulas y utilizan servicios de cash-out. Esta es una tarea difícil porque necesitan encontrar una cuenta bancaria comercial confiable, operativa, "limpia" y relevante para finalizar el fraude. Un actor llamado neoresu enfatizó que no solo importa la cuenta bancaria de destino, sino también la persona que valida el pago. Ofreció sus servicios y habló de usar un centro de llamadas para aumentar la tasa de éxito. Otro actor, "Capita", afirmó haber operado BEC en Europa durante seis años (principalmente en Alemania, Finlandia y Austria) y describió el uso de transferencias de dinero peer-to-peer y un centro de llamadas para presionar a las empresas a realizar pagos más rápidos. También hay publicaciones que buscan reclutar mulas de dinero para esquemas BEC, específicamente con cuentas bancarias comerciales y transferencias rápidas.
Centros de llamadas de apoyo para aplicar presión
Varias publicaciones también mencionaron llamadas como parte del proceso BEC. En el hilo de Bigjack, el actor preguntó cuándo llamar después de enviar la factura, mientras que otro participante afirmó operar un centro de llamadas utilizado para presionar a las empresas a realizar pagos más rápidos. Esto es importante porque el BEC no siempre es solo un fraude por email. Una llamada de seguimiento puede hacer que la solicitud parezca más legítima y urgente. Para los defensores, un segundo canal no debe tratarse como prueba de autenticidad si el solicitante lo introdujo o controló.
Ataques BEC impulsados por IA
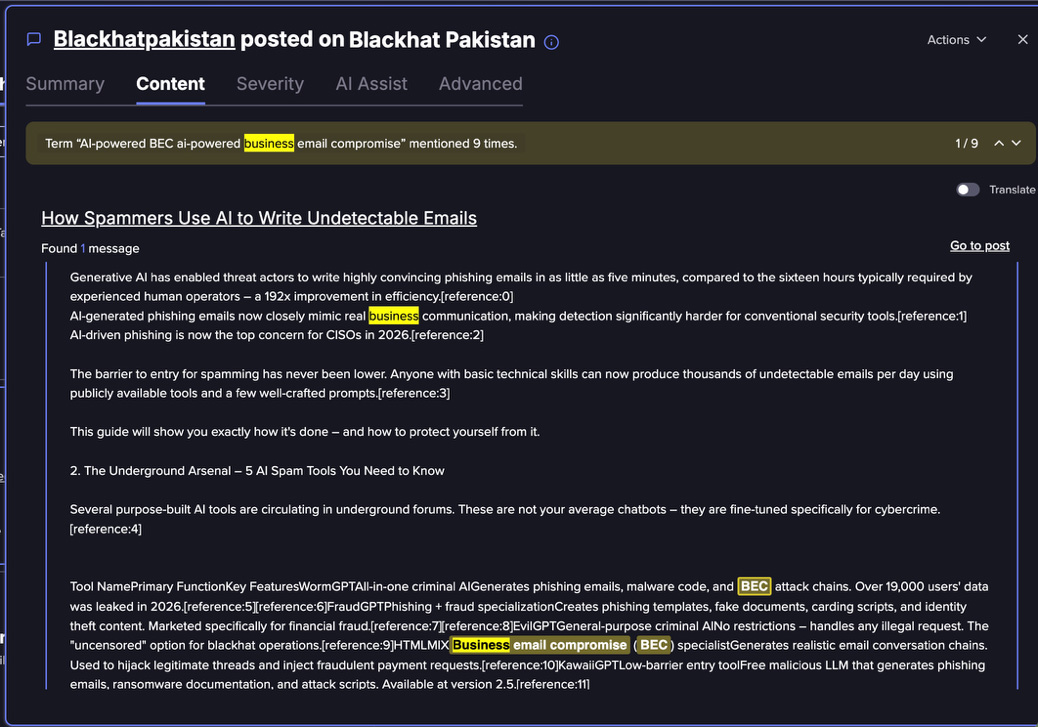
Las discusiones clandestinas indican que la IA se adopta cada vez más para mejorar la efectividad y escalabilidad de las campañas BEC. En una publicación de blackhatpakistan, los actores describen el uso de IA para generar correspondencia comercial realista, imitar estilos de escritura de ejecutivos y empleados, y producir solicitudes de pago o correos de fraude de facturas conscientes del contexto que se mezclan con la comunicación legítima. En lugar de depender de una sola plantilla, la IA permite crear miles de variaciones únicas de correo, lo que dificulta la identificación por parte de los sistemas tradicionales de detección basados en contenido. También se promocionan herramientas clandestinas para generar cadenas completas de conversaciones de correo, lo que permite a los atacantes secuestrar discusiones comerciales existentes e insertar solicitudes de pago fraudulentas con un alto grado de autenticidad.
Consejos prácticos para defensores
Las discusiones clandestinas muestran claramente que debemos mejorar las defensas contra BEC. La postura de seguridad debe comenzar mucho antes de que llegue la primera factura fraudulenta. Lo que hemos aprendido de los atacantes: los atacantes se dirigen a personal específico de la organización; los defensores deben identificar los objetivos potenciales y aplicar capacitación adicional a los líderes, el departamento financiero y quienes participan en el proceso de adquisiciones. Los atacantes ahora utilizan artefactos impulsados por IA, como correos electrónicos, facturas, documentos y mensajes; los defensores necesitan identificar contenido generado por IA y elementos deepfake. Los atacantes aprovechan centros de llamadas dedicados para presionar a los tomadores de decisiones financieras y aprobadores de pagos para que autoricen transacciones fraudulentas; los defensores deben recopilar inteligencia y aprender qué técnicas utilizan estos centros para educar mejor a sus empleados relevantes. Los atacantes destacan la importancia de momentos específicos, esperando que los aprobadores estén de vacaciones, así como otros consejos para mejorar la tasa de éxito de su actividad fraudulenta; los defensores deben aprender sobre estos marcadores especiales y aplicar mecanismos de defensa adicionales durante períodos específicos, como las vacaciones de los empleados. Flare ayuda brindando a los equipos de seguridad visibilidad en estos mercados clandestinos y monitoreando credenciales de empleados expuestas, dominios corporativos, portales de inicio de sesión, aplicaciones SaaS e indicadores relacionados en fuentes de la deep web y dark web. Esto permite a las organizaciones detectar cuándo sus puntos de acceso aparecen en colecciones de credenciales o anuncios de servicios de búsqueda, priorizar las exposiciones más relevantes y responder más rápido con restablecimientos de contraseñas, revocación de sesiones, aplicación de MFA e investigación de posible uso indebido de cuentas.
Obtenga más información registrándose en nuestra prueba gratuita. Patrocinado y escrito por Flare.