¿Por qué los agentes de IA fantasma son más riesgosos que las aplicaciones de IA fantasma?
Los agentes de IA fantasma suponen un riesgo mayor que los chatbots tradicionales porque poseen permisos persistentes, se conectan a aplicaciones y datos corporativos, y actúan de forma autónoma sin esperar la intervención humana. Si algo sale mal, no es solo una respuesta incorrecta en un chat, sino un sistema que ha sido modificado. Las cifras lo respaldan: el 48% de los profesionales de ciberseguridad consideran la IA agentica como el vector de ataque más peligroso de 2026 (Dark Reading), el 80% de las organizaciones ya han enfrentado riesgos de IA agentica (SailPoint), y solo el 21% de los líderes de TI cuenta con un programa maduro de gobernanza de IA agentica (Deloitte).
Descubrimiento de agentes de IA fantasma: cómo funciona
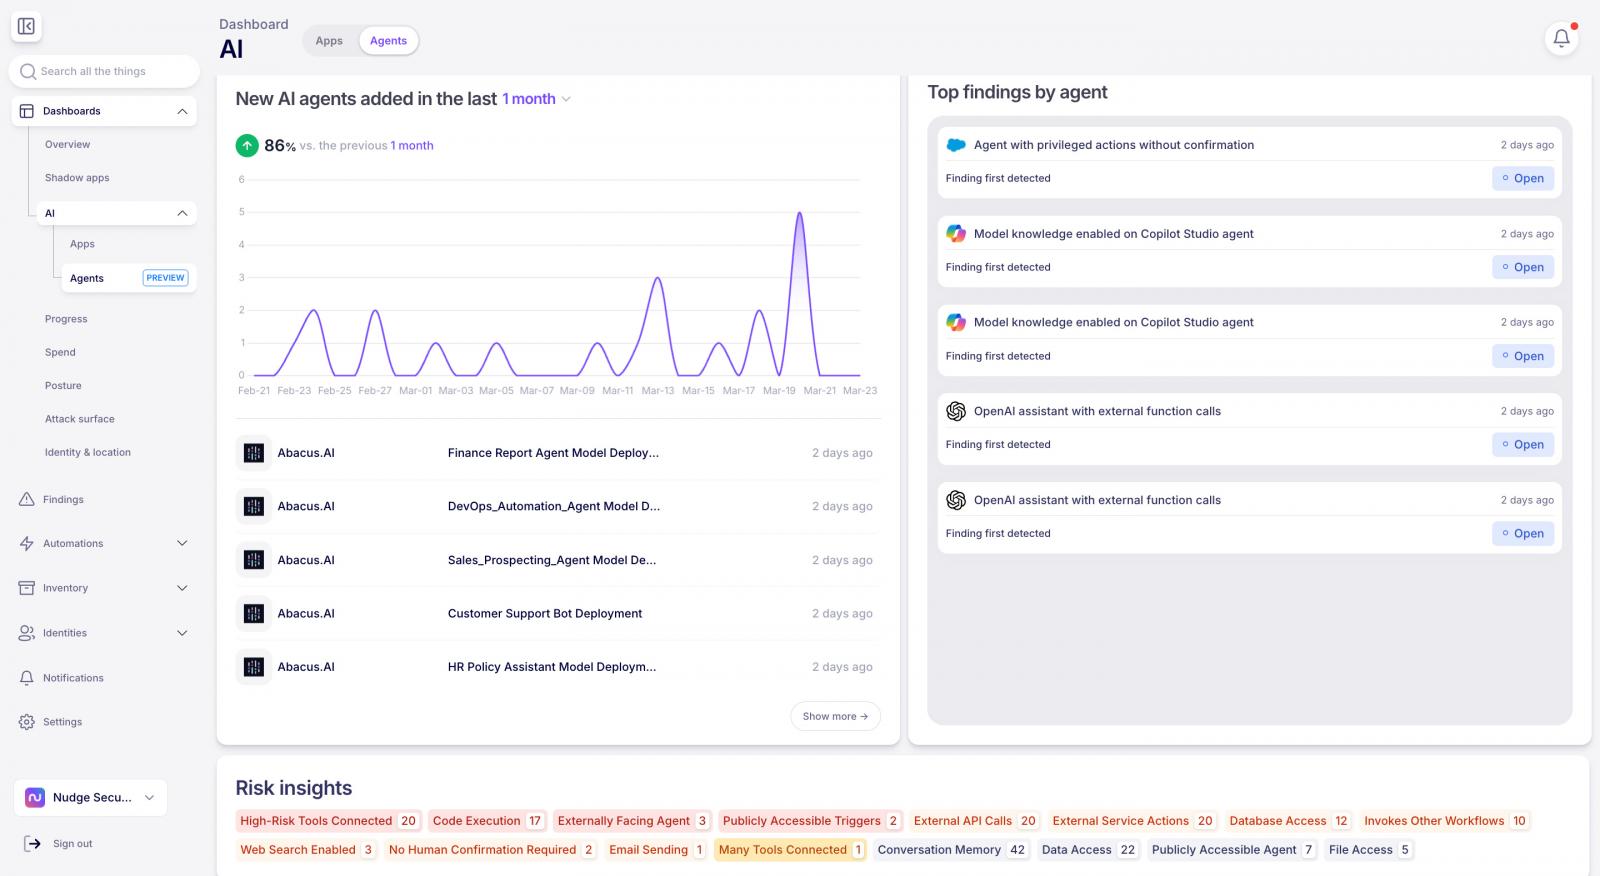
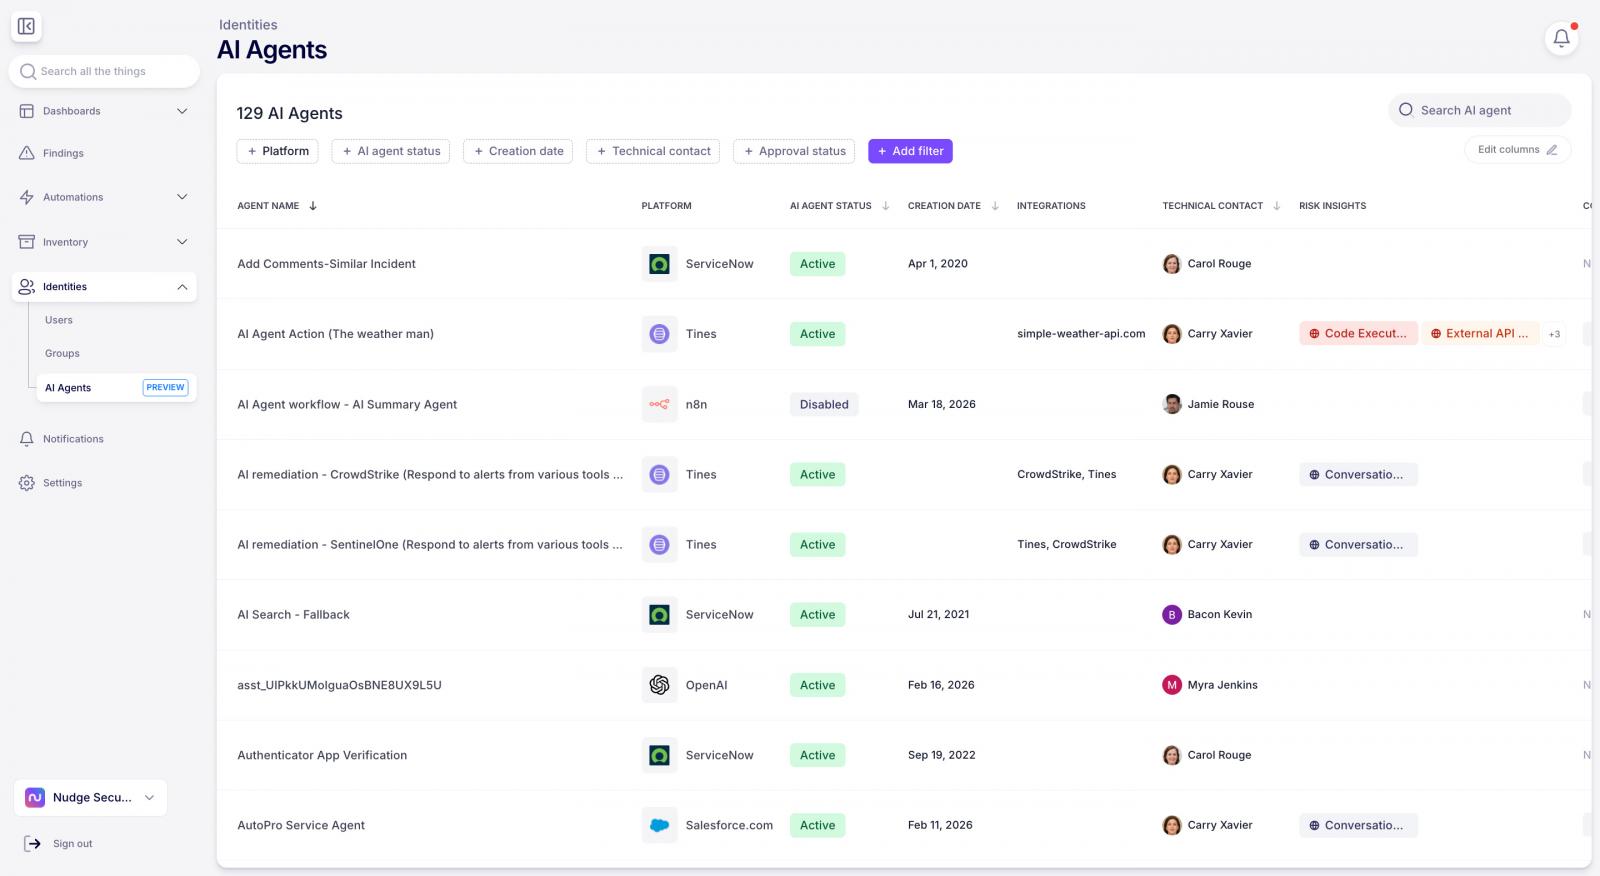
La mayoría de los métodos de descubrimiento tienen un punto ciego: solo ven lo que las plataformas exponen a través de una API pública. Esto deja fuera una enorme cantidad de actividad de IA fantasma, ya que muchas herramientas donde los empleados crean agentes no ofrecen API o no muestran detalles a través de ella. Nudge Security cierra esta brecha con dos métodos complementarios: descubrimiento basado en API, que se conecta a plataformas como Salesforce Agentforce, Microsoft Copilot Studio, Google Gemini, ServiceNow, n8n, Tines, ChatGPT, Abacus.AI y Workato; y descubrimiento basado en navegador, mediante una extensión que detecta pasivamente cuándo un empleado ve, lista o crea un agente en plataformas sin API como Cursor, OpenAI Agent Workflows, ChatGPT workspace agents, Zoom AI Workflows, Atlassian Rovo, Retool, Zapier Agents e HyperAgent.
Evaluación: conoce lo que cada agente puede hacer realmente
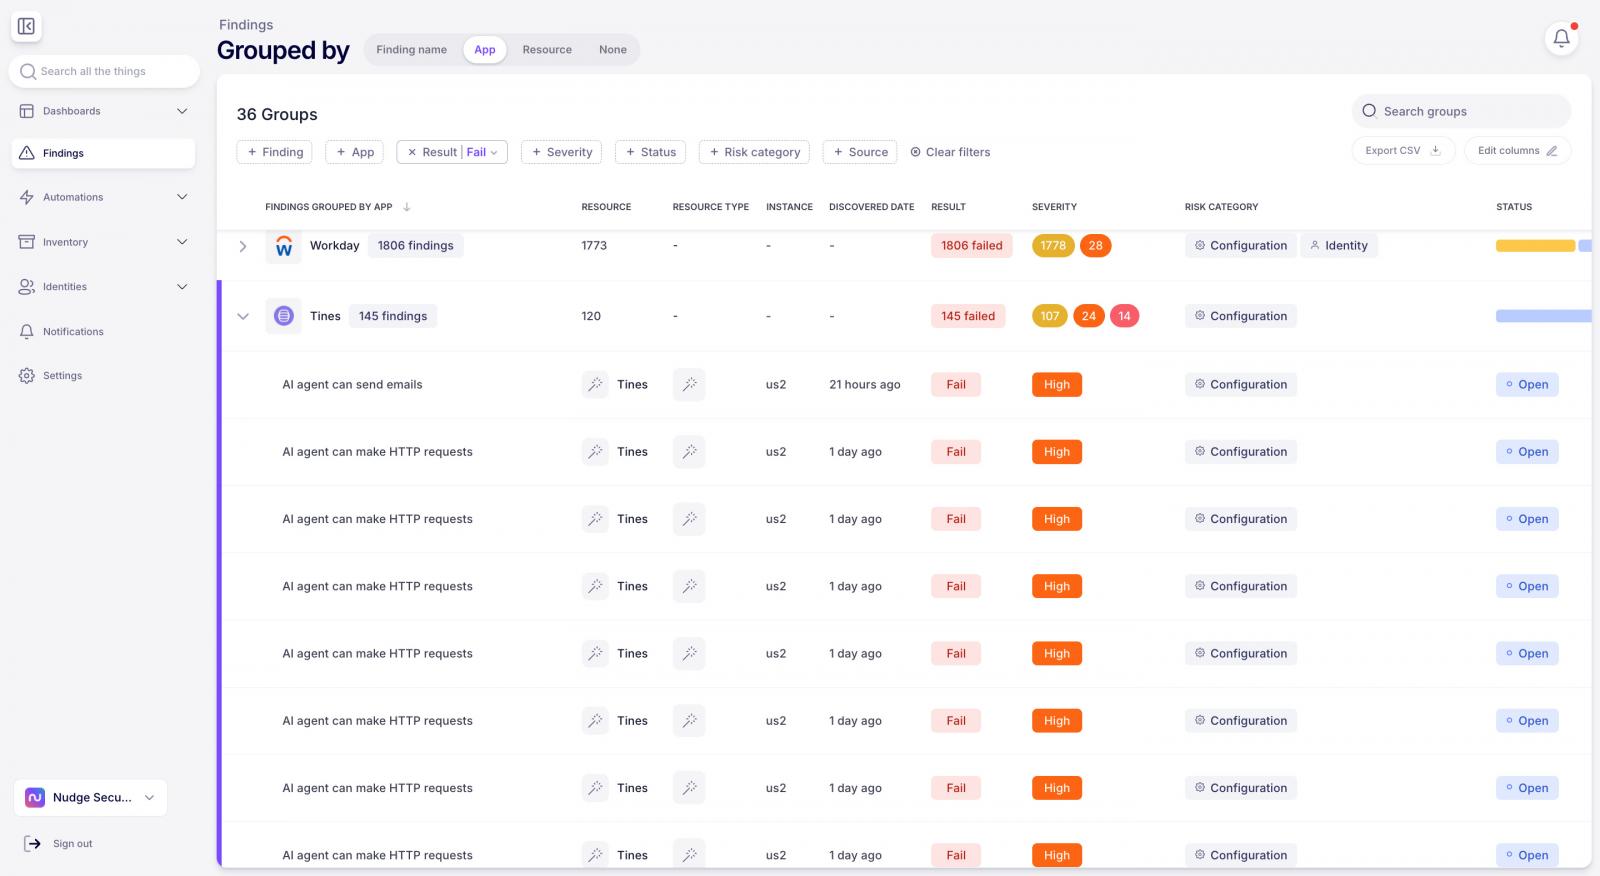
Encontrar un agente solo es útil si sabes de qué es capaz. Para cada agente descubierto, Nudge Security identifica automáticamente riesgos como: agentes accesibles públicamente, permisos excesivos de escritura o destructivos, credenciales codificadas o información personal en las instrucciones, conexiones MCP no autenticadas, agentes inactivos con acceso vigente y agentes cuyos creadores ya han dejado la organización.
Gobernanza: cierra el círculo sin convertirte en el cuello de botella
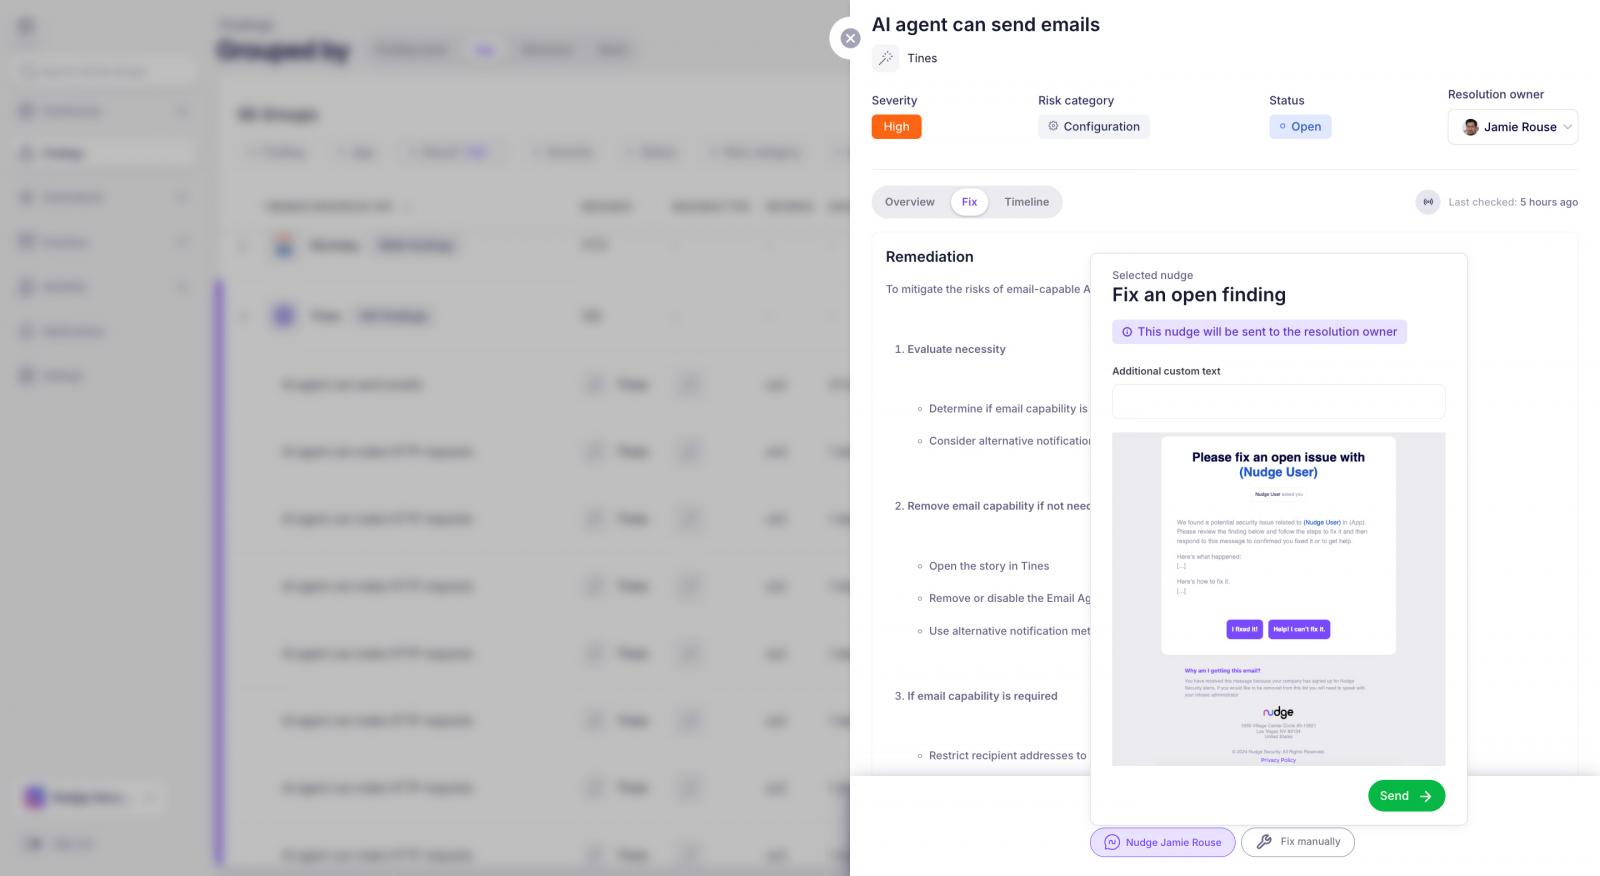
Una vez que un agente está en el inventario, se puede establecer un estado de aprobación (Aprobado, Permitido, En revisión o No permitido), asignar un propietario responsable y enviar notificaciones directas al creador a través de la extensión del navegador, Slack, Teams o correo electrónico para confirmar la intención, justificar el acceso o corregir una configuración riesgosa. La respuesta queda registrada automáticamente.
Conclusión
Tu trabajo no es impedir que la gente construya agentes, sino asegurarte de que, cuando lo hagan, alguien sepa que ocurrió, sepa qué puede tocar el agente y pueda actuar rápido si algo parece incorrecto. Nudge Security ofrece descubrimiento de agentes de IA desde el primer día, con contexto de riesgo y flujos de gobernanza en las plataformas agenticas que tus empleados realmente usan.