Según una investigación de Forrester, cada restablecimiento de contraseña cuesta alrededor de 70 dólares. Al ser una de las solicitudes más comunes a los centros de ayuda, muchas organizaciones han introducido herramientas de autoservicio (SSPR) para reducir la carga. Sin embargo, a pesar de estas herramientas, los equipos de helpdesk siguen gestionando un número significativo de restablecimientos, ya sea para apoyar la inscripción en SSPR o para gestionar casos excepcionales.
Los restablecimientos de contraseña son un blanco natural para los atacantes, que saben que si logran convencer a un agente de que restablezca una contraseña, pueden eludir la autenticación multifactor (MFA) y acceder directamente a una cuenta. Por ello, asegurar el proceso de restablecimiento comienza por entender dónde puede fallar.
Cómo un restablecimiento puede llevar a una compromisión total
El ataque de abril de 2025 al minorista británico Marks & Spencer (M&S) interrumpió las operaciones a nivel nacional, provocando una suspensión de 5 días de las ventas online, lo que supuso unas pérdidas diarias medias de 3,8 millones de libras (5,1 millones de dólares).
Se cree que los atacantes, vinculados al grupo de hackers Scattered Spider, obtuvieron acceso inicial haciéndose pasar por un empleado de M&S y contactando con un service desk de un tercero. Se realizó un restablecimiento de contraseña, lo que les proporcionó credenciales legítimas, eliminando así la necesidad de explotar cualquier vulnerabilidad técnica.
A partir de ahí, los atacantes explotaron Active Directory para extraer el archivo NTDS.dit, la base de datos que almacena los hashes de contraseñas de todos los usuarios del dominio. Scattered Spider pudo descifrar esos hashes sin conexión para obtener credenciales adicionales.
Con cuentas válidas y privilegios crecientes, los atacantes se movieron lateralmente utilizando herramientas estándar y actividad de inicio de sesión normal, ampliando el acceso durante varias semanas. Una vez que tuvieron suficientes privilegios, desplegaron ransomware, cifrando los sistemas que soportaban pagos, comercio electrónico y logística. M&S se vio obligada a desconectar los servicios, interrumpiendo las operaciones y las transacciones de los clientes.
Asegurando el service desk
El desafío de los ataques de ingeniería social como el de M&S es que no parecen sospechosos. Desde la perspectiva del helpdesk, es solo otro usuario que solicita un restablecimiento de contraseña.
Precisamente por eso el service desk es un objetivo tan atractivo, y por qué confiar en comprobaciones básicas no es suficiente para asegurar el proceso de restablecimiento. Sin una forma fiable de verificar quién está al otro lado de la llamada, es fácil que una solicitud rutinaria se convierta en un punto de entrada.
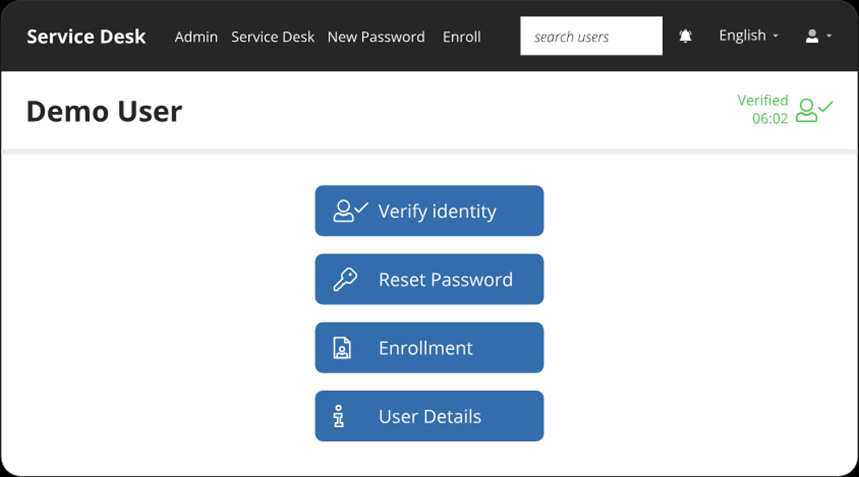
Soluciones como Specops Secure Service Desk permiten a los equipos de helpdesk confirmar la identidad del usuario antes de realizar cualquier restablecimiento. En lugar de basarse en información que puede ser encontrada o adivinada, los agentes pueden generar un código de un solo uso enviado a un dispositivo de confianza o utilizar proveedores de identidad existentes como Duo u Okta.
Cada solicitud sigue los mismos pasos, y la verificación no es opcional ni depende de la persona que atiende la llamada. Esto significa que los atacantes no pueden recurrir a las mismas tácticas utilizadas en el caso de M&S. Incluso si tienen información de antecedentes convincente, aún necesitan acceso al dispositivo registrado del usuario o a un factor de identidad, algo mucho más difícil de falsificar por teléfono.
Asegura tus contraseñas de Active Directory con Specops Password Policy
El Informe de Investigación de Violaciones de Datos de Verizon señala que las credenciales robadas están involucradas en el 44,7% de las violaciones. Protege Active Directory sin esfuerzo con políticas de contraseñas conformes, bloqueando más de 4 mil millones de contraseñas comprometidas, mejorando la seguridad y reduciendo los problemas de soporte.
Mejores prácticas para los restablecimientos de contraseña
Para las organizaciones que ya cuentan con una solución como Specops Secure Service Desk, las siguientes mejores prácticas ayudarán a los equipos a garantizar que esos estándares se apliquen de manera consistente.
- 1. Fomentar el autoservicio siempre que sea posible: No todos los restablecimientos de contraseña deben pasar por el helpdesk. Reducir esa dependencia es una de las formas más sencillas de reducir tanto el coste como el riesgo. Si ya tienes una solución de autoservicio, céntrate en impulsar la adopción. Asegúrate de que los usuarios sepan cómo inscribirse, entiendan cómo funciona y se sientan seguros al usarlo.
- 2. Usar credenciales temporales seguras: Incluso un restablecimiento verificado es un riesgo si la entrega es débil. Entregar una contraseña temporal por llamada de voz o enviarla por correo electrónico no cifrado crea una ventana de oportunidad para los interceptores. Las credenciales temporales deben ser fuertes, de un solo uso y entregadas a través de un canal cifrado. Si un restablecimiento permanece activo más de unos minutos, es una vulnerabilidad permanente.
- 3. Monitorizar la actividad de restablecimiento de contraseñas: Rastrear cómo y cuándo ocurren los restablecimientos puede resaltar tanto riesgos de seguridad como brechas en los procesos. Busca patrones como restablecimientos frecuentes, solicitudes repetidas al helpdesk o usuarios con dificultades con el autoservicio. La monitorización regular también ayuda a reforzar buenos hábitos y reduce la carga de trabajo del helpdesk.
- 4. Equipar y formar al helpdesk: El helpdesk sigue interviniendo cuando algo no sigue el camino estándar o los usuarios necesitan ayuda adicional. La verificación de identidad debe ser consistente, no dejada al criterio. Los agentes deben tener visibilidad de la actividad de restablecimiento y una política definida para anomalías que seguir cada vez. Con la configuración adecuada, el helpdesk se convierte en un punto de control clave para prevenir accesos no autorizados.
Asegura tus restablecimientos de contraseña con Specops
Los atacantes no necesitan entrar si pueden simplemente pedir acceso, por lo que verificar la identidad durante las solicitudes de restablecimiento de contraseña es imprescindible. Con las herramientas adecuadas y un proceso robusto, el helpdesk se convierte en una línea de defensa sólida. Sin ellas, es un punto de entrada fácil.
Si buscas fortalecer tus restablecimientos de contraseña, Specops puede ayudarte a implementar los controles adecuados. Contáctanos hoy o reserva una demo para ver nuestras soluciones en acción.
Patrocinado y escrito por Specops Software.