Una nueva combinación de malware para Android está siendo utilizada en ataques que resultan en la obtención de préstamos a nombre de las víctimas y la transmisión de datos de tarjetas de crédito. El malware, llamado WindRelay, actúa como un relé NFC y se despliega junto con la herramienta de administración remota SpyNote para llevar a cabo el fraude.
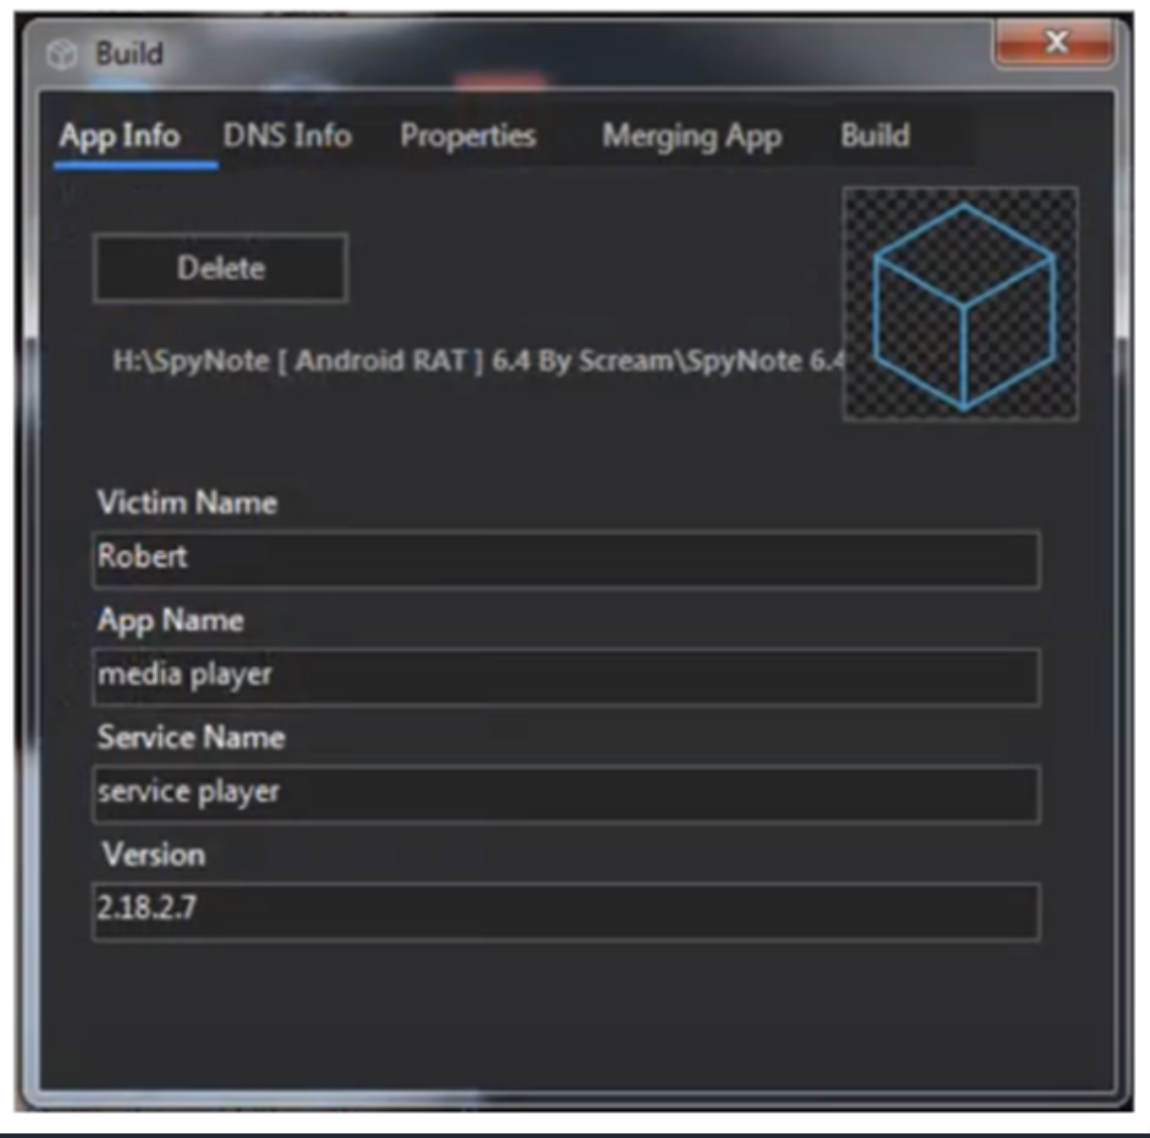
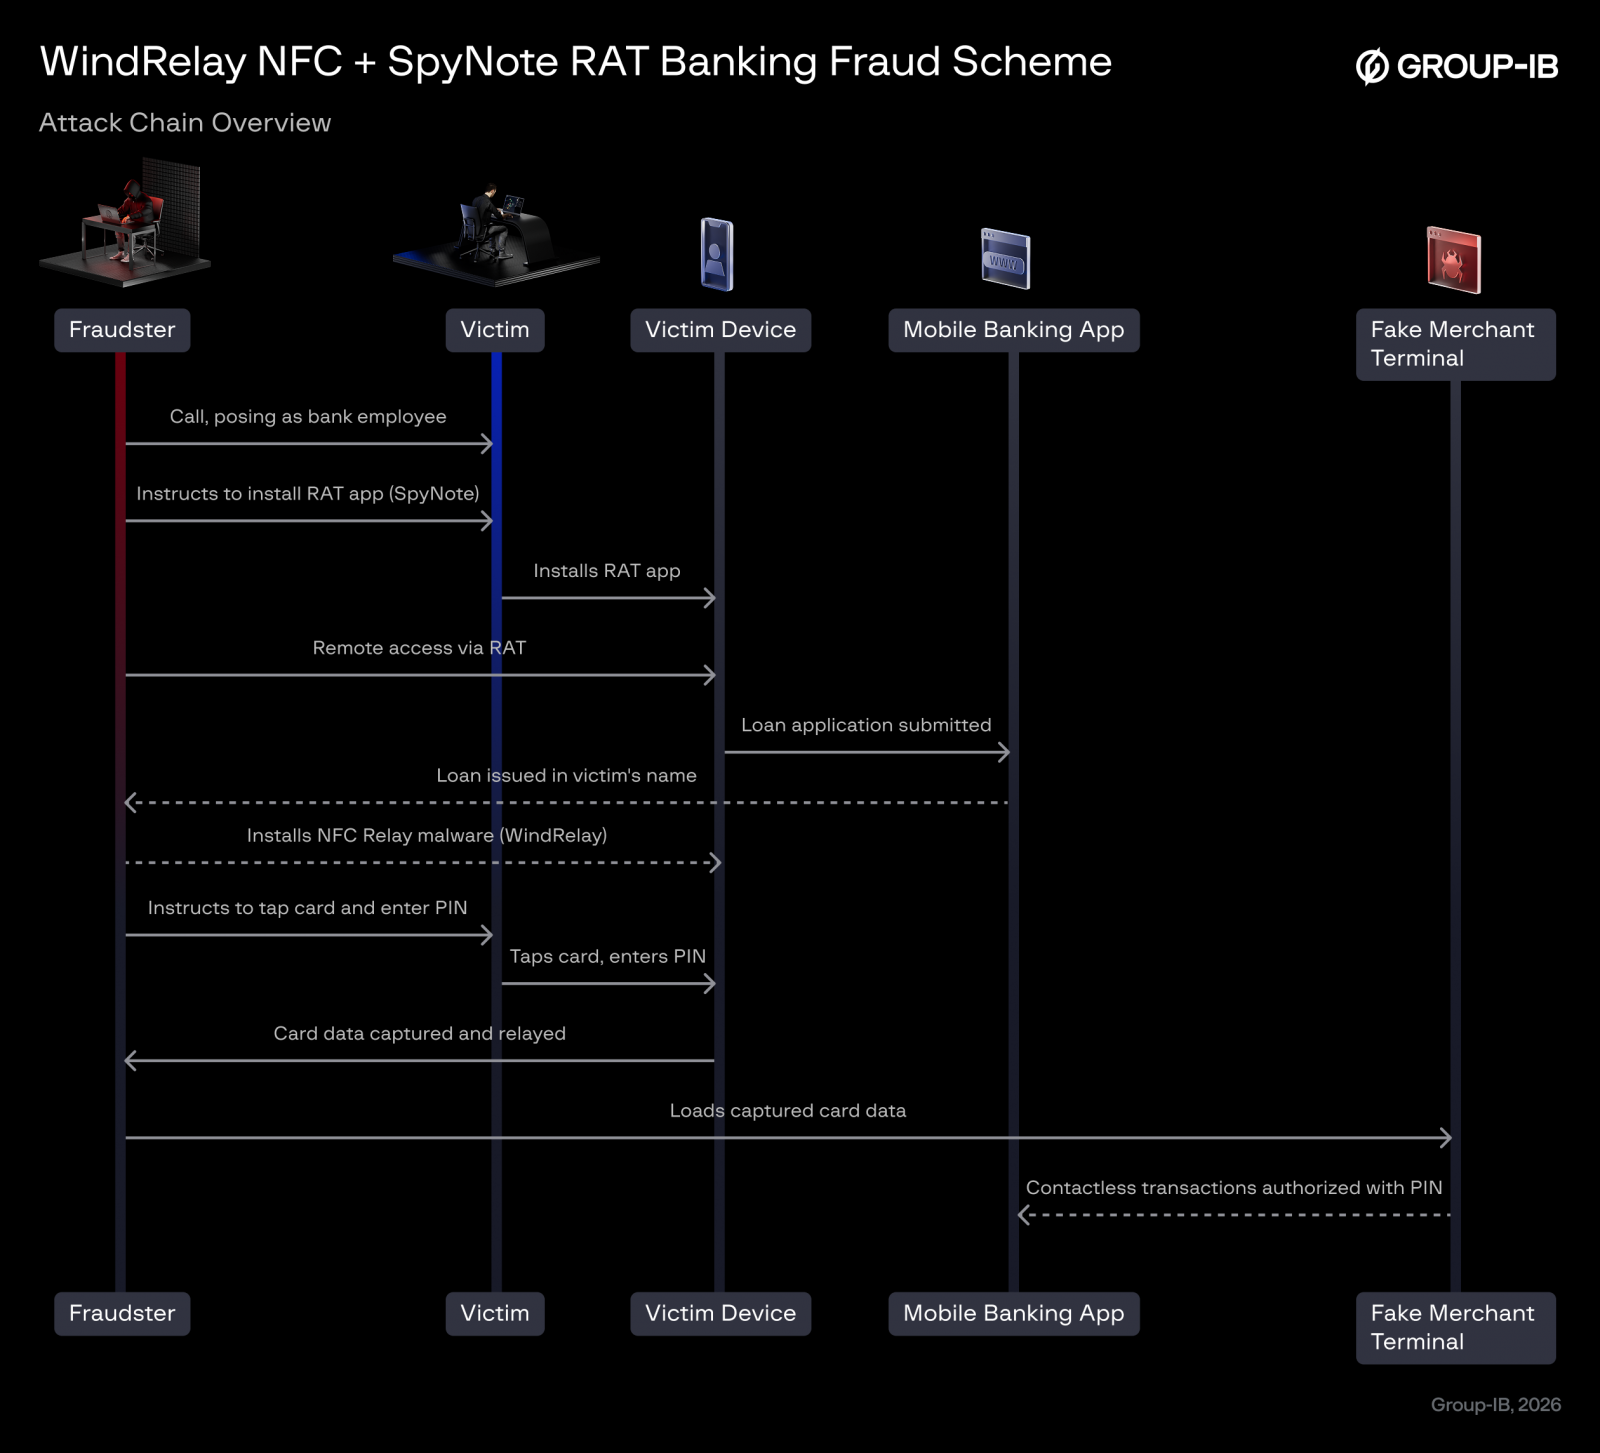
Según una investigación de la empresa de ciberseguridad Group-IB, el atacante se hace pasar por un empleado bancario y contacta a la víctima alegando un problema con su tarjeta de pago. Durante la llamada, le indica que instale una aplicación legítima que en realidad esconde SpyNote RAT. La víctima otorga permisos de Accesibilidad, dando acceso remoto completo al dispositivo. Para aumentar la credibilidad, el atacante personaliza el nombre de la app con el nombre de la víctima.
Una vez que el atacante obtiene control remoto, instala WindRelay sin necesidad de interactuar más con la víctima. Utiliza la aplicación bancaria para solicitar un préstamo en nombre de la víctima. Además, le pide que acerque su tarjeta de pago al teléfono e ingrese su PIN. WindRelay convierte el teléfono en un lector contactless fraudulento y transmite los datos de la tarjeta, incluidos los datos de autenticación específicos de la transacción, al dispositivo del atacante. Esto permite al atacante realizar compras en terminales de pago reales.
Group-IB reporta que toda la operación se llevó a cabo en una llamada telefónica de 13 minutos, y las transacciones fueron aprobadas con el PIN proporcionado por la víctima. Los investigadores señalan que la combinación de SpyNote y WindRelay podría ser un kit de herramientas que ofrece tanto acceso al dispositivo para realizar transacciones bancarias como un canal directo para retirar dinero.
Este tipo de malware NFC en Android es un problema creciente, como lo demuestran familias de malware como NFCShare, NGate, SuperCard X y RelayNFC. En un ataque típico, la víctima instala una aplicación maliciosa y le concede acceso a NFC. El atacante utiliza ingeniería social para engañar a la víctima y lograr que acerque su tarjeta al teléfono comprometido. El teléfono se comunica con la tarjeta y captura los datos, que luego transmite al atacante, quien puede usarlos para transacciones fraudulentas o robos de dinero.
El RAT SpyNote y sus variantes (SpyMax, CypherRAT) han estado en circulación desde al menos 2021, con un aumento en detecciones a fines de 2022 y principios de 2023 tras la filtración de su código fuente. Este malware puede robar datos bancarios, credenciales de Facebook y Google, códigos de Google Authenticator, realizar rastreo GPS y robar SMS, además de activar el micrófono y la cámara, e interceptar pulsaciones de teclas.
Group-IB ha identificado casi dos docenas de muestras de WindRelay enviadas a VirusTotal entre noviembre de 2025 y julio de 2026, que se comunicaban con cuatro direcciones IP de comando y control. Los ataques parecen dirigirse principalmente a usuarios en Chequia, Eslovaquia y Eslovenia, según las organizaciones suplantadas y los idiomas utilizados.
Se recomienda a los usuarios de Android evitar la instalación de paquetes APK fuera de Google Play, salvo que conozcan y confíen en el editor, y tener precaución con aplicaciones que soliciten acceso a NFC u otros permisos peligrosos. Si reciben una llamada de su banco solicitando acciones urgentes, es aconsejable colgar y volver a llamar al número oficial de la entidad, pidiendo ser comunicados con el mismo agente de soporte.