Más de 10.000 servidores Zimbra vulnerables ante ataques XSS en curso
Más de 10.000 instancias expuestas de Zimbra Collaboration Suite (ZCS) en línea son vulnerables a ataques en curso que explotan una vulnerabilidad de cross-site scripting (XSS), según la organización de seguridad sin ánimo de lucro Shadowserver. Zimbra es un popular software de correo electrónico y colaboración utilizado por cientos de millones de personas en todo el mundo, incluyendo cientos de agencias gubernamentales y miles de empresas.
La vulnerabilidad, identificada como CVE-2025-48700, afecta a ZCS 8.8.15, 9.0, 10.0 y 10.1, y puede permitir a atacantes no autenticados acceder a información sensible después de ejecutar JavaScript arbitrario dentro de la sesión del usuario. Synacor publicó parches de seguridad en junio de 2025 para corregir la falla, advirtiendo que la explotación de CVE-2025-48700 no requiere interacción del usuario y puede desencadenarse cuando un usuario visualiza un mensaje de correo electrónico malicioso en la interfaz clásica de Zimbra.
El lunes, CISA señaló que CVE-2025-48700 está siendo explotada activamente y la agregó a su Catálogo de Vulnerabilidades Explotadas Conocidas (KEV) basándose en evidencia de explotación en curso. La agencia de ciberseguridad de EE.UU. también ordenó a las agencias del Poder Ejecutivo Civil Federal (FCEB) asegurar sus servidores Zimbra en un plazo de tres días, hasta el 23 de abril.
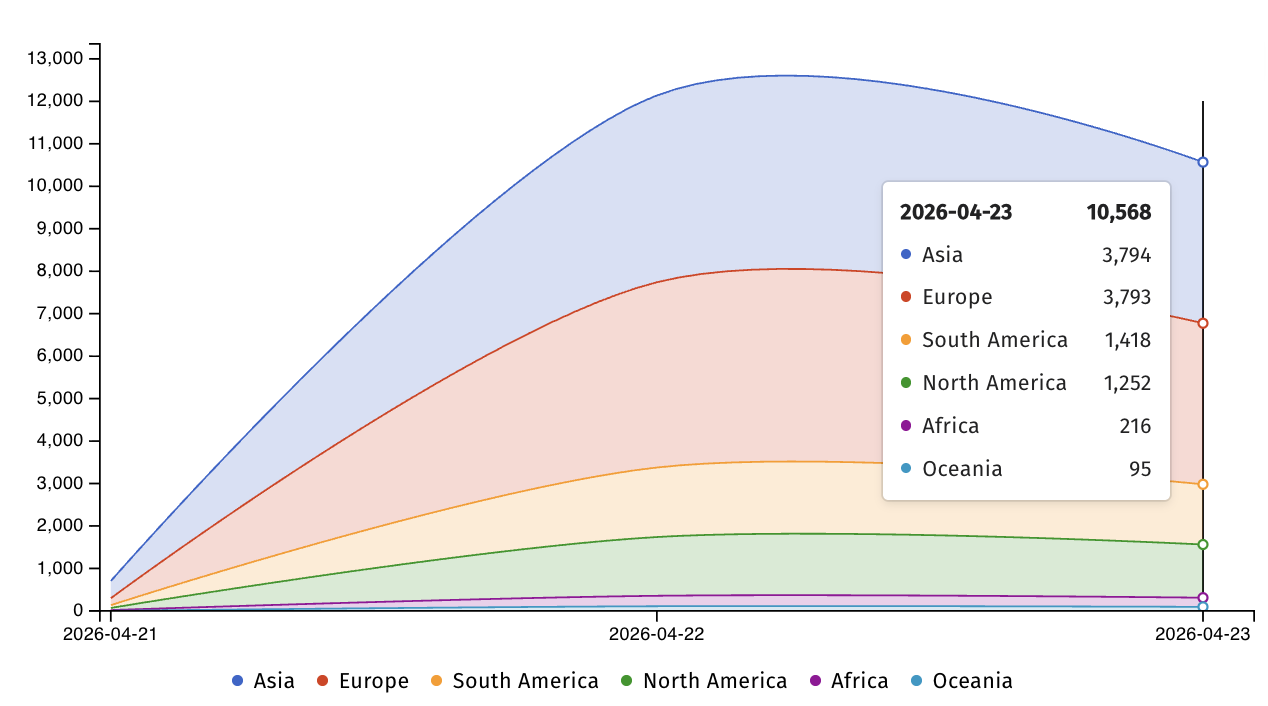
El viernes, Shadowserver advirtió que más de 10.500 servidores Zimbra expuestos en línea permanecen sin parchear, la mayoría en Asia (3.794) y Europa (3.793). Aunque CISA no compartió detalles sobre los ataques de CVE-2025-48700, otra vulnerabilidad XSS (CVE-2025-66376, parcheada a principios de noviembre) fue explotada por el grupo de hackers patrocinado por el estado APT28 (también conocido como Fancy Bear o Strontium) en ataques de phishing dirigidos a entidades gubernamentales ucranianas desde enero.
Esta campaña de phishing, denominada Operación GhostMail por investigadores de Seqrite Labs, también afectó a la Agencia Estatal de Hidrología de Ucrania, una entidad de infraestructura crítica bajo el Ministerio de Infraestructura que proporciona apoyo hidrográfico, marítimo y de navegación. Los atacantes entregaron una carga útil de JavaScript ofuscada cuando los destinatarios abrían los correos maliciosos en sesiones de webmail vulnerables de Zimbra.
"El correo de phishing no tiene archivos adjuntos maliciosos, ni enlaces sospechosos, ni macros. Toda la cadena de ataque vive dentro del cuerpo HTML de un solo correo, no hay archivos adjuntos maliciosos", dijo Seqrite Labs en ese momento.
Las fallas de Zimbra son explotadas con frecuencia en ataques y se han utilizado para violar miles de servidores de correo vulnerables en los últimos años. Por ejemplo, el grupo de ciberespionaje ruso Winter Vivern utilizó otro exploit XSS reflejado para violar portales de webmail de Zimbra en febrero de 2023 y robar correos electrónicos enviados y recibidos por organizaciones e individuos alineados con la OTAN, incluyendo personal militar, funcionarios gubernamentales y diplomáticos.
Más recientemente, en octubre de 2024, agencias cibernéticas de EE.UU. y Reino Unido advirtieron que los hackers de APT29 (Cozy Bear, Midnight Blizzard), vinculados al Servicio de Inteligencia Exterior de Rusia (SVR), estaban apuntando a servidores Zimbra vulnerables "a escala masiva", explotando un problema de seguridad que previamente había sido utilizado para robar credenciales de cuentas de correo.