Vulnerabilidad crítica en SharePoint explotada activamente
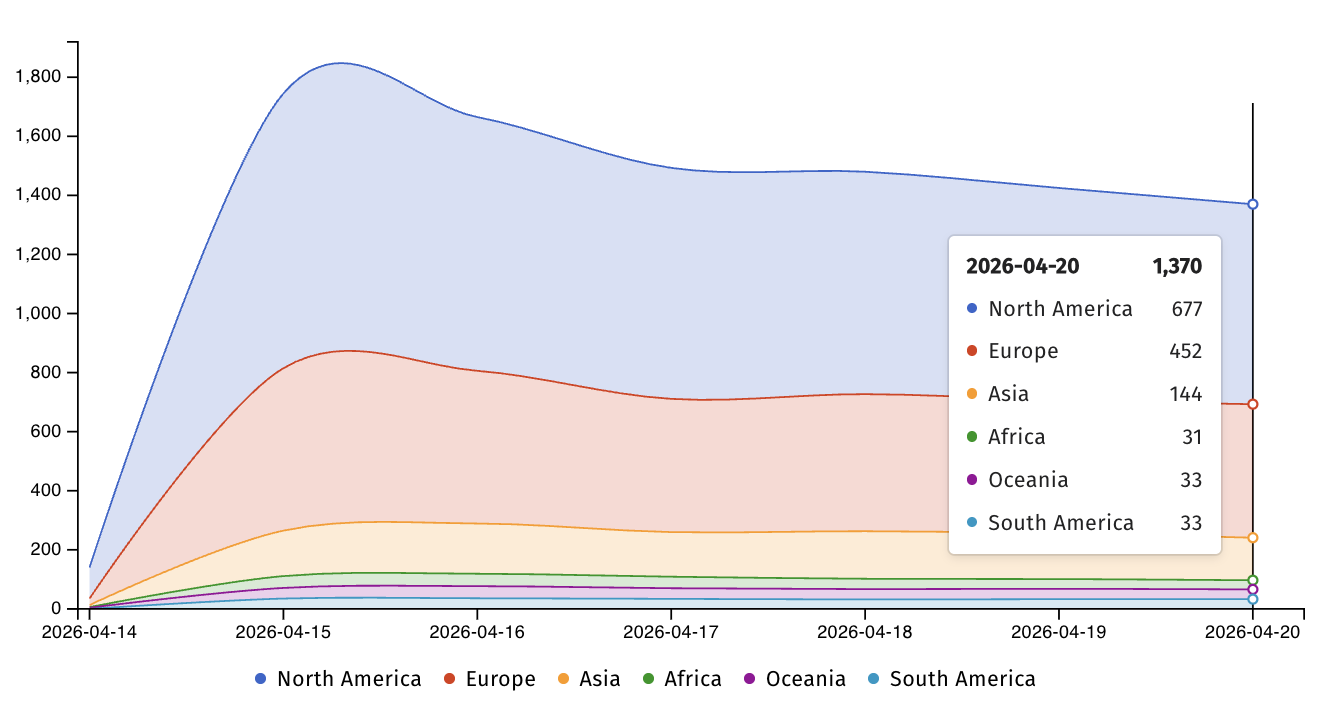
Más de 1.300 servidores Microsoft SharePoint expuestos en línea siguen sin aplicar el parche de seguridad que corrige una vulnerabilidad de suplantación (spoofing) que fue explotada como día cero y que continúa siendo utilizada en ataques en curso, según advirtió el grupo de vigilancia Shadowserver.
Detalles de la vulnerabilidad CVE-2026-32201
La falla de seguridad, identificada como CVE-2026-32201, afecta a SharePoint Enterprise Server 2016, SharePoint Server 2019 y SharePoint Server Subscription Edition (la última versión local, que sigue un modelo de actualización continua).
Microsoft explicó que el problema se origina en una validación incorrecta de entradas, lo que permite a atacantes sin privilegios realizar suplantación de red en ataques de baja complejidad que no requieren interacción del usuario. Según la compañía, un atacante que explote esta vulnerabilidad podría ver información sensible (confidencialidad), modificar datos divulgados (integridad), pero no podría limitar el acceso al recurso (disponibilidad).
Aunque Microsoft calificó la vulnerabilidad como día cero, no ha revelado cómo fue explotada en ataques ni ha vinculado esta actividad maliciosa a un actor o grupo de hackers específico.
Advertencia de Shadowserver y acciones de CISA
El martes, Shadowserver informó que más de 1.300 servidores SharePoint sin parchear siguen expuestos en línea, y que menos de 200 sistemas han sido actualizados desde que Microsoft publicó los parches para CVE-2026-32201 la semana pasada.
Ese mismo día, la Agencia de Seguridad de Infraestructura y Ciberseguridad de EE.UU. (CISA) añadió la vulnerabilidad a su catálogo de vulnerabilidades explotadas conocidas (KEV). Además, ordenó a las agencias del Poder Ejecutivo Civil Federal (FCEB) –como el Departamento del Tesoro y el Departamento de Seguridad Nacional– que parcheen los servidores SharePoint en un plazo de dos semanas, antes del 28 de abril, según lo exige la Directiva Operativa Vinculante (BOD) 22-01.
“Este tipo de vulnerabilidad es un vector de ataque frecuente para actores cibernéticos maliciosos y representa riesgos significativos para la empresa federal”, advirtió CISA. “Aplique las mitigaciones según las instrucciones del proveedor, siga las pautas de BOD 22-01 para servicios en la nube, o deje de usar el producto si no hay mitigaciones disponibles”.
Una semana antes, CISA también había señalado una vulnerabilidad de escalamiento de privilegios en Windows Task Host como explotada activamente, instando a las agencias federales a asegurar sus dispositivos lo antes posible, ya que podría permitir a los atacantes obtener privilegios SYSTEM en sistemas vulnerables.
Contexto y recomendaciones
El 14 de abril, Microsoft publicó actualizaciones de seguridad que abordaron 167 vulnerabilidades, incluyendo dos fallas de día cero, como parte de su Patch Tuesday de abril de 2026. Se recomienda a los administradores aplicar los parches disponibles de inmediato y revisar las configuraciones de seguridad para mitigar el riesgo de explotación.
- Aplicar el parche de seguridad CVE-2026-32201 en todos los servidores SharePoint afectados.
- Revisar registros de eventos en busca de actividad sospechosa.
- Implementar segmentación de red y controles de acceso adicionales.
- Mantener actualizados todos los sistemas y software de seguridad.